
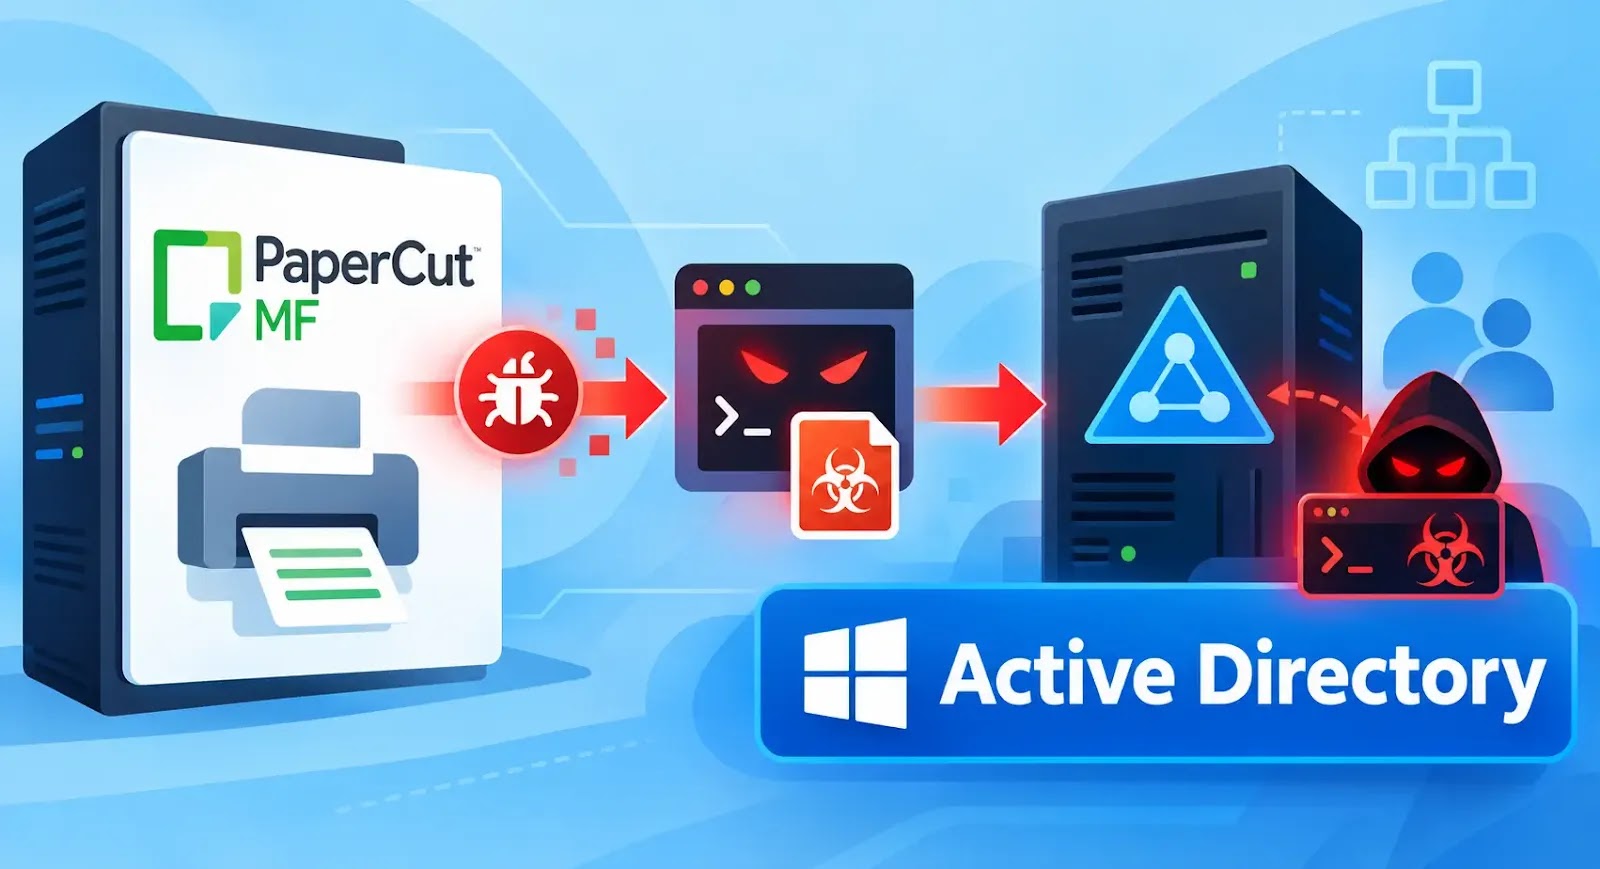
PaperCutのゼロデイ脆弱性が悪用され、AdaptixC2が展開されてActive Directoryが侵害される
攻撃者がPaperCutの2件のゼロデイ脆弱性を悪用し、AdaptixC2マルウェアを展開して、教育機関のActive Directory 環境を侵害しました。 Threat Response Unitは2026年8月31日、この侵入を検知しました。攻撃者は、PaperCut MFのバージョン24.0.2(ビルド69
攻撃者がPaperCutの2件のゼロデイ脆弱性を悪用し、AdaptixC2マルウェアを展開して、教育機関のActive Directory 環境を侵害しました。 Threat Response Unitは2026年8月31日、この侵入を検知しました。攻撃者は、PaperCut MFのバージョン24.0.2(ビルド69
eSentireの脅威対応チーム(TRU)は、Microsoftの OAuth 2.0 デバイス認可グラントフローを悪用し、M365アカウントを乗っ取る未確認のデバイスコードフィッシングキット「GhostCode」を発見しました。このキットはプライマリリフレッシュトークン(PRT)を発行し、被害者がMFAを完了してか
eSentireは、同社のAtlasプラットフォームのコンポーネントであるAtlas Preemptの提供開始を発表しました。Atlas Preemptは、顧客環境に対して継続的なAI主導の攻撃的テストを実施し、攻撃者がアクセス可能な露出箇所を特定してそのデータをeSentireの24時間365日対応
eSentireは、継続的なセキュリティライフサイクルの中で連携して機能する専用AIオペレーティブを備えた統合エージェントAIプラットフォーム「Atlasプラットフォーム」において、新たな予防・検出・対応機能を発表しました。 制御された自律型SecOps Atlasプラットフォームは、自律型AIによる