ニューメキシコ大学健康科学センター(UNM Health Sciences Center)は、サイバー攻撃を受けてシステム障害が発生し、患者のケアや学術活動に支障が出ていると明らかにしました。
同大学の医療部門であるUNM Healthは月曜日、新規患者の受け入れを一時的に制限し、救急車を近隣の病院へ振り向け、外来手術や診察を中止しました。
UNMは続報で、UNM病院とサンドバル地域医療センター(Sandoval Regional Medical Center)は引き続き診療しており、すべてのクリニックが本日10月27日(火)から予約済みの診察や処置を再開すると説明しています。
緊急の場合は911に通報するよう呼びかけています。
一方、4つの健康科学系学部では本日の授業が休講となり、HSCの不要不急の職員には自宅待機が指示されました。
UNM Healthは、年間100万件以上の患者受診がある州内最大級の専門医療機関です。
アルバカーキにある中核施設のUNM病院には、ニューメキシコ州で唯一のレベルI外傷センターが設置されており、最重症の外傷患者を治療しています。
Byodランサムウェアが犯行を主張
UNMは受けたサイバー攻撃の種類を明らかにしていません。しかしBleepingComputerの調べでは、Byodと名乗る新たなランサムウェアグループが犯行を主張しています。
この攻撃者はデータ漏えいサイトへの投稿で、UNMのメインキャンパスと病院環境にある3万6,000台のシステムを侵害したと主張しました。侵害対象にはActive Directoryフォレスト、グループポリシーのインフラ、Microsoft Entraテナント全体、2つのOracleデータベースが含まれるとしています。
攻撃者は「これはネットワークとインフラの全体が侵害されたということだ。大学全体が完全にだ」と述べています。
学生や職員の個人データにもアクセスしたと主張しており、その内容は次のとおりです。
- 社会保障番号(SSN)
- 人事・給与記録、およびBannerの学生記録
- 社内メール
- 研究データ
- 病院の予約データ
- 患者情報
- Cerner EHRの名簿
Byodは支払いを迫る目的で、大学側が連絡を取り始めたことを受け、侵害を告知する投稿を削除すると表明しました。身代金の交渉に入ったとみられます。
BleepingComputerはUNM Health Sciencesにデータ窃取の主張についてコメントを求めましたが、回答は得られていません。
Byodは本日の新たな投稿で、医療施設の暗号化されたシステムを復号する鍵を無償で提供すると表明しました。
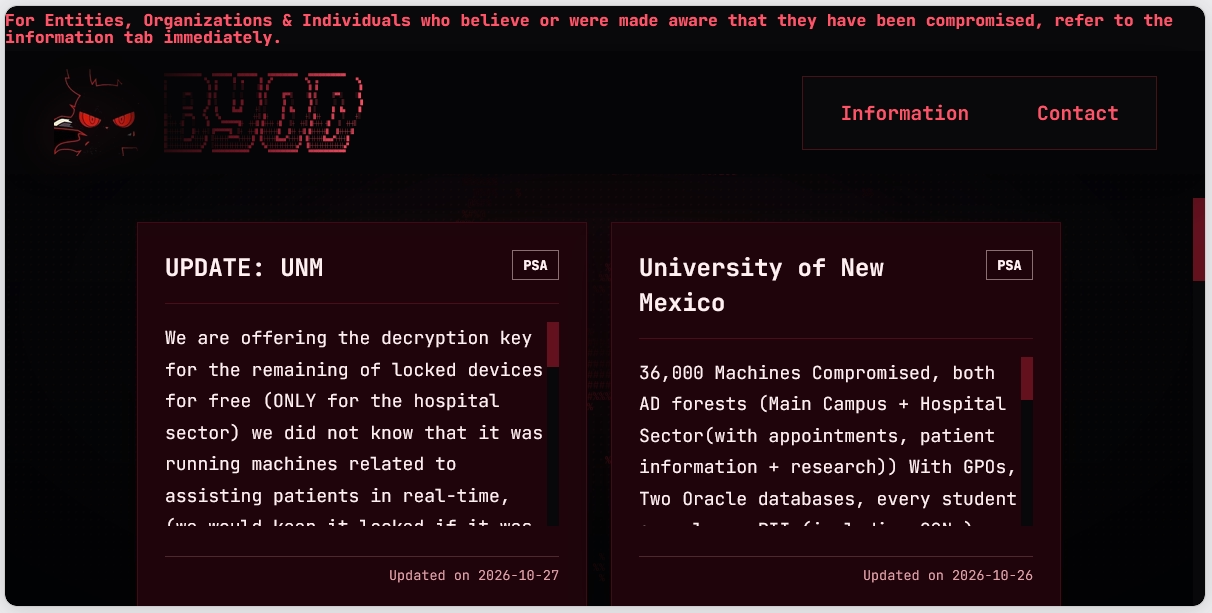
さらに攻撃者は、今回のサイバー攻撃の影響を受けた患者1人につき、最大2,500ドルを支払うとも約束しました。
サイバー犯罪者らは「われわれには道徳心も人の心もある。悪党ではない。ただし、杜撰なセキュリティによって顧客データが侵害された企業の責任は、今後も追及し続ける」と述べています。
ただし、盗んだデータはすべて保持するとも主張しています。
Byodは新たなランサムウェア集団で、データ漏えいサイトに掲載している被害者は現時点で6件です。うち3件については、盗んだとされるデータをすでに公開しています。
よくある質問(FAQ)のページでは、脆弱性を明らかにし、データ管理者に情報漏えいの責任を負わせるため「ペンテスト」を行っていると主張しています。
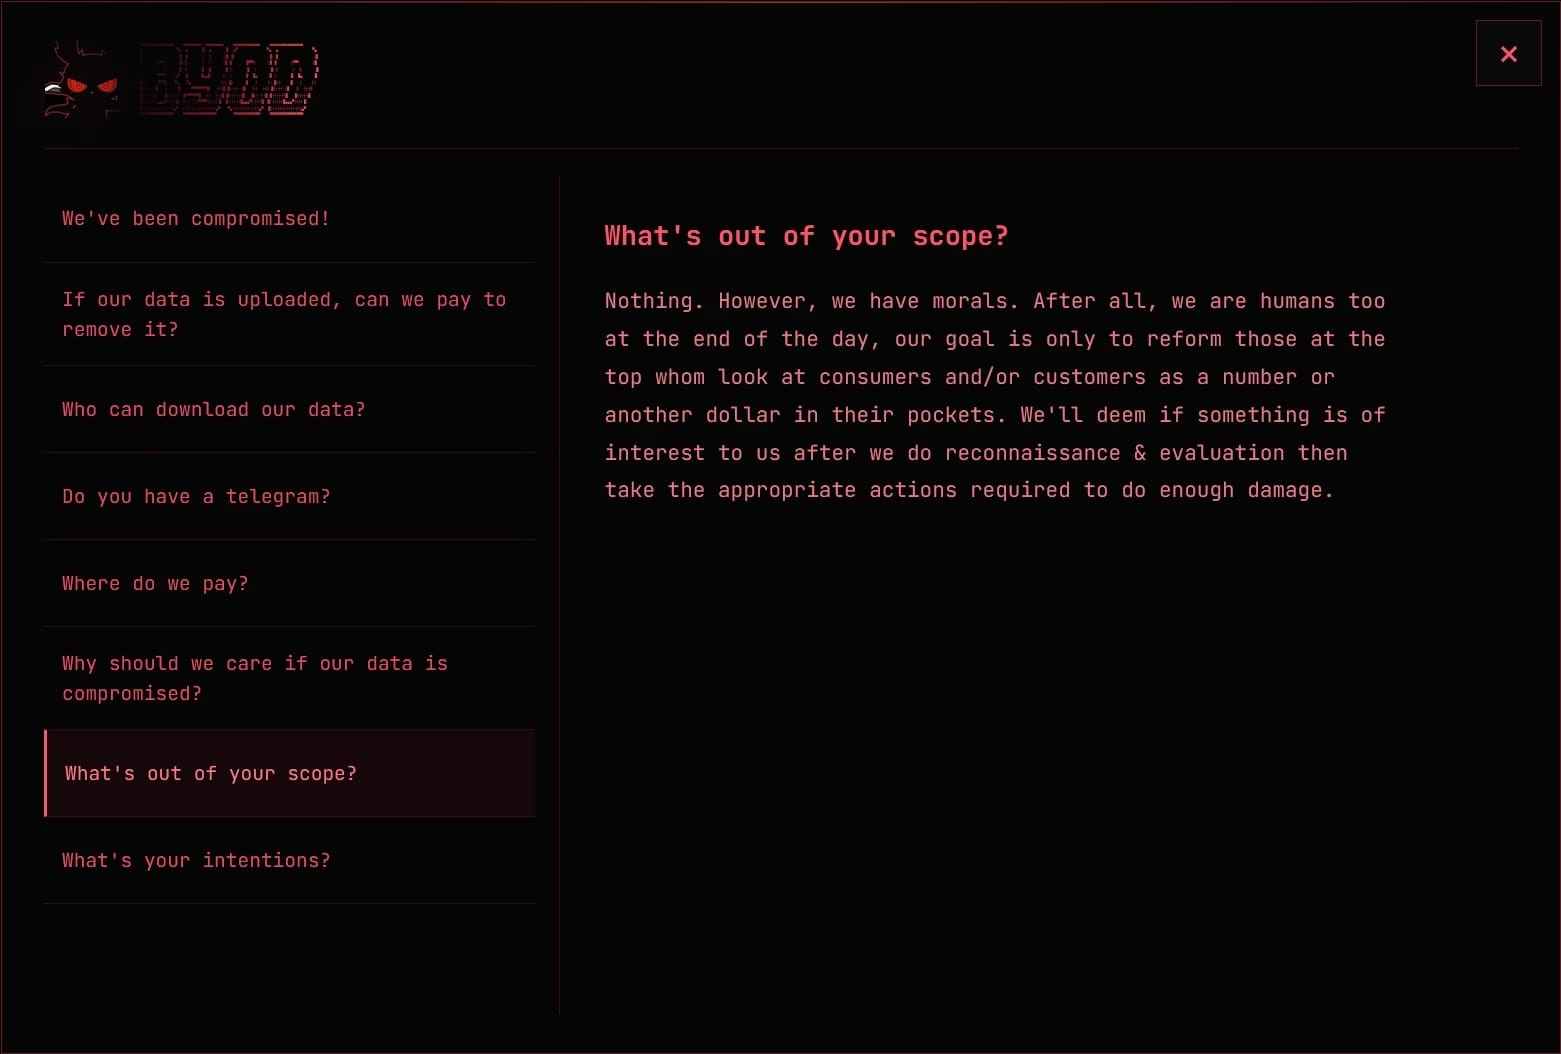
Byodは、標的に制限はないとしています。ただし、最初の調査で関心を引く標的を見極めたうえで、被害者を選ぶといいます。狙うのは「消費者や顧客を単なる数字、あるいはポケットに入る1ドルとしか見ていない、トップに立つ者たち」だと主張しています。
UNM Health Sciencesは本日、重要な電子システムがすべて復旧し、UNM Healthの全病院が通常どおり診療していると発表しました。救急搬送の受け入れも正常に戻り、すべてのクリニックで予約済みの診察や処置が再開されています。
大学は、IT・セキュリティチームが「外部パートナーと協力してネットワークを保護した」ことで、迅速な復旧が可能になったと説明しています。
UNM Health Sciences Centerは「評価の結果、一部のエンドユーザー端末には影響があったものの、中核システムやサーバーには侵入されなかったことが判明した」としています。
UNMの病院で治療を受けた患者のほか、同大学で働く職員や学ぶ学生は、不審な連絡やフィッシング攻撃への警戒を続けるよう呼びかけられています。