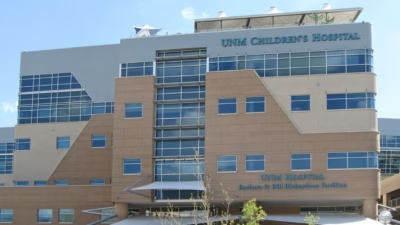
ニューメキシコ大学ヘルスサイエンスセンター(UNM HSC)がサイバーインシデントに見舞われ、手術の中止や救急車の受け入れ先変更に追い込まれました。
同センターは10月26日(月)の午後2時30分(山岳部標準時)にインシデントを公表し、予定されていた手術を含むすべての診療予約を当日中止すると患者に通知しました。
「UNMヘルスの患者の皆さまは、10月26日はUNMヘルスの施設に来院しないでください。緊急の場合は911に通報し、緊急性のない場合は追って通知があるまで受診を延期してください」と、発表には記されています。
診療は再開、授業は中止
10月26日午後10時27分に追加の発表があり、UNMヘルスの全病院が再開し、各クリニックも10月27日(火)から通常の予約や処置を再開すると伝えられました。
「午後2時30分から、安全を確認しながら段階的に業務を再開し、システムを復旧させています。受診できなかった予約や処置については、患者の皆さまと調整のうえ、日程を組み直します」と、HSCは付け加えています。
医学部、薬学部、看護学部、人口健康学部に在籍する全学生は、月曜日にキャンパスから退去するよう指示されました。
UNMは復旧作業の一環として、ヘルスサイエンスキャンパスの授業を中止し、必須でない職員を帰宅させました。
10月27日(火)も、UNM医学部、看護学部、薬学部、人口健康学部のすべての授業が、オンラインやリモートの授業を含めて中止されました。必須でない職員も引き続き自宅待機となります。
ただし、UNMのセントラルキャンパスと各分校の授業に影響はありません。
新興ランサムウェア集団「BYOD」が犯行を主張
本稿執筆時点では、インシデントの性質や攻撃者の可能性について詳細は明らかにされていません。
しかし、新興のランサムウェアグループ「BYOD」が、UNM HSCに影響を与えたインシデントの犯行声明を出したと伝えられています。
サイバーセキュリティ情報会社のVenariXはXで、同グループが自らのデータ漏えいサイトにニューメキシコ大学を掲載し、3万6,000台のマシンを侵害して機密データを窃取したと主張していることを明らかにしました。
窃取されたとされるデータには、学生や職員の個人を特定できる情報(PII)、研究データ、学生記録、社内メールが含まれるとされています。
「これはネットワークとインフラ全体の侵害です。大学全体が完全に掌握されています」と、同グループはデータ漏えいサイトに投稿しました。
UNM HSCは毎年100万人を超える患者を受け入れています。内訳は、外来が約90万件、救急外来が約10万件です。
同センターには2025年に2670人の学生が在籍していました。
画像クレジット: Kit Leong / Shutterstock.com
翻訳元: https://www.infosecurity-magazine.com/news/cyber-unmhealth-surgeries/