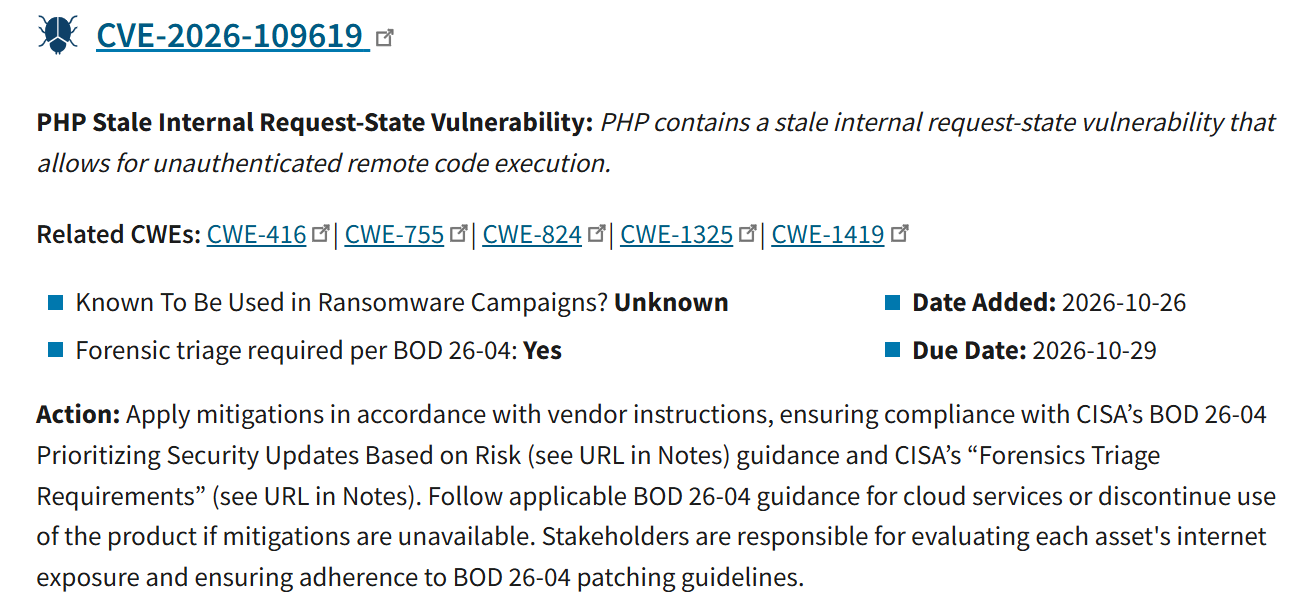
米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は10月26日、PHPの重大な脆弱性2件、CVE-2026-109618とCVE-2026-109619を、悪用が確認された脆弱性カタログ(KEV)に追加しました。CISAは、攻撃者がこれらのバグを悪用した証拠を入手したとして、カタログへの追加を決定しました。
PHPは、世界のウェブサイトの約70%を支えるコアプログラミング言語です。Censysの推計によると、現在稼働中のPHP環境のうち3,250万件以上が、脆弱なバージョンで動作しています。
2件の脆弱性は総称してPHP2Shellと呼ばれ、CVSSスコアはいずれも9.2です。CVE-2026-109618はメモリ不足(OOM)処理に関連するメモリ破損の問題で、CVE-2026-109619は内部リクエスト状態の残存(stale state)に関する問題です。どちらも、攻撃者が認証なしで脆弱なウェブサーバー上のコードをリモートから実行できる恐れがあります。
PHPチームは10月21日に修正版をリリースしましたが、その後、攻撃者による悪用が成功しています。Hackread.comが先週、この更新について報じたとおり、これらの脆弱性はApache mod_php, PHP-FPMやphp-cgiなど、複数のPHP構成に影響します。PHPチームはとりわけmod_phpについて警告しています。この構成では、悪意あるリクエストがアプリケーションに処理される前に、脆弱性が発動する可能性があります。
攻撃の成功例を報告
Amazon Threat Intelligenceは、パッチ公開の4日前から攻撃者がこれらの脆弱性を狙い始めていたと報告しました。ほかのセキュリティ企業も悪用の試みを検知していましたが、初期に確認された試行は失敗に終わっていました。
状況が変わったのは10月24日です。Perplexityで検知・対応リードを務めるAdel Karimi氏が、PHP 8.4.26を搭載したApache mod_phpのハニーポットに対し、リモートコード実行に成功したと報告しました。
応答には、デコード後で800KiBに及ぶCookieのダンプが含まれており、攻撃の連鎖の途中でメモリ内容が漏えいしたことがうかがえます。ただし、この検証が示したのは特定の構成下で攻撃が成立するという点です。脆弱なPHPサーバーのすべてが同じ方法で攻撃されるとは限りません。
Hackread.comは、NowSecureの調査も報じています。調査では、影響を受ける可能性のあるPHPバージョンを公表しているサーバーに接続する426件のAndroidおよびiOSアプリが特定されました。これらのアプリがすべて脆弱だと断定できるわけではありません。それでも、モバイルアプリを支えるサーバー側ソフトウェアを確認する必要性は浮き彫りになりました。
CISAの期限と修正版の詳細
CISAは、対象となる連邦文民行政機関(FCEB)の各機関に対し、10月29日までにPHP2Shellへ対処するよう求めました。修正版はPHP 8.5.12、8.4.27、8.3.36、8.2.35です。
旧バージョンを使用している管理者は、ホスティング事業者やソフトウェアベンダーに、利用可能な修正プログラムがないか確認してください。WordPress、Drupal、Craft CMS、Citrix、F5、QNAPなど複数のベンダーも、影響を受ける可能性のある製品についてセキュリティ情報を公開しています。
PHPチームは10月23日、別のRCE(リモートコード実行)の可能性がある脆弱性CVE-2026-115560も公表しました。暫定的な緩和策として、管理者にsession.upload_progress.enabledを無効にするよう推奨しています。
10月26日に公開されたWindows版の更新ビルドでは、CVE-2026-111497にも対処しています。これは、自動レスポンス展開が有効な場合にPHPのcURL拡張へ影響しうる、別のBrotli展開の脆弱性です。
Closed Door SecurityのCEO、William Wright氏はHackread.comに見解を寄せ、CISAの確認によって、これらの脆弱性をめぐる当初の懸念が裏付けられたと述べました。
「CISAは、誰もが抱いていた懸念をついに裏付けました」とWright氏は語ります。セキュリティベンダー各社は以前から、ハニーポットやサーバーに対する悪用の試みを検知していましたが、それらはリモートコード実行には至らなかったとされています。
同氏は、パッチを適用していない小規模なウェブサイトやサービスは、より大きなリスクにさらされる恐れがあると警告しました。
「大手サービスは速やかにパッチが適用されました。しかし、小規模で保守されていないサイトやサービスはどうなるのか、という疑問が残ります。社内ポータルやCMSのようなサービスを支える技術スタックの一部としてPHPが埋もれている、数多くのケースも同様です」
Wright氏は、自社のインフラに加え、外部のプロバイダーやパートナーが管理するシステムも確認するよう組織に促しました。
「組織はただちにシステムを見直し、社内であれ、サードパーティーやパートナー経由であれ、パッチ未適用のPHP環境に気づかないまま晒されていないかを確認する必要があります」
翻訳元: https://hackread.com/cisa-confirm-php2shell-exploit-federal-agencies-patch/