cyber-crime
大学病院は当初の救急搬送の受け入れ制限を経て患者の受け入れを再開しましたが、復旧は段階的に進められます
ニューメキシコ大学(UNM)は、「サイバーセキュリティ上の事象」からの復旧作業が続くなか、医学部、看護学部、薬学部の授業を2日連続で休講にしています。
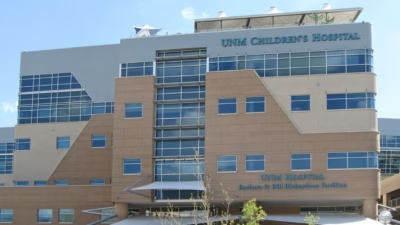
大学によると、攻撃は月曜日に保健科学センター(HSC)を標的としたものでした。大学はシステムの停止を余儀なくされ、UNM Healthの病院で予約診療や外来を中止しました。救急車も、近隣のアルバカーキやサンタフェの医療施設に振り向けられました。
病院の予約診療や外来は本日から通常どおりに戻りますが、UNM保健科学センターの不要不急の職員には、引き続き自宅待機が求められています。
「UNM保健科学センター(HSC)は、UNM Healthの臨床提供体制を含みますが、2026年10月26日(月)にサイバーセキュリティ上の事象を経験しました」。大学は月曜夜に出した声明でこう述べました。
「HSCの情報セキュリティチームは、事象を封じ込めてネットワークを守るため、直ちに対応しました。州と連邦の法執行機関にも通報し、調査を支援する外部パートナーにも協力を求めています。
幹部は緊急対策本部を立ち上げ、対応を調整するとともに、HSCの職員や学生、UNM Healthの現場の医療従事者に指示を出しています」
大学が攻撃を公表したのは現地時間の14時30分です。その時点で、残っていた外来と授業をすべて直ちに中止し、重要業務と臨床に携わる職員以外は退勤させました。患者にもHSCの施設に来ないよう呼びかけました。
大学は攻撃の性質についてコメントしていません。ただ、研究者らはランサムウェアの関与を推測しています。月曜午後には、新たに結成されたランサムウェアグループ「BYOD」が犯行を主張し、憶測に拍車がかかりました。
ただし、ランサムウェアグループを名乗る組織が犯行声明を出したからといって、実際にその組織の仕業とは限りません。攻撃でランサムウェアやロッカー型のペイロードが展開されたとも限らない点には注意が必要です。
とはいえ、BYODは今回の侵入について、3万6,000台のマシン、「両方の[Active Directory]フォレスト」、2つのOracleデータベース、全学生・全職員の個人データ、さらに内部メールやほかのシステムのデータを侵害したと主張しています。
The Registerの読者はご存じのとおり、サイバー犯罪者の言い分は決して信用できるものではありません。それでも、Trump Mobileの顧客データベースへの侵入に関するBYODの主張は、裏付けられているようです。
ランサムウェア集団としては大胆なデビューでした。BYODが最初に名指しした被害者は、米大統領のスマートフォン事業を手がける企業でした。顧客3,615人全員分のデータが流出したとされています。
ライバルグループの「EndZone」も1週間前に同様の侵害を主張しており、両者は同一ではないかと指摘する専門家もいます。
5月には、Trump Mobileがセキュリティの甘いウェブサイトを通じて、数千人分のデータを漏えいさせていたことが判明しています。
トランプ・オーガニゼーションは、いずれの件についても、本誌の追加取材の依頼に応じていません。
UNMの広報担当者は、本誌の追加質問への回答を拒み、公表済みの声明を参照するよう求めました。®