ISC2 Strategic Congress 2026(デンバー)— 多くの最高情報セキュリティ責任者(CISO)は現在、AIガバナンスの細部への対応に追われています。しかし、見落としがちな問いがあります。侵害が起きたとき、訴訟当事者や規制当局、顧客が責任を負う相手を探し始めた場合、AI導入に関する自らの判断をどう弁護するのか、という問いです。
サイバー法の専門家で、Law and ForensicsのCEOを務めるDaniel B. Garrie氏は、この問いに答えるため、独自のフレームワークの構築に取り組んでいます。このフレームワークは、特定のAI機能を稼働させて十分に安全かどうかをCISOが判断する助けとなります。さらに、将来何か深刻な問題が起きた場合に自らの対応を弁護できるよう、証拠となる文書の記録を残す役割も果たします。
こうしたフレームワークの必要性は、特にエージェント型AIの時代に注目を集めていますが、取り組み自体は2024年6月に始まっています。この月にJAMS AI Rulesが策定されました。これは、当事者間のAI紛争を仲裁人が解決する際に使える枠組みです。このルール自体は責任の所在を説明するものではなく、すべての訴訟当事者に適用されるわけでもありません。ただ、策定に携わったGarrie氏は、技術的証拠の取り扱いに関するガイドラインを確立するうえで役立つと述べています。
同氏は今週開催されたISC2 Strategic Congress 2026の壇上で、契約段階でインシデント対応のニーズに対処することの重要性を強調しました。あわせて、AIの責任を定量化するうえで有用な、3つのベストプラクティスのフレームワークを紹介しました。AI導入のリスクスコアの算出、リスク選好に関する取締役会の決定の文書化、インシデントから保全すべき具体的なデータの特定です。
CISOはベンダー契約で証拠の確保を交渉すべき
AIの侵害が起きた後では、何が起きたのかを示す基本的なフォレンジック証拠を入手するのが難しい場合があります。Garrie氏は、AIベンダーとの契約段階でこうした点を盛り込むことが不可欠だと強調します。また、交渉にはできるだけ早い段階からサイバーセキュリティ部門のリーダーが関与すべきだといいます。その目的は、ログへのアクセスや保全要請を含め、インシデントで何が起きたかをCISOが正確に把握できる条項を作ることです。
「AIベンダーは、インシデント発生時点のモデルのスナップショットを提供できますか」。Garrie氏はCISOが尋ねるべき問いとしてこう示しました。「そして、どれくらい早く提供してもらえるのでしょうか」
同氏はさらに、契約で重要な検討事項として、リスク配分も定めておく必要があると付け加えました。CISOに対しては、ベンダーのAI利用許諾、データの制限、保証、保険、責任上限を明確に把握するよう促しています。ベンダーの運用上の管理策、アクセス権、セキュリティ上の責任についても、サイバー部門のリーダーが把握しておくべきです。最後に、紛争がどう処理されるかの理解もCISOには欠かせません。準拠法の遵守、紛争の管轄、緊急救済の範囲などを確認する必要があります。
AIベンダーとの契約交渉を早期に押さえておけるかどうかが、自社に過失がなかったことを示す証拠を得られるか否かの分かれ目になり得ると、Garrie氏は強調しました。
「契約が締結されれば、それで終わりです」とGarrie氏は警告します。「具体的に明記されていないものは、一切提供してもらえません。更新まで待つしかなくなります」
フレームワーク1:AI導入リスクスコア
出典:David Garrie氏、Law and Forensics
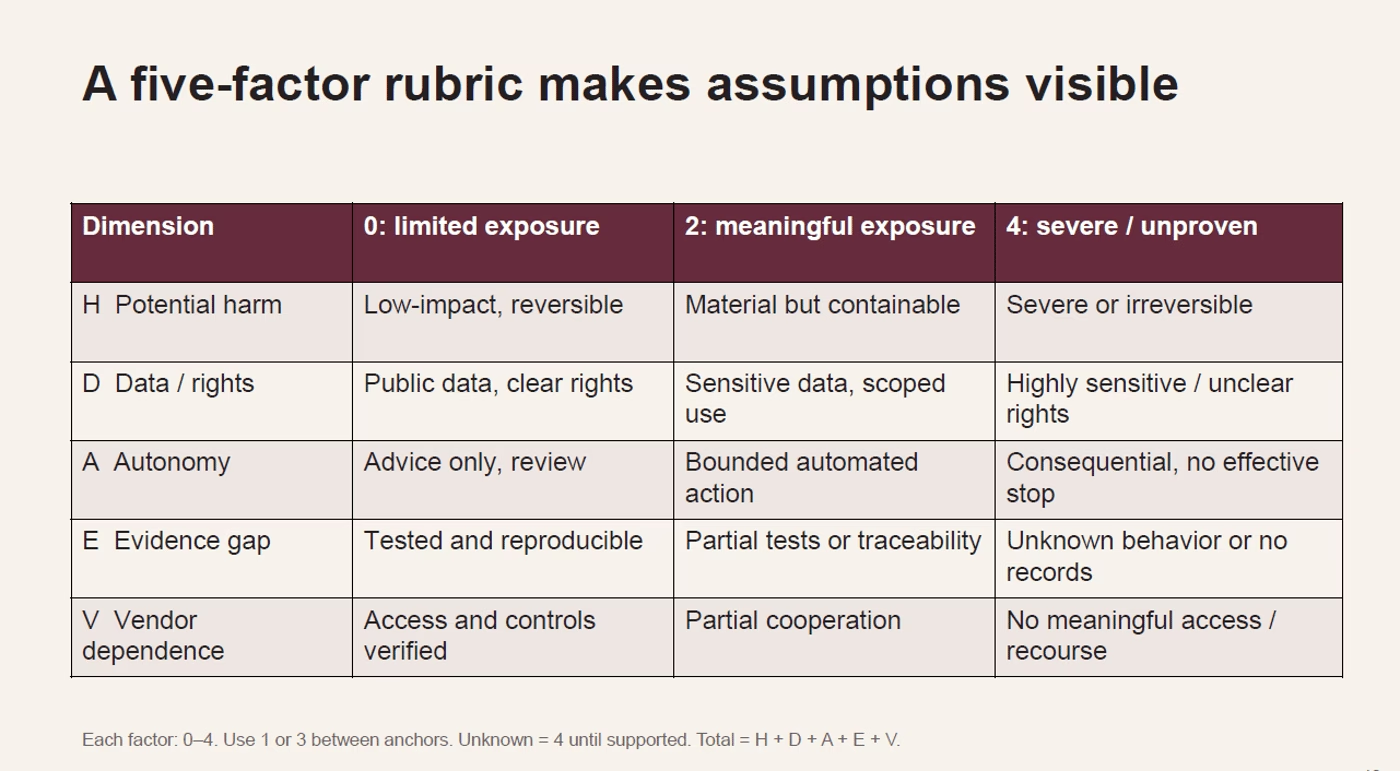
Garrie氏は、あらゆるAIツールの導入に伴うリスクとエクスポージャーをCISOが判断できるよう、5つの要素からなるシンプルな評価基準を開発しました。「潜在的な被害」「データと権利」「自律性」「証拠のギャップ」「ベンダー依存」という5つの観点でスコアを算出します。Garrie氏によれば、これにより「前提が可視化される」といいます。
最終的なスコアによって、そのAIツールは「標準審査」「条件付き承認」「限定パイロット」「リリース保留」のいずれかの区分に分類されます。各区分は、それぞれ特定のリスクレベルを示します。
フレームワーク2:取締役会の決定を記録する
出典:David Garrie氏、Law and Forensics
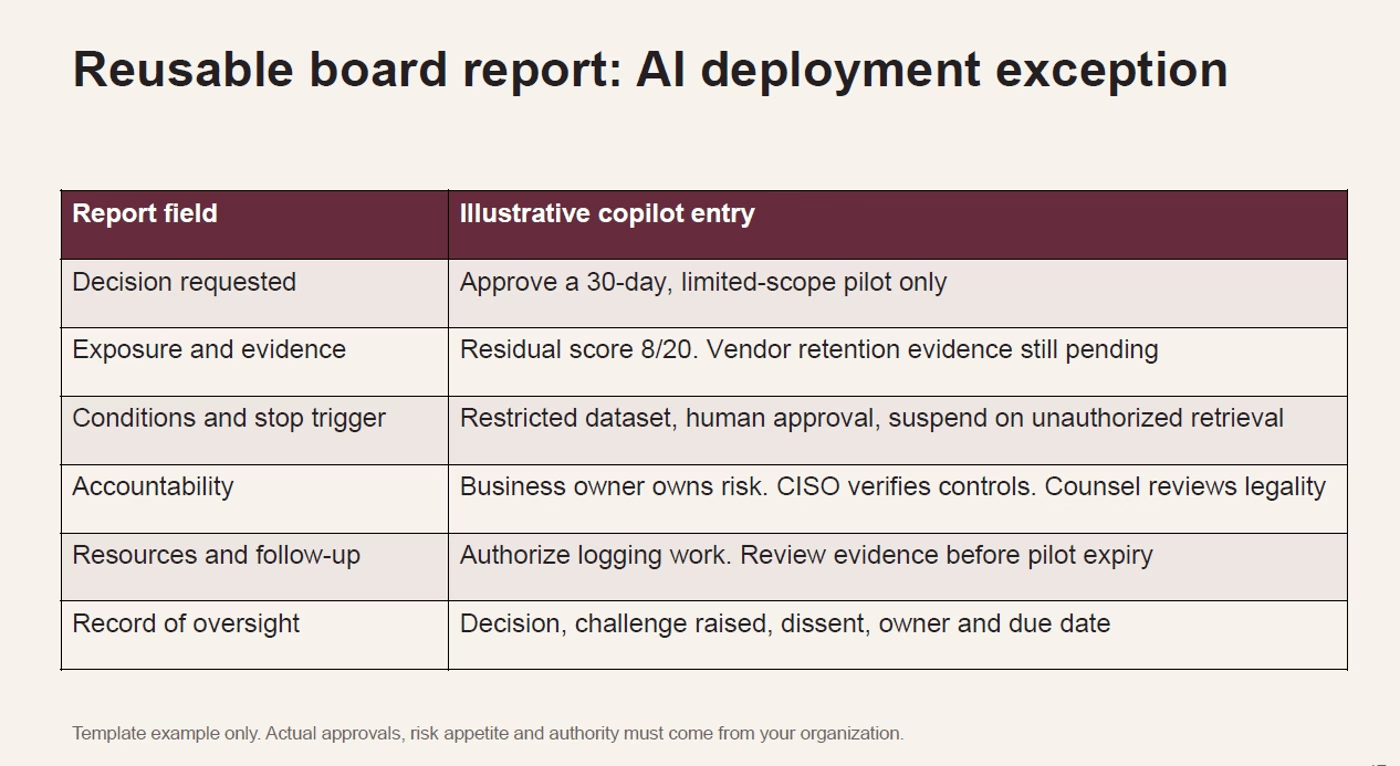
取締役会の個別の決定について文書の記録を残しておくことは、責任を争う際の重要な証拠になり得るとGarrie氏は説明します。あいまいで不十分な報告は、CISOの味方にはなりません。
取締役会の決定を保全するためのGarrie氏のフレームワークには、細かな項目が含まれます。取締役会の決定の範囲と期間、導入に伴うエクスポージャー(およびそのリスクを示す証拠)、導入の条件と人による承認の要件などです。さらに、作業を承認し証拠を確認する責任者(最終決定を含む監督の記録)、意思決定の過程で提起された異議、ツールの責任者と関連する期限も盛り込まれます。
同氏は、これは決定内容を静的に記録するだけでなく、AIの責任追及に対して弁護できる記録を継続的に作成していくためのものだと付け加えました。
フレームワーク3:AIインシデント対応チェックリスト
出典:David Garrie氏、Law and Forensics
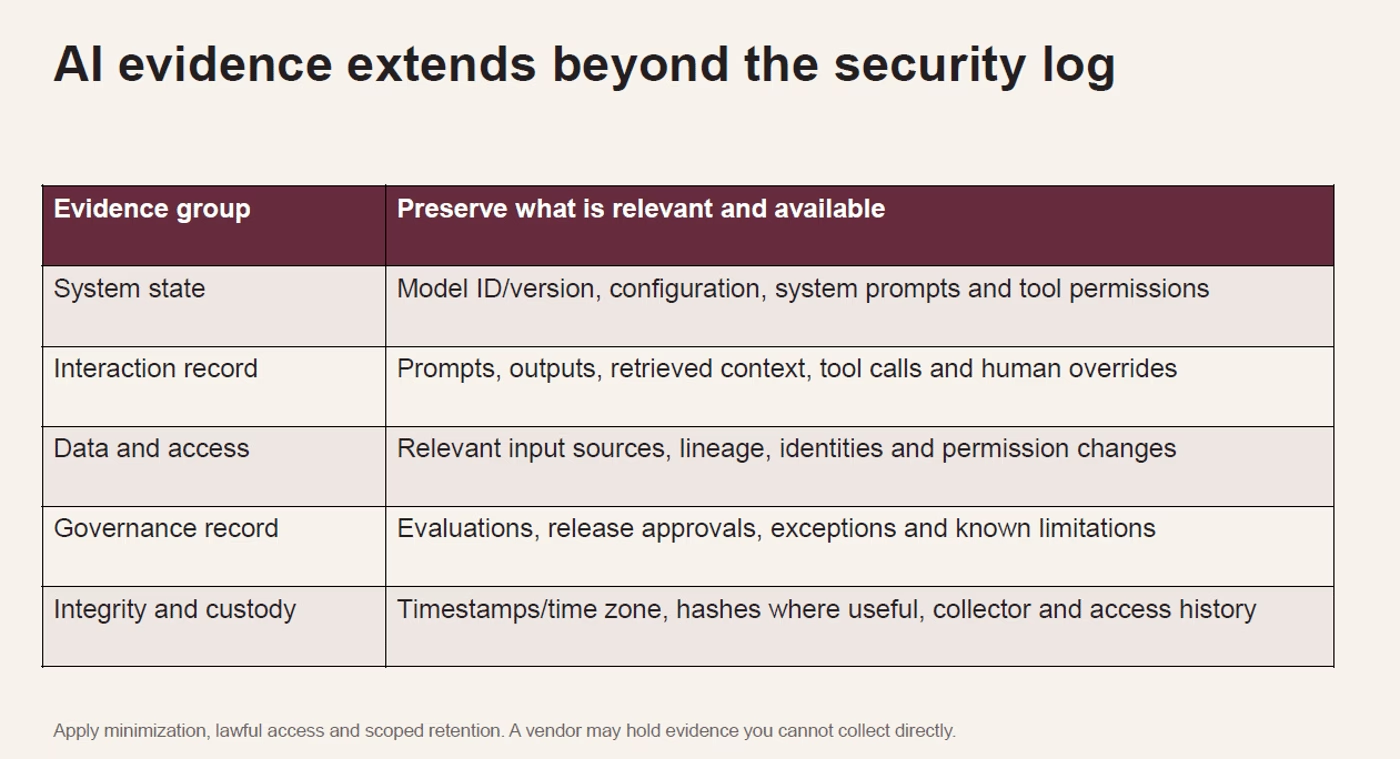
Garrie氏によると、このツールの目的は、侵害を封じ込めるだけでなく、インシデント発生時点のAIシステムの状態を保全することにあります。同氏はまた、CISOに対し、ただちに法務部門を関与させるよう助言しました。
このツールは、基本的なセキュリティログにとどまらず、この種のデータを特定して保全するのに役立ちます。Garrie氏のフレームワークでは、インシデント発生時点のシステム状態、やり取りの記録、データとアクセスに関する情報、ガバナンスの記録に加え、データの完全性や証拠保全の連鎖(チェーン・オブ・カストディ)に関する詳細についても証拠が必要です。
CISOが今後30日間でできること
Garrie氏はCISOに対し、今後1カ月でこのフレームワークを実際に試すよう呼びかけました。1件のAI導入に適用し、取締役会向け報告を1件改善し、さらにAIのテーブルトップ演習を1回実施して、ベンダーの証拠保全と通知をめぐる対応の連携を練習することを挙げています。
Garrie氏によると、要点は次のとおりです。規制当局や訴訟当事者、顧客が最終的に重視するのは、組織があらゆるリスクを検討し、それを軽減するために責任ある行動をとったことを示すために提示できる証拠だけです。
「NISTのガイドラインを使っているかどうかなど、誰も気にしません」と同氏は警告します。責任の有無は、AIの侵害からシステムを守るために何を行ったかを、CISOと組織がどこまで証明できるかにかかっているといいます。
翻訳元: https://www.darkreading.com/cyber-risk/3-frameworks-cisos-ai-liability