攻撃者がMicrosoft Teamsの外部チャット機能を大規模に悪用しています。ITサポートになりすまし、メール爆撃を組み合わせて、従業員をだましてリモートアクセスを許可させる手口です。
Arctic Wolfは月曜日のブログ記事で、実際に確認された400件以上のインシデントにわたる「繰り返し現れるソーシャルエンジニアリングのパターン」を詳述しました。攻撃者は、外部の第三者がTeamsを利用する従業員に連絡できる外部チャット作成機能を悪用し、ITサポートになりすましたりマルウェアを送り込んだりしています。
「これらのインシデントでは、攻撃者の行動に一貫したパターンが見られます。使い捨てのテナント、『IT Support (Internal)』という同じ表示名、同じリモートアクセスツール、そして、同じペイロード用ドメインを使うケースも増えています」。Arctic WolfのShubham Dubey氏はブログ記事にこう記しています。
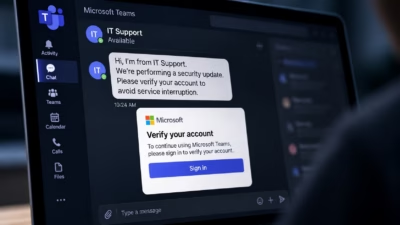
典型的な攻撃では、まず被害者に「メール爆撃」を仕掛けます。大量のメール購読やニュースレターを一斉に送り付け、切迫感を生み出します。その後、ITサポートを名乗る外部のTeamsユーザーが被害者に連絡し、問題の解決を持ちかけます。なりすましの攻撃者は従業員を説得し、正規のツールを使ってリモートアクセスのセッションを開始させます。最も多いのはQuick Assistで、AnyDesk、ScreenConnect、Atera、Zoho Assist、NetSupport、LogMeInも使われます。
被害者がアクセスを許可すると、攻撃者は次の行動に移ります。マルウェアの実行、認証情報の窃取、偵察活動を行い、ランサムウェアを展開する場合もあります。Dubey氏によると、典型的な流れは次のとおりです。まずwhoamiやsysteminfoによる偵察を行い、PowerShellベースのペイロードを実行して、コマンド&コントロール(C2)のビーコンを設置します。続いて横展開し、Kerberosの悪用手法であるKerberoastingやGoldenPACで認証情報を入手します。最後に、2つ目の商用グレードのリモートアクセスツールを導入します。これは「最初に仕込んだインプラントが駆除されても生き残る、独立した制御チャネルになる」といいます。
大規模化するメール爆撃
スパムによるメール爆撃は新しい手口ではありません。攻撃者は以前から、ソーシャルエンジニアリングの口実としてメールボックスを溢れさせてきました。Microsoftの研究者は、2024年半ばにBlack Bastaがこの手法を使っていることを確認しました。その後も3AM、Cactus、Chaos、GoGRPCのキャンペーンで事例が確認されています。
Arctic Wolfの調査で注目すべきは、この手法が大規模に運用されている点です。数百件のインシデントにわたり、インフラ、命名規則、攻撃者の行動が繰り返し確認されました。Arctic Wolfで敵対者オペレーション担当ディレクターを務めるJustin Moore氏はDark Readingに対し、初期段階を越えて侵害の成功に至ったのは、全体の約15%だと語りました。
最近の攻撃の波の背後にいる人物については、Moore氏は断定的な帰属は避けつつ、「Black Bastaに関連する活動は、Teamsチャット悪用の最も大きな要因の1つであり続けています」と述べています。
インフラ面では、Arctic Wolfは使い捨てのonmicrosoft.comテナントから、攻撃者が管理するドメイン、特に「.top」ドメインへの移行を指摘し、その普及度に関するデータも示しました。同社によると、有料ドメインが関与した確認済みの事例のうち、約半数で.topドメインが使われていました。
命名については、攻撃者は表示名の末尾に「(Internal)」を付けて連絡してきます。Teamsは同時に送信者を「外部」と表示するにもかかわらず、社内からのメッセージだと被害者に思い込ませるためです。また、「IT Support」や「IT Service Desk」といったラベルの後に、親しみやすい名前を付けることも多くあります。Arctic Wolfは例として、Liam、Scott McGhee、Matthewを挙げています。
そのほかの特徴として、標的の地域に合わせた名称(フランス語圏やスペイン語圏の組織向けの「Supporte TI」)や、攻撃者の表示名での100種類の絵文字の使用も確認されました。
メール爆撃によるソーシャルエンジニアリング攻撃に先手を打つ
Arctic Wolfによると、攻撃者は被害者とやり取りを始める前に、グループ会話を避けるため1対1のチャットを開始します。Microsoftはこの動作をテレメトリ上で「ChatCreated」イベントとして記録します。Arctic Wolfは、アラートを設定する防御側にとって、これが主要な検知ポイントになると評価しています。
同社は次の対策も推奨しています。信頼できる外部組織の許可リストを設定すること。管理対象外のアカウントやTeamsの個人向けアカウントとのチャットをブロックすること。管理対象外のユーザーが自社ユーザーとの会話を開始できる設定を無効にすること。試用版のみのテナントとのフェデレーションをブロックすること。そして、リモートアクセス経路を強化することです。
サイバーセキュリティ意識向上月間(Cybersecurity Awareness Month)はあと数日残っています。この機会に、こうしたキャンペーンの背後にあるソーシャルエンジニアリングの側面について、従業員に注意を促すのもよいでしょう。Arctic Wolfは、IT部門がどのように連絡してくるのか、その連絡はどのような見た目で、どのような見た目ではないのかを従業員に具体的に伝えるよう勧めています。あわせて、Teamsの外部送信者タグを読み取り、不審な兆候を見抜けるよう訓練することも推奨しています。Microsoft Teamsには、アプリ内でエンドユーザーが報告できる機能もあります。
ただ、この手法がさらに進化する可能性もあります。
「最近では、Teamsチャットの悪用とClickFix型のソーシャルエンジニアリングを組み合わせたキャンペーンも確認しています。この手法は進化を続け、ほかの侵入手法と統合されつつあることがうかがえます」とMoore氏は語ります。
Microsoftの広報担当者はDark Readingに対し、同社は多層的な組み込み型の保護機能を通じて、Teamsにおけるフィッシングやソーシャルエンジニアリングのリスク低減を支援していると説明しました。たとえば、管理者が外部のTeamsユーザーをブロックすることも可能です。同担当者は、来月「Teamsは、会話の文脈を利用してフィッシングやソーシャルエンジニアリングを特定するAI搭載のフィッシング検知機能を導入します。対象は、特に外部ユーザーとの初回チャットなど、リスクの高いメッセージングの場面です」と付け加えました。
翻訳元: https://www.darkreading.com/cloud-security/email-bombing-external-teams-chats-repeatable-access-path