Arctic Wolf Labsのセキュリティ研究者らは、Microsoft Teamsの既定の外部チャット設定を悪用して企業ネットワークへの初期アクセスを得る、大規模な攻撃キャンペーンを確認しました。
研究者らはこの手口が関わる400件以上のインシデントを調べ、キャンペーンが従業員の信頼を得るためになりすましとソーシャルエンジニアリングに依存していることを突き止めました。
多くの事例で、攻撃者の主な目的は被害者のコンピューターへのリモートアクセスの獲得でした。この調査結果は、Hackread.comに独占的に提供されたものです。
攻撃の流れ
Microsoft Teamsには、既定で有効になっている外部アクセス機能があります。双方の組織が外部アクセスを許可している場合、手動で制限しない限り、他のMicrosoft 365テナントのユーザーが従業員に連絡できます。
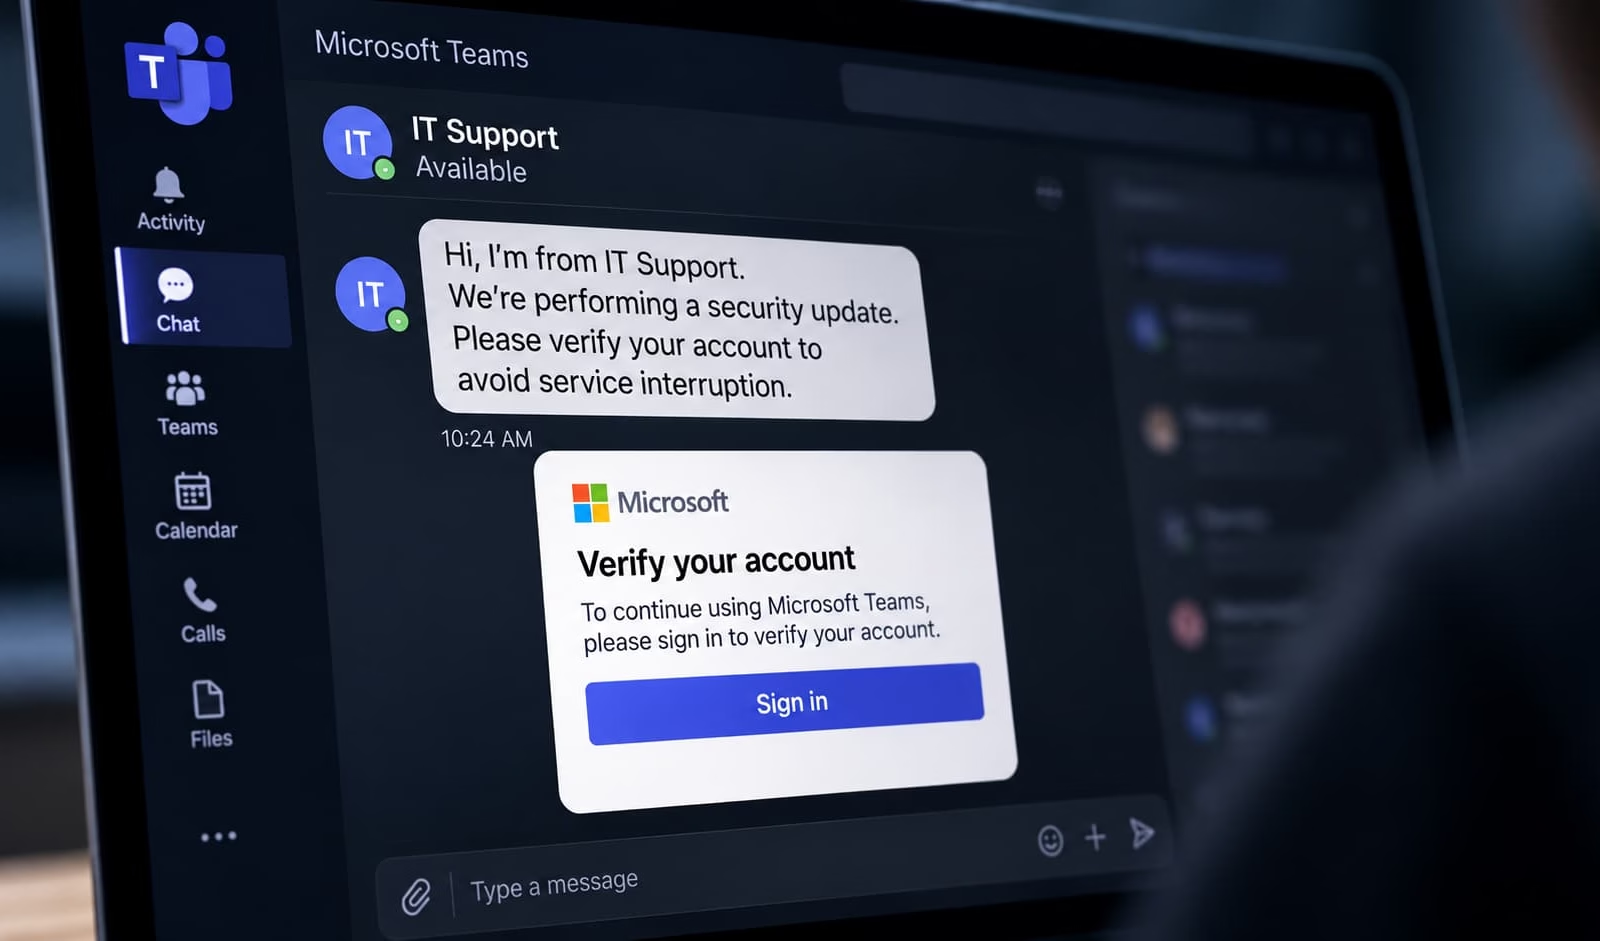
攻撃者はこの機能を悪用し、一時的なテナントを作成します。研究者らによると、分析した事例の30~40%で、既定の.onmicrosoft.comドメインが使われていました。このドメインは、独自ドメインを検証しなくても数分で用意できます。
攻撃者は「IT Support」や「IT Service Desk」といった名前でIT担当者になりすまします。表示名の末尾に「(Internal)」を付け、Teamsが外部ユーザーと表示しているにもかかわらず、正規の連絡に見せかけるケースもあります。Arctic Wolfはさらに、攻撃者の表示名に100個以上の絵文字マーカーを確認しました。AIを使ってアイデンティティを作成した可能性がありますが、確認はされていません。
多くの事例では、Teamsでの接触に先立って「メールボム」攻撃が行われます。これは、購読確認メールを数分のうちに数百通も被害者の受信箱へ送りつける手口です。混乱の中で緊急性が生まれ、正規のセキュリティアラートも埋もれてしまうため、偽のITサポートの申し出がいっそうもっともらしく見えます。
Teamsチャットからネットワーク偵察へ
接触後、ITサポートを装った攻撃者は、従業員を説得して自分のコンピューターへのリモートアクセスを許可させようとします。手口には、Teams通話を使ったビッシング(音声フィッシング)や、Quick Assistなどのリモート監視・管理(RMM)ソフトウェアを使うものがあります。ただし研究者らは、AnyDeskやTeamViewerなど、他のRMMツールを使った事例も確認しています。
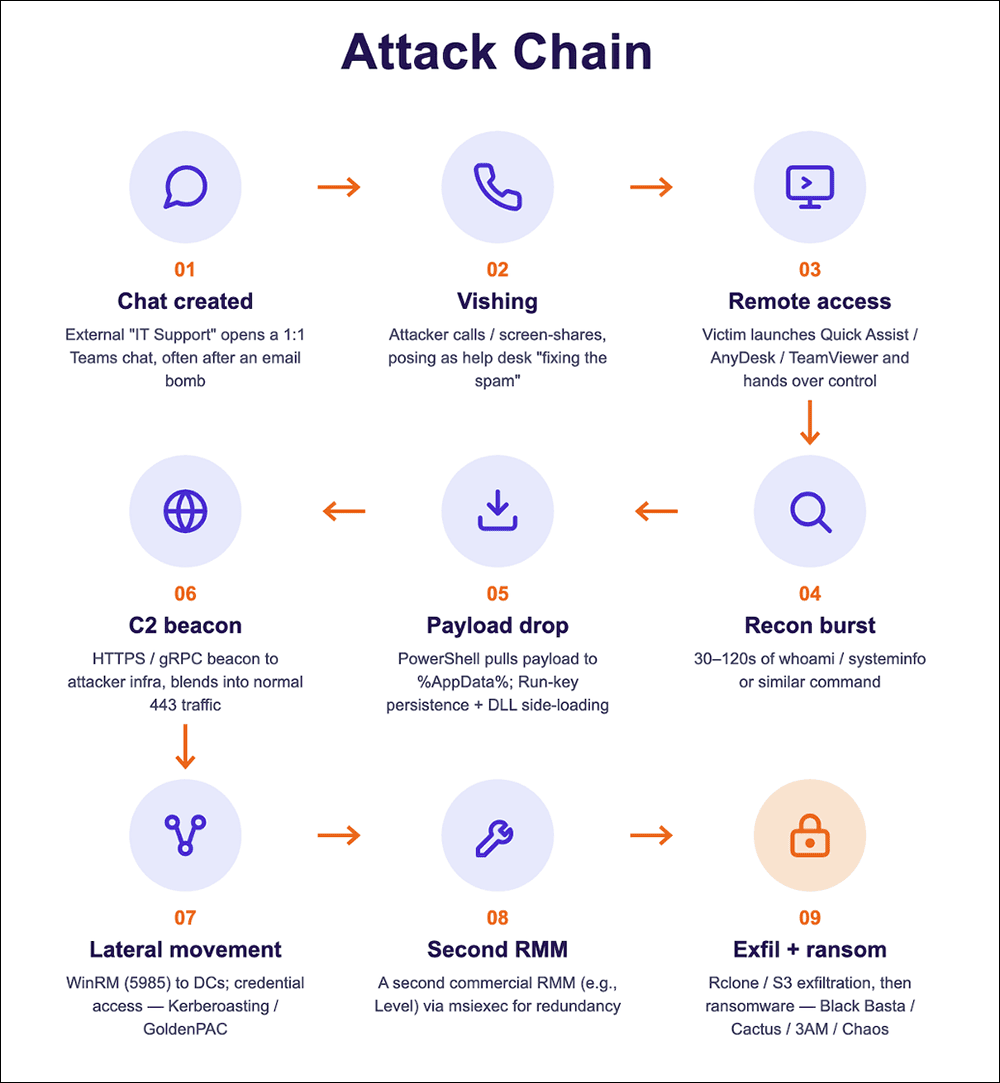
研究者らが調べた事例の一つでは、従業員がだまされてPowerShellコマンドを実行し、悪意あるMSIインストーラーをダウンロードしました。このインストーラーは、難読化されたスクリプトをユーザーのAppDataフォルダーに配置します。スクリプトはその後、さらに悪質なコードをデコードして実行しました。
この攻撃ではPythonベースのインプラントもインストールされ、Active Directoryに問い合わせてユーザーアカウントやコンピューターアカウントの情報を取得していました。インプラントはそのデータを攻撃者のコマンド&コントロール(C2)サーバーへ送信し、攻撃者に組織のネットワーク情報を渡していました。
組織にできる対策
今回の調査は、もっともらしいサポート依頼が、いかに素早く広範な侵入につながるかを示しています。研究者らはブログ記事で「チャットの作成自体は入り口にすぎません」と指摘しています。さらに、組織にとってのリスクは従業員が不審なメッセージに返信することだけではなく、誤った相手にリモートアクセスを許せば、企業ネットワークを探索される恐れがあることだとしています。
研究者らは、外部とのTeamsチャットを承認済みのパートナードメインに限定すること、管理対象外のアカウントや試用専用テナントからのチャットをブロックすること、Quick Assistや未承認のリモート監視・管理(RMM)ツールを制限することを推奨しています。
従業員は、予期せぬITサポートの依頼を信頼できる連絡手段で確認する必要があります。また、表示名に「Internal」とあっても、IT部門の一員である証拠にはならないことを覚えておくべきです。
翻訳元: https://hackread.com/hackers-abuse-microsoft-teams-external-chats-pc/