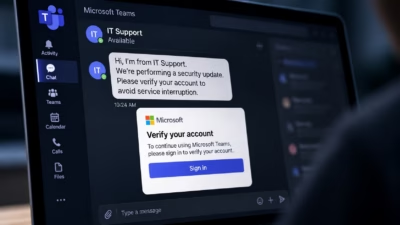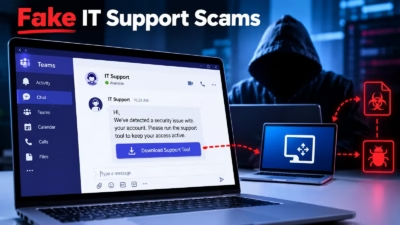
攻撃者は従業員の受信トレイに大量のスパムを送りつけ、その後Microsoft TeamsでITサポートを名乗って接触し、自ら作り出した問題の解決を持ちかけています。Arctic Wolfの調査で明らかになりました。
同社は、Teamsの外部チャット機能が悪用された400件以上のインシデントを確認しました。こうした事例の多くでは、被害者の受信トレイにニュースレターや購読確認メールが数百通届いた数分後に、偽のヘルプデスクからメッセージが届いていました。
研究者らは次のように説明しています。「Microsoft Teamsは、外部アクセス(フェデレーション)が初期設定で有効になっています。そのため、双方のテナントが外部アクセスを許可していれば、別のMicrosoft 365テナントのTeamsユーザーなら誰でも、組織の従業員を検索し、チャットや通話ができます。攻撃者が最も頻繁に悪用しているのがこの機能です。この攻撃はTeamsの既知の脆弱性を突くものではなく、初期設定で有効な正規のコラボレーション機能を悪用しています」
やり取りをTeamsに移すことで、詐欺師は人々が普段持っている警戒心も回避できます。研究者らは「従業員は一般に、メールを疑ってかかるよう訓練されています」と指摘します。一方、自社のTeams環境内に表示されるメッセージは、そうした警戒をすり抜けやすいといいます。
偽の名称と借り物の信頼
事例の30〜40%では、無料のonmicrosoft.comテナントが使われていました。このテナントは認証が不要で、数分で作成できます。攻撃者は「helpdeskteam365」「itcoreportal」など、ITサポートを思わせる名前を付けていました。
表示名には見分けやすい特徴があります。Teamsは外部ユーザーであることを明示しますが、攻撃者は「(Internal)」を付けて社内の人物に見せかけます。また「IT Service Desk (Matthew)」のように名前を添えて、同僚らしく装います。標的の現地語で書き込むケースもありました。
100件以上の名称には、盾やレンチなどの絵文字が含まれていました。Arctic Wolfは、AIツールでこうした偽の身元を作成している可能性があるとみています。最近の事例では、攻撃者が被害企業の社名やドメインを自らの表示名に組み込んでいました。
Arctic Wolfは次のように付け加えています。「テナント作成に有料のトップレベルドメイン(TLD)を使う動きも最近見られます。過去数カ月にこの種の詐欺で確認した有料ドメインのうち、偽の身元の約50%は.top、約40%は一般的な.comドメインを使っていました。残る5%強は、.com.pl、.com.vn、.com.brなどの多段ドメインでした」
この変化は、SophosがChaosランサムウェアのキャンペーンについて公表した調査とも一致します。このキャンペーンでは、攻撃者は使い捨てのonmicrosoft.comテナントから、IT関連の名称を付けた.topドメインへ移行しました。そのドメインでマルウェアをホストし、侵害したマシンを制御していました。
15分足らずでリモートアクセスを確立
標的が応答すると、偽の技術者はTeamsの音声通話に切り替え、リモートアクセスソフトのインストールを求めることがよくあります。最も多く使われるのはQuick Assistです。Windowsに標準搭載されており、被害者は6桁のコードを読み上げるだけで済むためです。
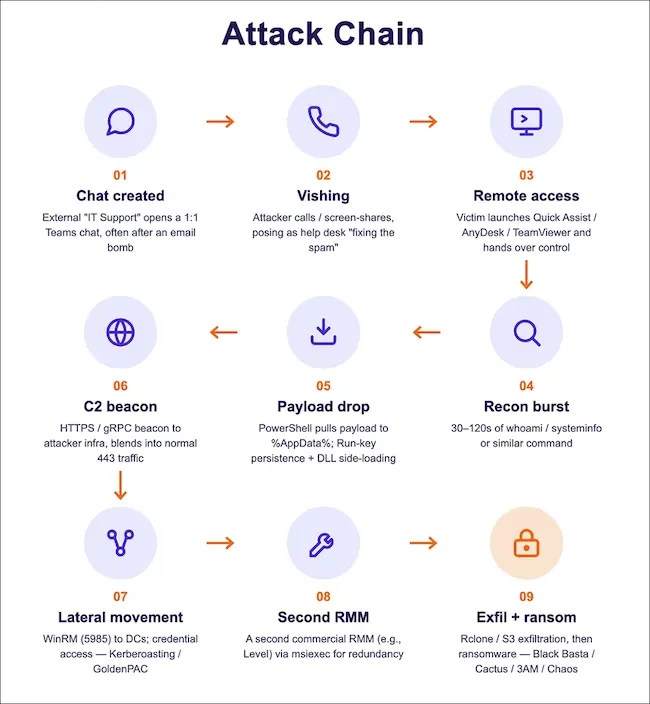
攻撃の流れ(出典:Arctic Wolf)
AnyDeskやScreenConnectといった市販ツールも使われます。1つ目の侵入口が除去されても残るよう、2つ目の侵入手段として仕込まれることが多いようです。
研究者らは次のように書いています。「攻撃者は、成功率を高めるため、短時間(約5分以内)に複数のユーザーを狙うのが一般的です。おそらく自動化されているとみられます」
誰かが応じると、15分かからずに悪意あるコードが動き始めることがあります。最初のTeamsチャットの警告と同時に、認証情報窃取の警告が発生した事例もありました。誰かが確認した時点で、すでにコンピューターは侵害されていたことになります。
侵入者は、スキャンされてしまうTeams上にはリンクを投稿しません。代わりに、リモートセッション中に自ら悪意あるファイルをダウンロードします。
ある事例では、偽のヘルプデスク担当者が従業員にPowerShellコマンドを実行させ、隠しスクリプトが連鎖的に動作しました。最後のスクリプトはPython製のインプラントをインストールし、組織のActive Directory内にある全ユーザーとコンピューターアカウントの名前と説明を収集しました。収集したリストは、攻撃者が管理するサーバーに送信されました。一部の侵入は、データ窃取やランサムウェアの展開で終わっています。
おなじみの手口
研究者らは「Teamsの外部チャットを初期侵入の経路に使う手口は、新しいものではありません」と述べています。Microsoftが最初にこの手法を説明したのは2024年半ばで、Black Bastaランサムウェアグループに関連する攻撃でした。その後、Cactus、3AM、Chaosの各ランサムウェア攻撃でも確認されています。
研究者らによると、ほとんどの組織には外部テナントからのチャットを受け入れる必要がありません。そのため、外部チャットは特定のパートナー企業のドメインに限って許可するよう推奨しています。あわせて、管理されていないTeamsアカウントや試用テナントをブロックし、Quick Assistなどのリモートアクセスソフトは許可されたIT担当者のみに制限するよう勧めています。
Arctic Wolfはまとめで、次のように述べています。「この攻撃手法は技術的な悪用ではなくソーシャルエンジニアリングに依存しているため、ギャップを埋めるには、人とプロセスの両面での対策が不可欠です」
翻訳元: https://www.helpnetsecurity.com/2026/10/27/microsoft-teams-social-engineering-fake-it-help-desk/