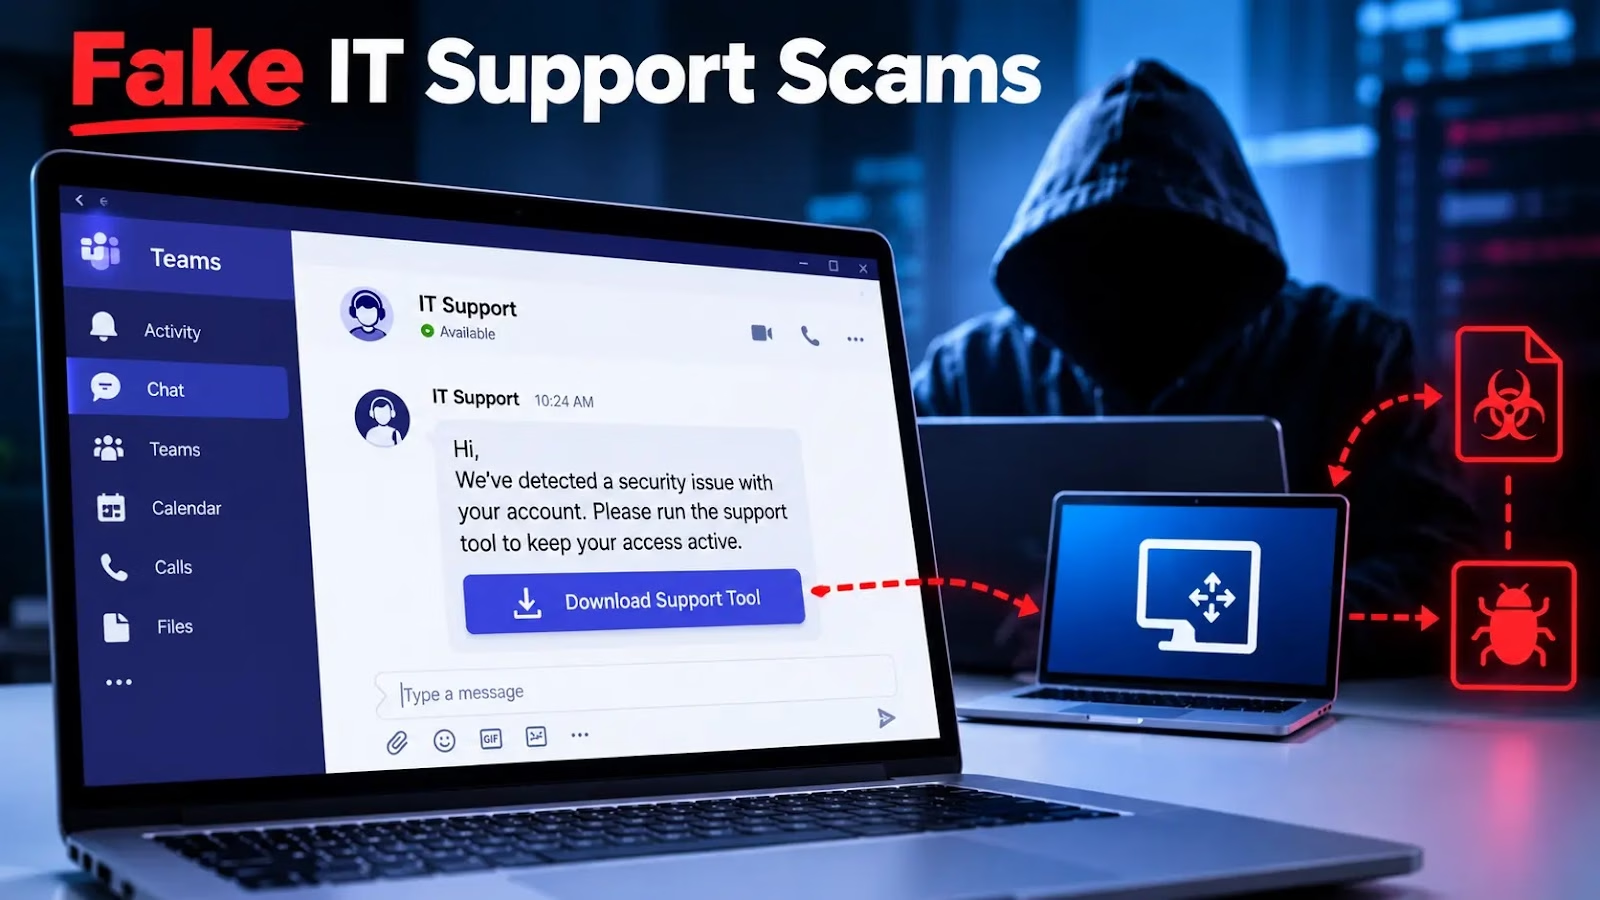
攻撃者がMicrosoft Teamsの外部チャットを悪用してITサポート担当者になりすまし、リモートアクセスを獲得してマルウェアを送り込んだインシデントが、400件以上確認されました。
ProtectDevices
研究者は、これらのインシデントに共通するテナント名、偽装された表示名、リモート管理ツール、ペイロード配信インフラを特定しました。
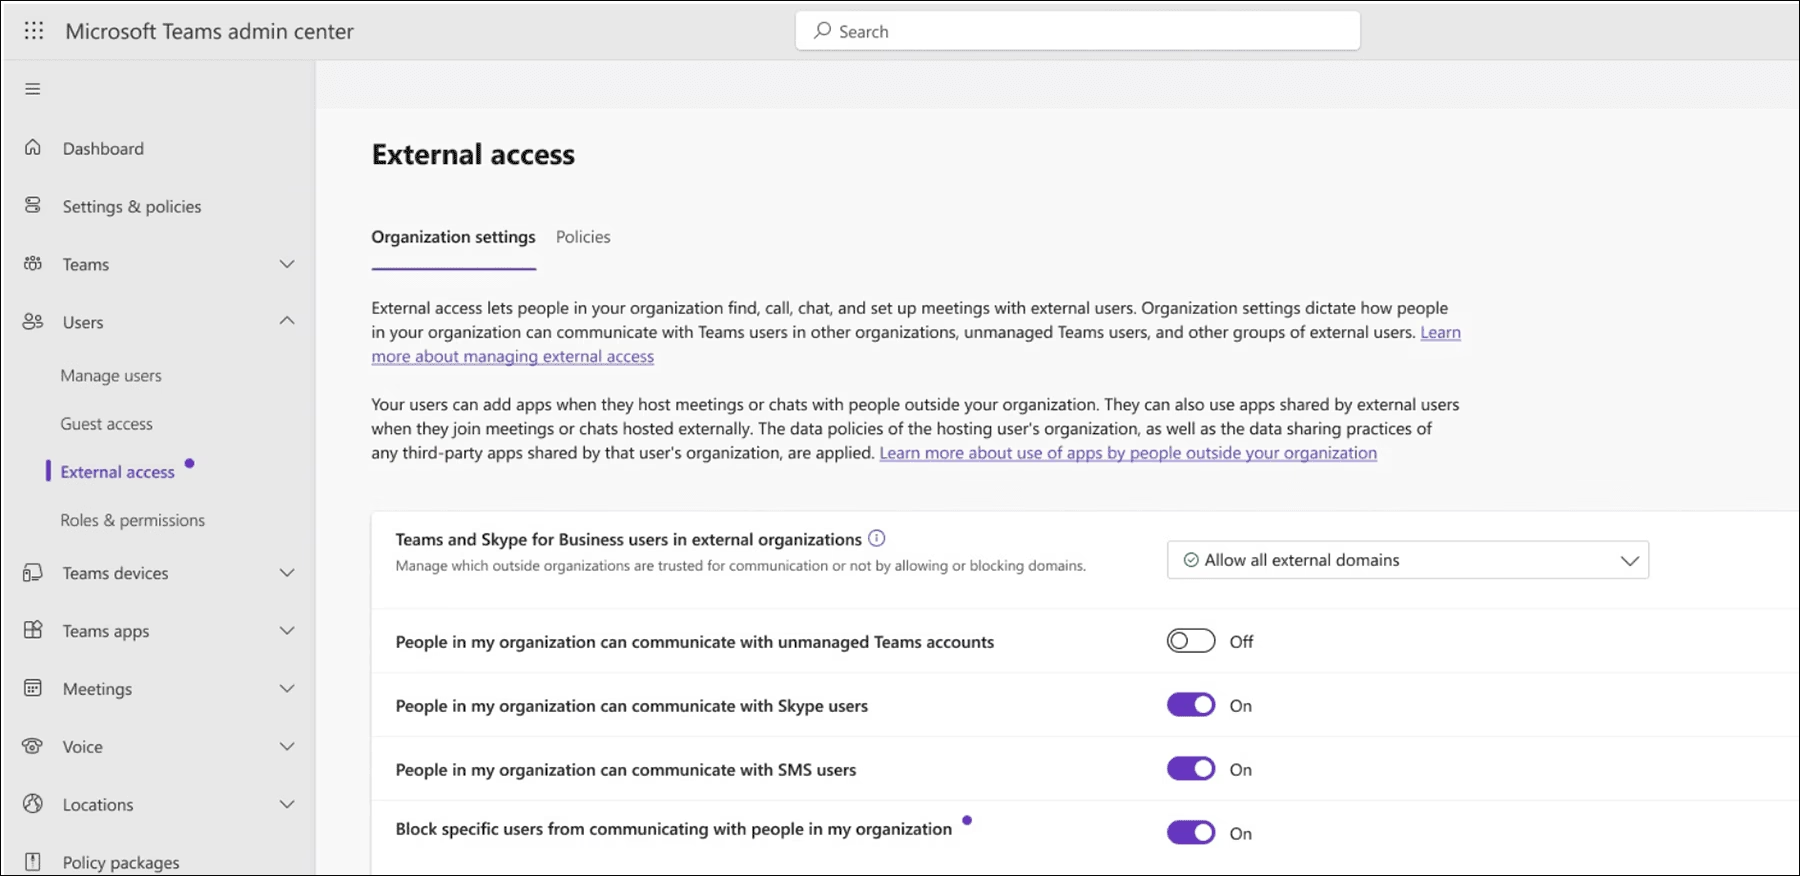
Teamsのフェデレーションは初期設定で有効になっています。双方のテナントが外部アクセスを許可していれば、組織間で通信できます。
攻撃者はこの正規の機能を悪用し、標的組織内のアカウントを事前に侵害しなくても、従業員に接触できます。
多くの攻撃は、メール爆弾から始まります。従業員の受信トレイに、購読確認メールが数百通も押し寄せます。その後、サポート担当者を装う人物からTeamsのメッセージや通話が届き、支援を申し出ます。
Microsoftは以前、Black Basta ランサムウェアに関連するStorm-1811の攻撃活動で、この一連の手口を報告しています。
攻撃者は「IT Support」などの名前に「(Internal)」を付け足すことがよくあります。Teamsが表示する外部ユーザーへの警告を打ち消すためです。
親しみやすい名、企業ブランド、セキュリティを連想させる記号が、なりすましをさらに巧妙にします。Arctic Wolfは、標的組織の名称やドメインを織り込んだ表示名も確認しました。こうした名前は、一方的な接触を信頼できるものに見せかけます。
分析した事例の30〜40%では、既定のonmicrosoft[.]comドメインが使われていました。
Arctic Wolf Labsが観測したところ、この攻撃活動はソフトウェアの脆弱性ではなく、職場のコラボレーションツールへの信頼を悪用しています。ごく日常的に見えるヘルプデスクとのやり取りが、侵入の足がかりになります。
StudySecurity
偽のITサポート詐欺
有料ドメインを使った事例のうち、約半数は.top、約40%は.com、5%強はマルチレベルドメインを使っていました。これらの割合は、それぞれ別のインフラ区分を示すものです。インシデント全体の内訳ではありません。
被害者が応じると、攻撃者はたいていTeamsの音声通話を求めます。そのうえで、リモートアクセスを許可するよう誘導します。
最も多く確認されたツールはQuick Assistでした。AnyDesk、ScreenConnect、TeamViewer、Ateraなども使われています。
Quick Assistでは、画面共有とその後の操作について、ユーザーの承認が必要です。接続コードだけでは、フルアクセスは許可されません。
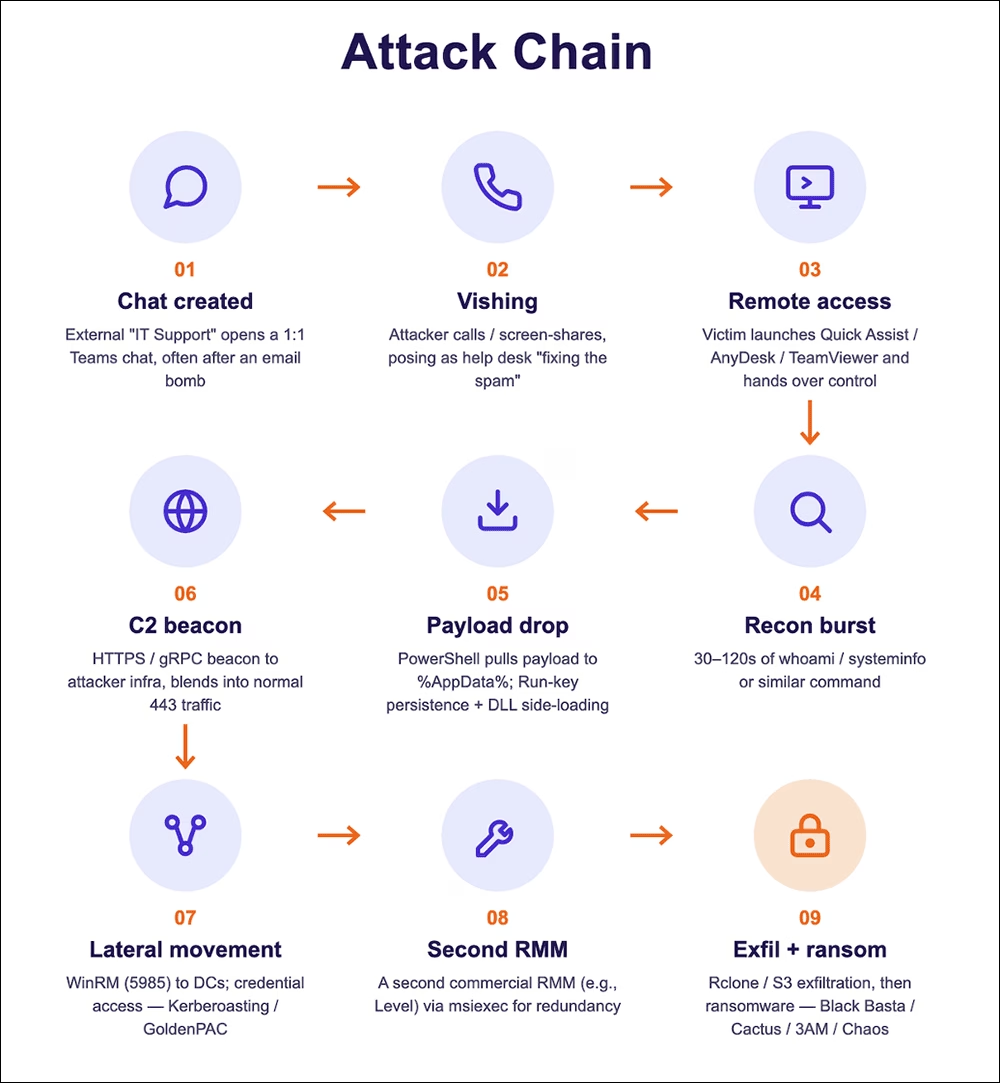
その後は、市販のリモート管理ソフトウェアによって、最初のセッションとは無関係に永続的なアクセスを維持できます。顧客から報告された攻撃チェーンでは、15分足らずでペイロードが実行されました。
攻撃者は、約5分の間に複数の従業員へ接触することもありました。Arctic Wolfは、この挙動を自動化されている可能性が高いと評価しています。
SophosによるSTAC4749の関連調査でも、IT関連を装った.topドメインのIDやTeamsを使ったボイスフィッシング、Chaosランサムウェア展開に先立つリモートアクセスが報告されています。
少なくとも3件の調査対象インシデントは、最終的にデータの暗号化に至りました。この初期アクセス手法がもたらしうる被害の大きさを示しています。ただし、確認されたすべての攻撃キャンペーンが同一の運用者によるものだとは、断定できません。
Arctic Wolfが調査したある事例では、ヘルプデスク担当者になりすました攻撃者が、被害者を説得しました。被害者はPowerShellを実行し、Azure Blob StorageからダウンロードしたMSIを起動しました。
このインストーラーには、cleaner.ps1とarchive6.zipが同梱されていました。スクリプトは16進数のコンテンツをデコードし、埋め込まれたAES保護のペイロードを復号してハッシュを検証したうえで、得られたPowerShellをScriptBlockで実行しました。
続くステージでは、pythonw.exeとss.pyが展開され、インプラントが起動しました。その後のMSIトランザクションは、Active Directoryへのアクセスに対してLDAPクエリを発行し、コンピューターオブジェクトとユーザーオブジェクトを列挙しました。
インプラントは、収集したアカウント名と説明を、コマンド&コントロール(C2)のエンドポイントへ送信しました。送信先は、インプラントに埋め込まれたリストから選ばれていました。
Arctic Wolfは、ChatCreatedイベントを早期検知の好機と位置づけています。受信者が応答する前に検知できるためです。
防御側は、不審な外部チャットを、受信トレイの大量流入、リモートツールの実行、PowerShellの動作、IDに関するアラートと突き合わせて分析する必要があります。
組織は、不要なフェデレーションを制限し、承認済みのサポートソフトウェアを管理することが大切です。あわせて従業員には、予期しないヘルプデスクの依頼を受けた場合、アクセスを許可したりコマンドを実行したりする前に、確立された社内の連絡経路で本物かどうかを確認するよう求めてください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止します。ANYRUNのサンドボックスをSOCに統合しましょう。
AuditSecurity
翻訳元: https://gbhackers.com/fake-it-support-scams/