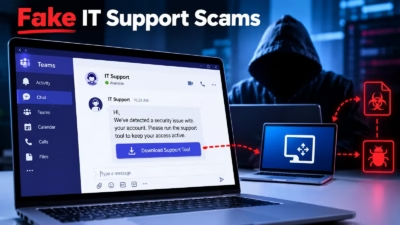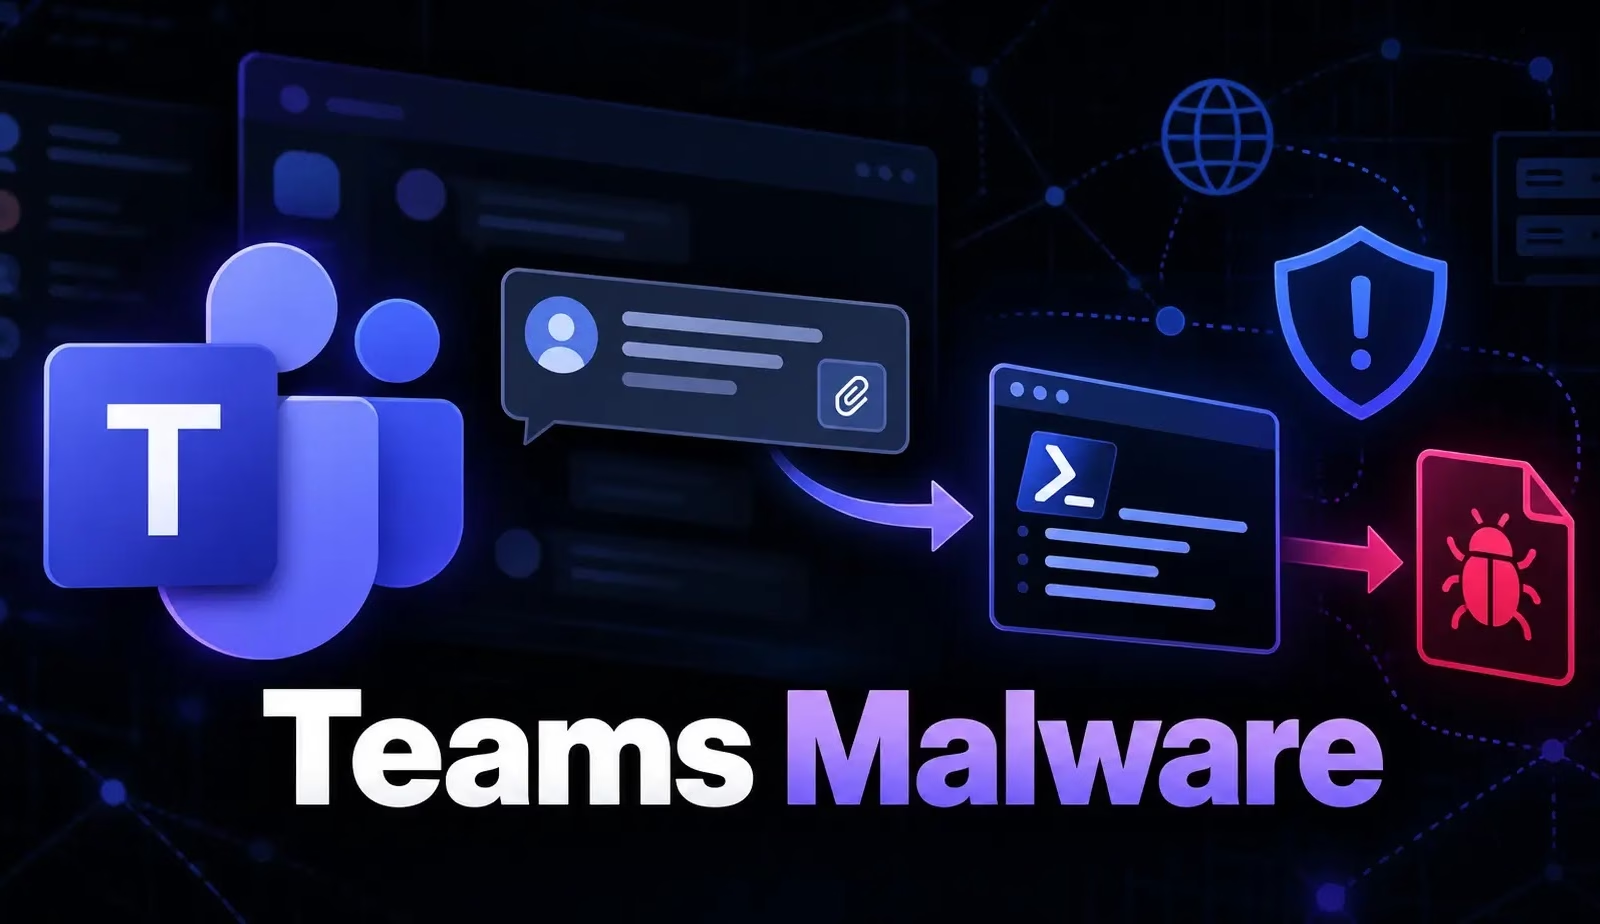
ハッカーがMicrosoft Teamsの外部チャットを悪用し、ITサポート担当者になりすまして従業員をだまし、悪意のあるPowerShellコマンドを実行させています。
Arctic Wolf Labsはこの手口が使われた400件以上のインシデントを分析しました。その結果、偽のサポート担当者のアイデンティティ、使い捨てのMicrosoft 365テナント、リモートアクセスツール、共有インフラが繰り返し使われていることが判明しました。
この攻撃が突くのは信頼であり、既知のTeamsの脆弱性ではありません。外部アクセス(フェデレーションとも呼ばれます)は、双方のテナントが許可している場合に、組織間の通信を可能にする機能です。
攻撃者はこの正規の機能を利用し、従業員が使い慣れた業務プラットフォームを通じて接触します。多くの攻撃は、受信トレイに大量の購読メールを送りつける「メール爆弾」から始まります。
その後、偽のヘルプデスク担当者がTeamsで従業員に連絡し、問題の解決を持ちかけます。「IT Support (Internal)」といった表示名で警戒心を解こうとしますが、Teams上では送信者が外部ユーザーであると表示されます。
ある感染チェーンでは、ヘルプデスク担当者を装った攻撃者が被害者にPowerShellコマンドの実行と、ダウンロードしたファイルを開くことを指示しました。
どちらの操作も被害者のアカウント権限で実行され、親プロセスはexplorer.exeと記録されていました。Arctic Wolfは、偽のCAPTCHAこそないものの、このやり取りはClickFixに似ていると説明しています。
このコマンドは、Azure Blob StorageからMSIインストーラーをダウンロードしました。パッケージにはPowerShellスクリプトとarchive6.zipが含まれていました。
実行から約30秒後、インストーラーはcleaner.ps1をAppData\Local\PowershellCleaner\scriptsに配置し、起動しました。
このスクリプトはIEXを使い、デコードした16進数のコンテンツを実行しました。その結果、ハードコードされた鍵と初期化ベクトルでAESで保護されたデータを復号するローダーが現れました。
ローダーは復号したコンテンツをハードコードされたハッシュと照合した後、ScriptBlockを通じて別のPowerShellペイロードを実行しました。
このペイロードは、archive6.zipからPythonインタープリターと、ss.pyというインプラントを展開しました。5秒の待機後、pythonw.exeがインプラントを起動しました。
続いて別のMSIトランザクションを開始し、LDAPとadsisearcherショートカットを使って、Active Directory内のコンピューターオブジェクトとユーザーオブジェクトを照会しました。
収集したアカウント名と説明は、インプラントに埋め込まれたリストからランダムに選ばれたコマンド&コントロール(C2)エンドポイントに送信されました。
より広範な攻撃活動では、攻撃者がQuick Assist、AnyDesk、ScreenConnectなどの正規ツールを使い、リモート操作権限の獲得を図るケースが頻繁に見られました。
顧客からの報告によると、接触から15分以内にペイロードが実行されることもありました。攻撃者が約5分以内に複数の従業員を狙った例もあり、自動化が行われている可能性があります。
インフラも独自ドメインへと移行しています。デフォルトのonmicrosoft[.]comテナントドメインは、分析した事例の30〜40パーセントに登場しました。
観測された有料ドメインのアイデンティティのうち、約半数が.topドメインを使用し、約40パーセントが使用していたとArctic Wolfは述べています。Arctic Wolfは、被害者が応答する前の早期検知の機会として、ChatCreatedイベントを挙げています。
セキュリティチームは、不審な外部チャットを、受信トレイへの大量メール送信、想定外のリモートアクセスソフトウェア、PowerShellの実行、IDに関するアラートと突き合わせて分析すべきです。メッセージのスキャンだけでは、リモートセッション中にダウンロードされるペイロードを見逃すおそれがあります。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/teams-chats-deliver-malware/