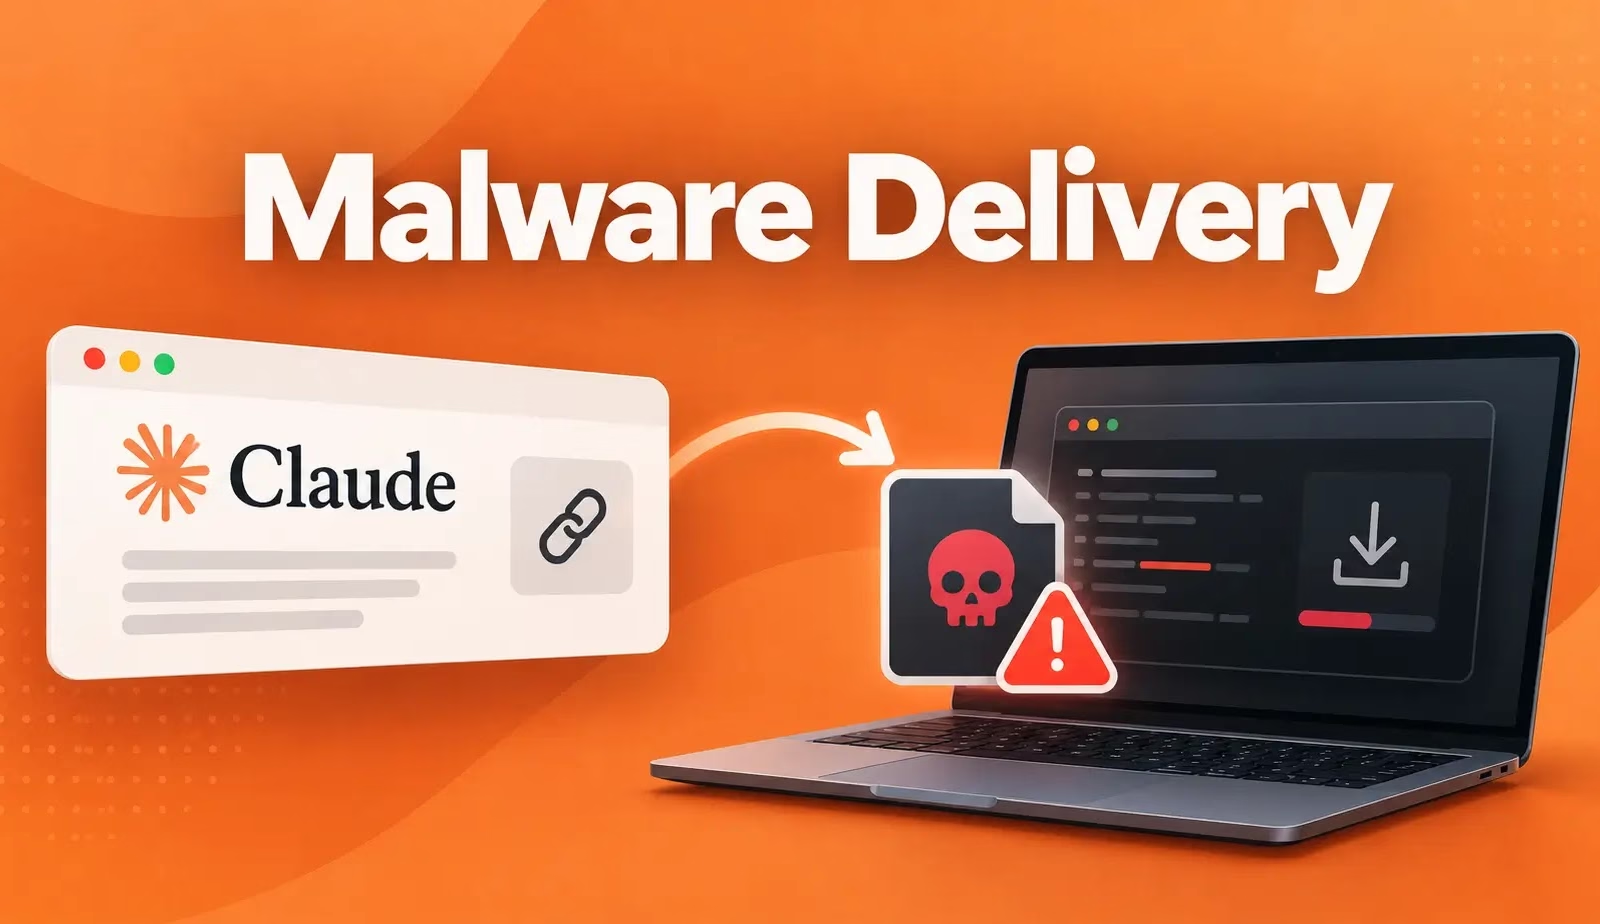
攻撃者が、Claudeの会話共有機能とArtifacts機能を悪用し、Anthropicの正規ドメインであるclaude.ai上に偽のインストールページを設置しています。
確認された2件の攻撃キャンペーンは、これらのページとGoogleの有料広告を組み合わせ、macOS向けのマルウェアとWindows向けのマルウェアを配布しています。なお、Anthropicのインフラが侵害されたわけではありません。
攻撃者は通常の共有機能を使って悪意ある手順を公開し、Claudeのブランドと信頼されたドメインを利用してページを公式のものに見せかけています。
デスクトップ版インストーラーを探して訪れたユーザーは、コマンドをコピーして実行するよう指示されます。この手口はClickFixと呼ばれるソーシャルエンジニアリングの手法で、ユーザー自身に感染動作を実行させます。
macOSを狙うキャンペーンでは、公開されたArtifactsと共有チャットを通じて、偽の「Download Claude」ページを表示します。これらのページには未検証コンテンツであることを示す警告が出ますが、見慣れたブランドの印象に隠れて、警告が見過ごされる恐れがあります。
分析対象のリンクにはGoogle広告のトラッキングパラメータが含まれており、悪意あるページが広告キャンペーンと結びついていることがわかります。
研究者は、2つの広告キャンペーンに関連する複数のArtifactsを特定しました。単発のページではなく、ページを入れ替えながら運用していることがうかがえます。
偽のインストーラーは、ターミナルを開き、難読化されたコマンドをコピーして貼り付け、Enterキーを押すよう訪問者に指示します。このコマンドはローダーを取得し、ローダーが別のスクリプトを展開して、AppleScriptベースのAtomic macOS Stealer(AMOS)のペイロードをダウンロードします。
分析したマルウェアは、情報を盗む前にフルディスクアクセスの権限を必要とします。権限がない場合は、偽のアクセス許可要求を表示します。さらにシェルの起動ファイルを書き換え、ターミナルを開くたびに再実行されるようにします。
盗んだ情報はZIPアーカイブに圧縮され、攻撃者が管理するサーバーにアップロードされます。その後、一時ファイルは削除されます。
このマルウェアは、Ledger Live、Ledger Wallet、Trezor Suiteを改ざんしたアプリケーションに置き換えることもできます。精巧な偽アプリはその後、ウォレットのリカバリーフレーズの入力を求めます。入力された単語は別の収集用サーバーに送信され、暗号資産の窃取につながります。
もう1つのキャンペーンは、Google広告を通じて「Install Claude on Windows」というArtifactを宣伝しています。被害者はターミナルを開く代わりに、Win + Rキーを押し、クリップボードの内容を貼り付けてEnterキーを押すよう指示されます。
貼り付けられたPowerShellコマンドは、安心させるような進行状況のメッセージを表示しながら、github.ioのページから次の段階のスクリプトを取得します。このスクリプトには、パッキングされ暗号化された.NETペイロードが含まれています。
最終的な実行ファイルは高度に難読化されています。確認された挙動には、正規のWindowsプロセスへのコードインジェクション、インストール済みのウイルス対策製品の確認、スクリーンショットの取得、アクティブなウィンドウのタイトルの読み取りなどがあります。
また、攻撃者が管理するサーバーとの通信を維持して追加のコマンドを受け付けるほか、デスクトップ版の暗号資産ウォレットやブラウザーのウォレット拡張機能を探索すると、Gen Digitalは述べています。
どちらのキャンペーンも、ホスティング先への信頼とコンテンツの作成者への信頼の違いを突いています。正規ドメイン上にあるコンテンツを、そのドメインの所有者が公開した、あるいは承認したとは限りません。
ユーザーは、Claudeを公式のダウンロードページから入手し、内容の説明がないインストールコマンドは実行しないようにしてください。共有コンテンツに表示される警告も真剣に受け止める必要があります。予期しないリカバリーフレーズの入力要求は、直ちに疑うべきです。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試す
翻訳元: https://cyberpress.org/hackers-weaponize-claude-sharing/