
HBO Max、Redditアカウントが乗っ取られPasteSwitch ClickFixマルウェア拡散に悪用される
脅威アクターがHBO Maxの認証済みRedditアカウント「u/hbomax」を乗っ取り、その信頼された広告アカウントとしての地位を利用して、48時間にわたる連携型マルバタイジング(malvertising)キャンペーンで108件の悪質なClickFix広告を配信していたことが分かりました。 PasteSwitch
脅威アクターがHBO Maxの認証済みRedditアカウント「u/hbomax」を乗っ取り、その信頼された広告アカウントとしての地位を利用して、48時間にわたる連携型マルバタイジング(malvertising)キャンペーンで108件の悪質なClickFix広告を配信していたことが分かりました。 PasteSwitch
スポンサー付き検索広告とOpenAI Codexを装った偽ダウンロードページを使い、macOSユーザーにターミナルで悪意あるコマンドを実行させるマルウェアキャンペーンが、Cato Networksによって発見されました。 これは、被害者に悪意あるファイルを開かせるのではなく、感染の実行段階を自らの手で
セキュリティ スポンサー付き検索結果が、開発者をClickFixマルウェアの罠へと誘い込みます サイ
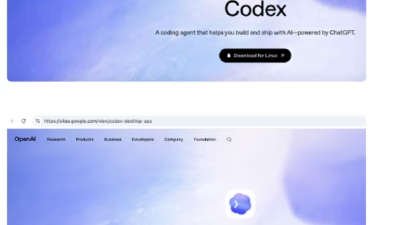
攻撃者がGoogle検索のスポンサー広告を悪用し、偽のOpenAI Codexダウンロードページを正規の検索結果よりも上位に表示させ、macOSユーザーをターミナル経由でのマルウェア手動実行へと誘導していることが分かりました。マルウェア分析ツール この攻撃は、ユーザーが「codex macos download」など
脅威アクターがOpenAIのCodexダウンロードページを装った偽サイトを悪用し、macOSユーザーを騙してターミナル経由でマルウェアを実行させています。 この攻撃キャンペーンでは、明らかに悪意あるファイルをダウンロードさせる代わりに、被害者自身にコマンドを手動でコピー&ペースト・実行させるソーシャルエンジニアリング
偽のCodexダウンロードキャンペーンが、スポンサー検索結果や正規のGoogleサイトのページ、ClickFix形式の手順を悪用し、macOSユーザーをだましてマルウェアを実行させていたことが分かりました。 Cato Networksの研究者は8月24日に公開した技術解説記事の中で、このキャンペーンが「code

更新(2026年2月16日):本ブログの公開後も、私たちはClawHubのスキャンを継続してきました。マーケットプレイスの規模は2,857個から10,700個以上のスキルへと拡大し、それに伴って発見件数も341個から824個の悪意あるスキルへと倍増以上となりました。ClawHavocキャンペーンは既存の全カテゴリーに拡
デジタルカレンダーは、デバイス上で最も安全なアプリのひとつに思えるかもしれません...

Jamfは、北朝鮮の関係者が偽の求人広告とClickFix戦術を使い、macOS...

FlexibleFerretとして知られるマルウェアファミリーの北朝鮮関連オペレ...
すべての記事を読み込みました