Modatとオランダ政府のサイバーセキュリティセンターであるNCSC-NLは、EU域内および周辺の35カ国にある風力発電所と太陽光発電所で、インターネットから到達できるべきではないシステムが8,547台見つかったと明らかにしました。ログイン画面から、ブラウザさえあれば誰でも「停止」ボタンを押せるタービン制御ページまで、種類はさまざまです。
確認されたシステムの大半は、スペイン、ギリシャ、イタリア、ドイツの事業者のものです。ただし、実際の数はこれより多いとみられます。調査チームが特定の太陽光発電所または風力発電所と結び付けられたシステムだけが、リストに載ったためです。
欧州の再生可能エネルギーには、物理面で守りやすい利点があります。大陸各地に分散する太陽光発電所や風力発電所は、爆弾やドローン、破壊工作員にとって狙いにくい標的です。国際エネルギー機関(IEA)も、ウクライナが分散型電力へ舵を切った背景をエネルギー安全保障と結び付けています。しかし、調査の執筆者は落とし穴をこう指摘します。「物理的に見れば、分散型の再生可能エネルギーは非常に攻めにくい標的だ。だがサイバー空間には『そこ』という場所がない」
1つのWebページで1基のタービンを操作可能
Modatは、類似するシステムを自動でグループ化する機械学習のクラスタリングを使い、デバイスを発見しました。この手法なら、検出ルールを事前に書かなくても新しい種類のデバイスが見つかります。太陽光や風力のデバイスには、調査チームがそれまで探す対象として把握していなかったものも含まれていました。
ある風力タービンの例から、露出の実態が見えてきます。このタービンのWebダッシュボードには、リアルタイムの出力、風速、ローターのデータが表示され、操作パネルには「Start」「Stop」「Reset」のボタンが並んでいます。メニューをもう1つたどると、タービンを動かす産業用コントローラー、Siemens ET 200SP PLCのWebサーバーにたどり着きます。マップページからはタービンの所在地が分かり、その地点の航空写真には、隣のタービン、サービス用の建物、アクセス道路が写っています。
このページが動かすのは1基のマシンです。一方、データセット内の他のシステムはさらに上位に位置し、複数のタービンやウィンドファーム全体を制御しています。そのため、露出したシステムが1つあるだけで、タービン1基をはるかに上回る発電容量に影響が及ぶことがあります。風力発電所の2つのログインページには、サイト名がそのまま表示されていました。うち1つには、新しいリリースではすべて、デフォルトのユーザー名がrootであるとの注記がありました。
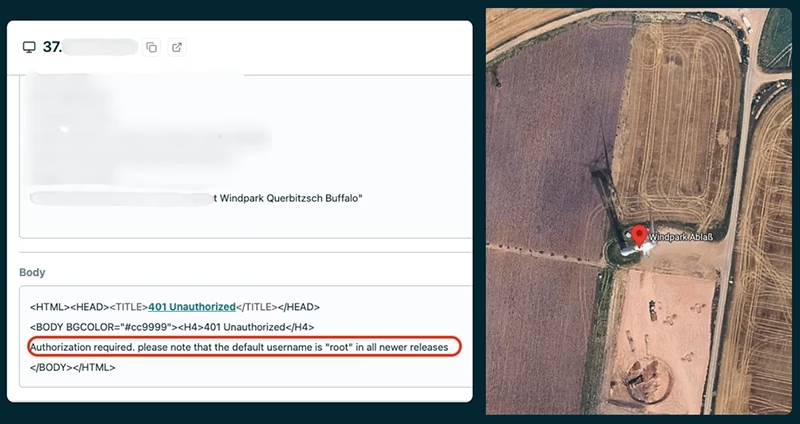
風力発電所のログインページ(一部加工)と、サイトの航空写真(出典:調査レポート)
太陽光はスペイン、風力はドイツが最多
太陽光関連のシステムは34カ国で計7,942台でした。スペインだけで2,766台、全体の35%を占めます。ギリシャ(1,860台)、イタリア(753台)、ドイツ(672台)を加えると、この4カ国で太陽光全体の76%に達します。風力関連は23カ国で計605台でした。ドイツ(212台)とイタリア(192台)で67%を占めます。太陽光で首位のスペインは、風力では11台にとどまりました。
風力の台数が少ないからといって、安心はできません。調査対象の風力発電所の規模は10メガワットから4,500メガワット超まで幅広く、露出した風力システムの中には、複数のタービンを一括で制御するものもあります。
ベンダーとリモートアクセス
リトアニアは、中国を含め国家安全保障上の脅威とみなす国の事業者に対し、100kWを超える太陽光発電所、風力発電所、蓄電設備の遠隔制御を禁じています。他国もこの規則を見習うべきかと問われたTributechのCEO、Thomas Plank氏は、次のように答えました。
「高リスクのベンダーによる遠隔制御の制限は、国家安全保障上、妥当な措置です。ただし、対象となるのは誰が接続するかであり、接続後に何が起きるかではありません。このレポートに挙がったシステムの大半は、ベンダーの所在地にかかわらず露出しています。保守用アカウントが盗まれれば、欧州のベンダーであっても、攻撃者に同じアクセス権を与えてしまいます」
Plank氏によると、風力発電所や太陽光発電所は現在、外部の関係者に向けた数十本のリモート接続に依存しており、そのうちいくつかは侵害されるといいます。同氏はHelp Net Securityに対し、「攻撃者がいったん内部に入れば、ネットワークは正当な停止コマンドと悪意ある停止コマンドを区別できません」と語りました。
「タービンやインバーターに届くコマンドはすべて、誰が送ったのか、その送信者が当該の設備と操作に対して権限を持つのか、改ざんされずに届いたのかを確認すべきです」とPlank氏は述べます。「この保護は、ベンダーの出身地にかかわらず、すべてのベンダーに等しく適用されます」
CIOがベンダーに問うべきこと
EUのサイバーセキュリティ指令であるNIS2は、重要事業体および重要な事業体の経営陣に対し、サイバーセキュリティ対策の承認と監督を義務付けています。システムを自社で運用していても外部委託していても、経営陣は責任を負います。タービンやインバーターをメーカーが遠隔で保守しているCIOに対して、Plank氏は次のように助言しました。
「まず、すべてのリモート接続の一覧を作成してください。誰が、どこから、どの設備に接続するのか。データの読み取りだけなのか、設備の動作も変更できるのか。現状では、これを示せない事業者が多いのが実情です」
そのうえで同氏は、CIOに次の対応を求めるといいます。ベンダーごとに個別のアカウントを発行して強固な認証を導入し、認証情報の共有はやめる。アクセスは特定の設備と操作に限定し、コマンドを送る権限と監視する権限は分ける。事業者自身がすべてのコマンドと設定変更の記録を保持し、ベンダーのシステムに頼らずにデータとコマンドを検証する。NIS2が定める24時間以内の早期警告に間に合うよう、インシデントの通知を受けられるようにする。
「取締役会にとっては、次のような明快な問いになります。当社の設備の動作を変更できる外部関係者は何社あるのか。すべての変更が承認されたものだったと証明できるのか。意思決定の拠り所とするデータを信頼できるのか」
調査の執筆者が事業者に示す最初の対策は、もっと簡潔です。管理画面を直ちにインターネットから切り離すこと。攻撃者がすでに内部にいるものと想定して計画を立て、監視すること。そして、現地で手動運用できる選択肢を残しておくことです。
翻訳元: https://www.helpnetsecurity.com/2026/10/09/eu-renewable-energy-cybersecurity/