
AIツールとICS機器のインターネット露出が拡大を続ける
概要 インターネット監視企業のCensysは水曜日に公開したレポートで、深刻な脆弱性を抱えることが多い、インターネットに露出したAIツールを狙い、攻撃者が企業ネットワークに侵入する恐れがあると警告しました。 AIエコシステムは複雑化しており、公開サービスが多数のバックエンド製品に依存し、その多くがセキュリティチーム
概要 インターネット監視企業のCensysは水曜日に公開したレポートで、深刻な脆弱性を抱えることが多い、インターネットに露出したAIツールを狙い、攻撃者が企業ネットワークに侵入する恐れがあると警告しました。 AIエコシステムは複雑化しており、公開サービスが多数のバックエンド製品に依存し、その多くがセキュリティチーム
Modatとオランダ政府のサイバーセキュリティセンターであるNCSC-NLは、EU域内および周辺の35カ国にある風力発電所と太陽光発電所で、インターネットから到達できるべきではないシステムが8,547台見つかったと明らかにしました。ログイン画面から、ブラウザさえあれば誰でも「停止」ボタンを押せるタービ
新たに公開されたインターネット露出分析により、米国内1,063か所のデータセンター周辺で、外部からアクセス可能な産業用制御システム(ICS)およびビル自動化デバイスが6,300台以上確認されました。これらは高い確度で存在が確認されたものです。 この結果は、これまであまり注目されてこなかった攻撃対象領域を浮き彫りにして
ほぼ1年にわたり毎月およそ4,800件の米国インターネットアドレスが、燃料タンク計が使用するプロトコルの問い合わせに応答していました。ところが6月にはその数が2,354件まで減少しました。件数は4月、5月、6月と続けて下がり続け、この3カ月はいずれも前年の最低水準を下回っています。しかも、この減少傾向
企業がAIツールへの依存度を高める中、その裏でハッカーがネットワーク上の脆弱なAIツールを狙うことは、ますます容易になりつつあります。 要点 インターネット監視企業のCensysによると、2026年初頭時点でインターネットに露出している産業用制御システム(ICS)の中で最も多いのは北米に所在するも

脆弱性の発覚 セキュリティ研究者らは最近、Gogsにおける深刻なゼロデイ脆弱性を特定した。このセルフホスト型Gitプラットフォームは、ソースコード管理および共同エンジニアリングワークフローを支援するものである。この根本的なアーキテクチャ上の欠陥により、未認証の操作者が任意のコードをリモートで実行できる。具体的には、こ

米国のガソリンスタンドが、組織的なサイバー浸透キャンペーンの被害を受けました。複数の米国の州にあるサービスステーション全体で地下燃料備蓄の監視を担当するテレメトリーフレームワークに、未特定の敵対者が侵入し、連邦当局はこの作戦の特性をイラン・イスラム共和国と一致する脅威行為者に帰しています。 CNNに語った情報提供者に

1,300以上のインターネット露出したMicrosoft SharePointサーバーが、以前ゼロデイとして悪用された詐称脆弱性に対してパッチ未適用のままです。 「Microsoft Office SharePointの不適切な入力検証により、権限のない攻撃者がネットワーク上で詐称を実行することができます」とMicr
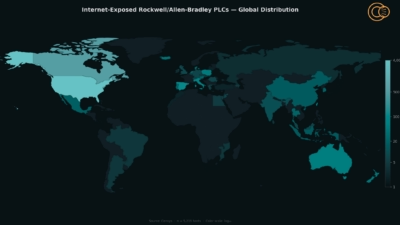
政府が支援するイランのハッキング集団は、最近数ヶ月の間に、米国の重要インフラの枠内での単一で戦略的に重要な目的に転換しました。数千台がインターネットに危険なほど露出したままであるRockwell AutomationおよびAllen-Bradleyコントローラーの悪用です。状況の重大性は、敵対者の単なる好奇心を超えて

2026年4月7日、米国の最高のサイバーセキュリティ・防衛機関が共同警告を発表し、イラン関連のハッカーがRockwell Automation可視化プログラムロジックコントローラ(PLC)を積極的に狙っていることを明かしました。 Censysからの新しいスキャンデータによると、5,200台以上のこれらの重大な産業用
すべての記事を読み込みました