- Microsoftの新たな報告書、世界中でサイバー活動が増加していることが明らかに
- AIは攻撃にかかる時間を短縮する一方、防御側による侵入検知も支援
- 英国は欧州で最も多くの国家支援型サイバー活動の標的に
AIが広く利用できるようになり、サイバー犯罪への参入障壁が下がっています。その結果、ハッカーが個人と企業の双方に仕掛ける攻撃キャンペーンは過去最多に達していると、専門家は警告しています。
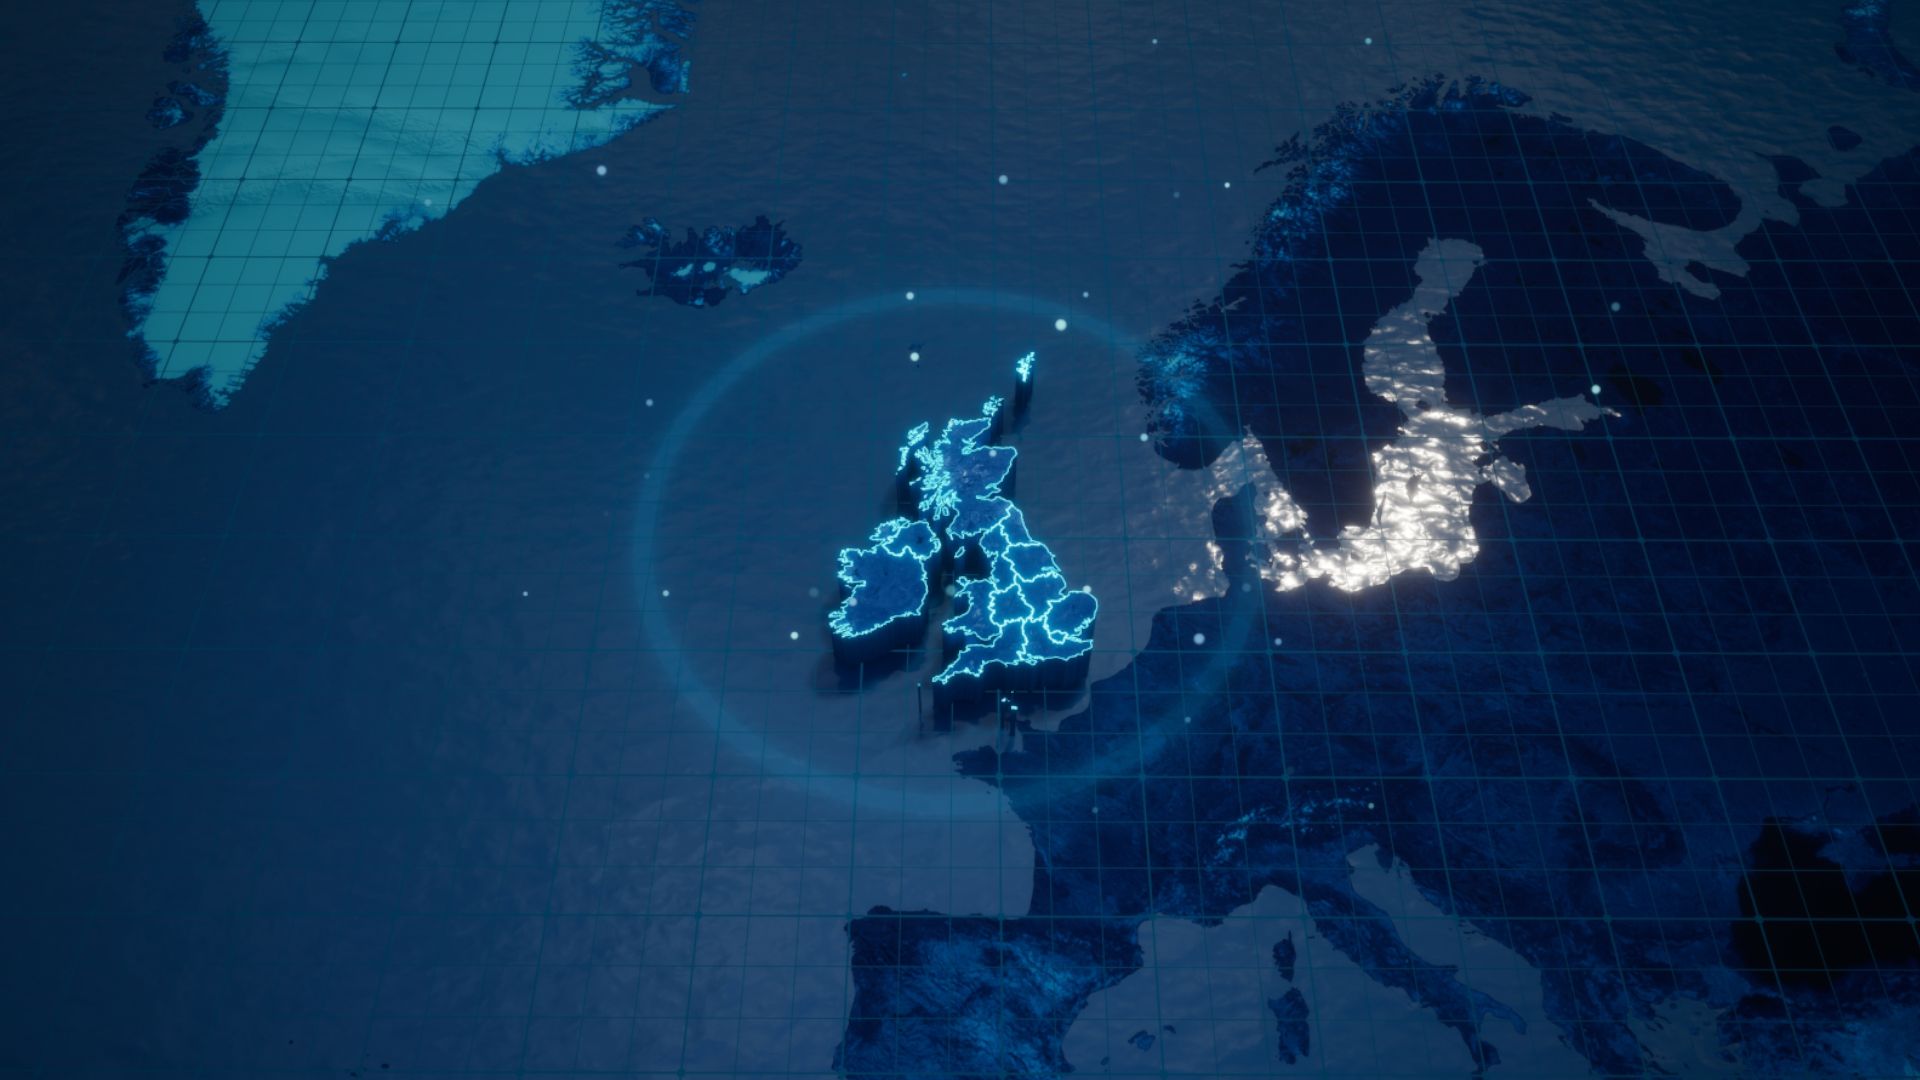
Microsoftの新たな報告書によると、英国はサイバー脅威の影響を受ける顧客が最も多い国の第5位となり、世界全体の活動の3.8%を占めています。
さらに英国は、欧州で国家レベルおよび地政学的なサイバー活動の最大の標的にもなりました。過去1年間に確認された事案は76件に上ります。
AIがサイバー攻撃の所要時間を短縮
AIが攻撃のライフサイクルを圧縮しており、サイバー犯罪者や国家支援型の攻撃者は、高度なサイバー攻撃を数分で組み立てられるようになりました。もはや攻撃の下調べや計画に何日もかける必要はありません。
一方で、侵入口はそれほど変わっていません。インシデント対応で確認された侵入のうちフィッシングが占める割合は、世界全体で前年の7%から23%へと急増しました。AIが防御側の検知能力向上に役立っているにもかかわらず、人間が依然として最も弱い環であることを示しています。
攻撃手法としては、ボイスフィッシングも大きく伸びています。従業員はメールのフィッシングの危険性について繰り返し訓練を受けてきました。しかし、同僚やITヘルプデスクを装ったTeamsの偽通話は、相手に切迫感を与えます。こうした背景から、ボイスフィッシングは過去1年で502%増加しました。
ランサムウェアも世界的に増加しています。検知件数は、米国で50%、ドイツで276%、英国で66%増えました。
州政府・地方自治体、教育機関、重要インフラに対する攻撃も増えています。この分野では、研究・学術機関が最も狙われており、攻撃全体の38%を占めました。次いで運輸が22%、政府機関・行政サービスが13%です。
Microsoftのカスタマーセキュリティおよびトラスト担当バイスプレジデント、マイク・イェー(Mike Yeh)氏は次のように述べています。「AI時代のセキュリティとは、もはや個々の侵入を防ぐことだけではありません。リスクが相互に結びつき、脅威の動きが速まり、攻撃者が長く潜伏する環境でも、組織が効果的に機能し続けられるようにすることです」
「重要な政府インフラを守り、新興技術に必要な方針や規制を整備するうえで、官民連携はこれまで以上に重要になっています」