
米国、COVID-19研究の窃取に関与した中国人ハッカーに1000万ドルの懸賞金
米国務省は、中国国籍の張宇(Zhang Yu)容疑者に関する情報提供者に対し、最大1000万ドルの報奨金を支払うと発表しました。張容疑者は、米国のCOVID-19研究やMicrosoft Exchangeサーバーに対し、国家の指示に基づくサイバー攻撃を行った疑いが持たれています。 報奨金プログラム「Rewards
米国務省は、中国国籍の張宇(Zhang Yu)容疑者に関する情報提供者に対し、最大1000万ドルの報奨金を支払うと発表しました。張容疑者は、米国のCOVID-19研究やMicrosoft Exchangeサーバーに対し、国家の指示に基づくサイバー攻撃を行った疑いが持たれています。 報奨金プログラム「Rewards
米国の重要インフラは、民間サービスの停止にとどまらない運用技術(OT)の脅威に直面しています。 国家の支援を受けた侵入や産業用コントローラーへの直接攻撃は、物理プロセスを混乱させ、軍事作戦を損なう可能性があります。標的となるのは、軍の施設の外にある電力、水道、通信、交通、燃料、製造、物流の各事業者です。 軍を支える公
国防総省(DoD)関係の現職者・元職員ら300万人の個人情報が流出攻撃者は脆弱なファイル共有システムを悪用し、暗号化されていないデータに数カ月間アクセス盗まれた記録には社会保障番号(SSN)、軍での職種、機微な人事情報が含まれる米国戦争省(DoW、DoDとも呼ばれます)の部門で現在働いている、または過去に働いてい
Microsoftの新たな報告書、世界中でサイバー活動が増加していることが明らかにAIは攻撃にかかる時間を短縮する一方、防御側による侵入検知も支援英国は欧州で最も多くの国家支援型サイバー活動の標的にAIが広く利用できるようになり、サイバー犯罪への参入障壁が下がっています。その結果、ハッカーが個人と企業の双方に仕掛
Mandiantの最高技術責任者(CTO)であるCharles Carmakal氏は、最近公表されたNetScalerの2件の脆弱性のうち、ゼロデイとして悪用されたCVE-2026-88772を突いた初期の標的型侵入について、「高度で、国家の支援を受けているとみられる攻撃者」が背後にいる可能性が高いと
北朝鮮とつながりのあるハッカー集団が、ウクライナ関連の人物・組織を標的に、偽のPDF文書を使って「VelvetCake」と呼ばれるPowerShellマルウェアツールをインストールさせる攻撃キャンペーンを展開しています。 SOCRadarの脅威リサーチユニットはこのキャンペーンを「Operation Conflict
ハッカーがブロックチェーンを利用し、サーバーが消滅した後もマルウェアの命令を利用可能な状態に保っているAIによってブロックチェーンベースのマルウェアインフラの構築が容易になり、経験の浅いハッカーでも扱えるようになっているブロックチェーンのトラフィックは、世界中で使われている正規の暗号資産サービスを妨げずにブロックする
北朝鮮のVPN・メールプラットフォーム「Hangro」が新たな証明書階層を導入したことで、平壌とロシア極東のシステムにまたがる国境をまたいだ管理環境らしきものが明るみに出ました。 この証明書のSubject Alternative Nameフィールドには、同プラットフォームが外部に公開しているサーバー群に加えて、キャ
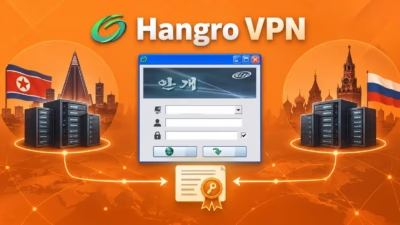
北朝鮮のVPN・メールプラットフォーム「Hangro」が、平壌とロシア極東のインフラにまたがって新たな管理証明書を導入していたことが判明しました。両拠点のサービスが共同で管理されている可能性を示唆しています。 この新しい証明書階層は2026年7月頃、ポート6006番に出現しました。北朝鮮国内のHangroサーバーと、
ESETの報告によると、Salt Typhoonは活動の重心をラテンアメリカに移し、アルゼンチン、ペルー、ベネズエラなどを攻撃同グループは、プロファイリング・情報窃取・監視のための30以上のコマンドを備えた新型バックドアSparroWockyを展開研究者らは、この方針転換をトランプ政権による同地域への再注力と結び
すべての記事を読み込みました