脅威アクターがHBO Maxの認証済みRedditアカウント「u/hbomax」を乗っ取り、その信頼された広告アカウントとしての地位を利用して、48時間にわたる連携型マルバタイジング(malvertising)キャンペーンで108件の悪質なClickFix広告を配信していたことが分かりました。
PasteSwitchと名付けられたこの攻撃は、macOSおよびWindowsユーザーを標的にプラットフォーム別のマルウェアを配布するもので、情報窃取型マルウェア、インメモリローダー、暗号資産クリッパー、偽の仮想通貨ウォレットアプリなどが含まれていました。
マルウェア分析ツール
この攻撃キャンペーンは、Redditユーザーのアレックス・カッツ氏がr/cybersecurityで不審なプロモーション投稿を報告したことをきっかけに公になりました。
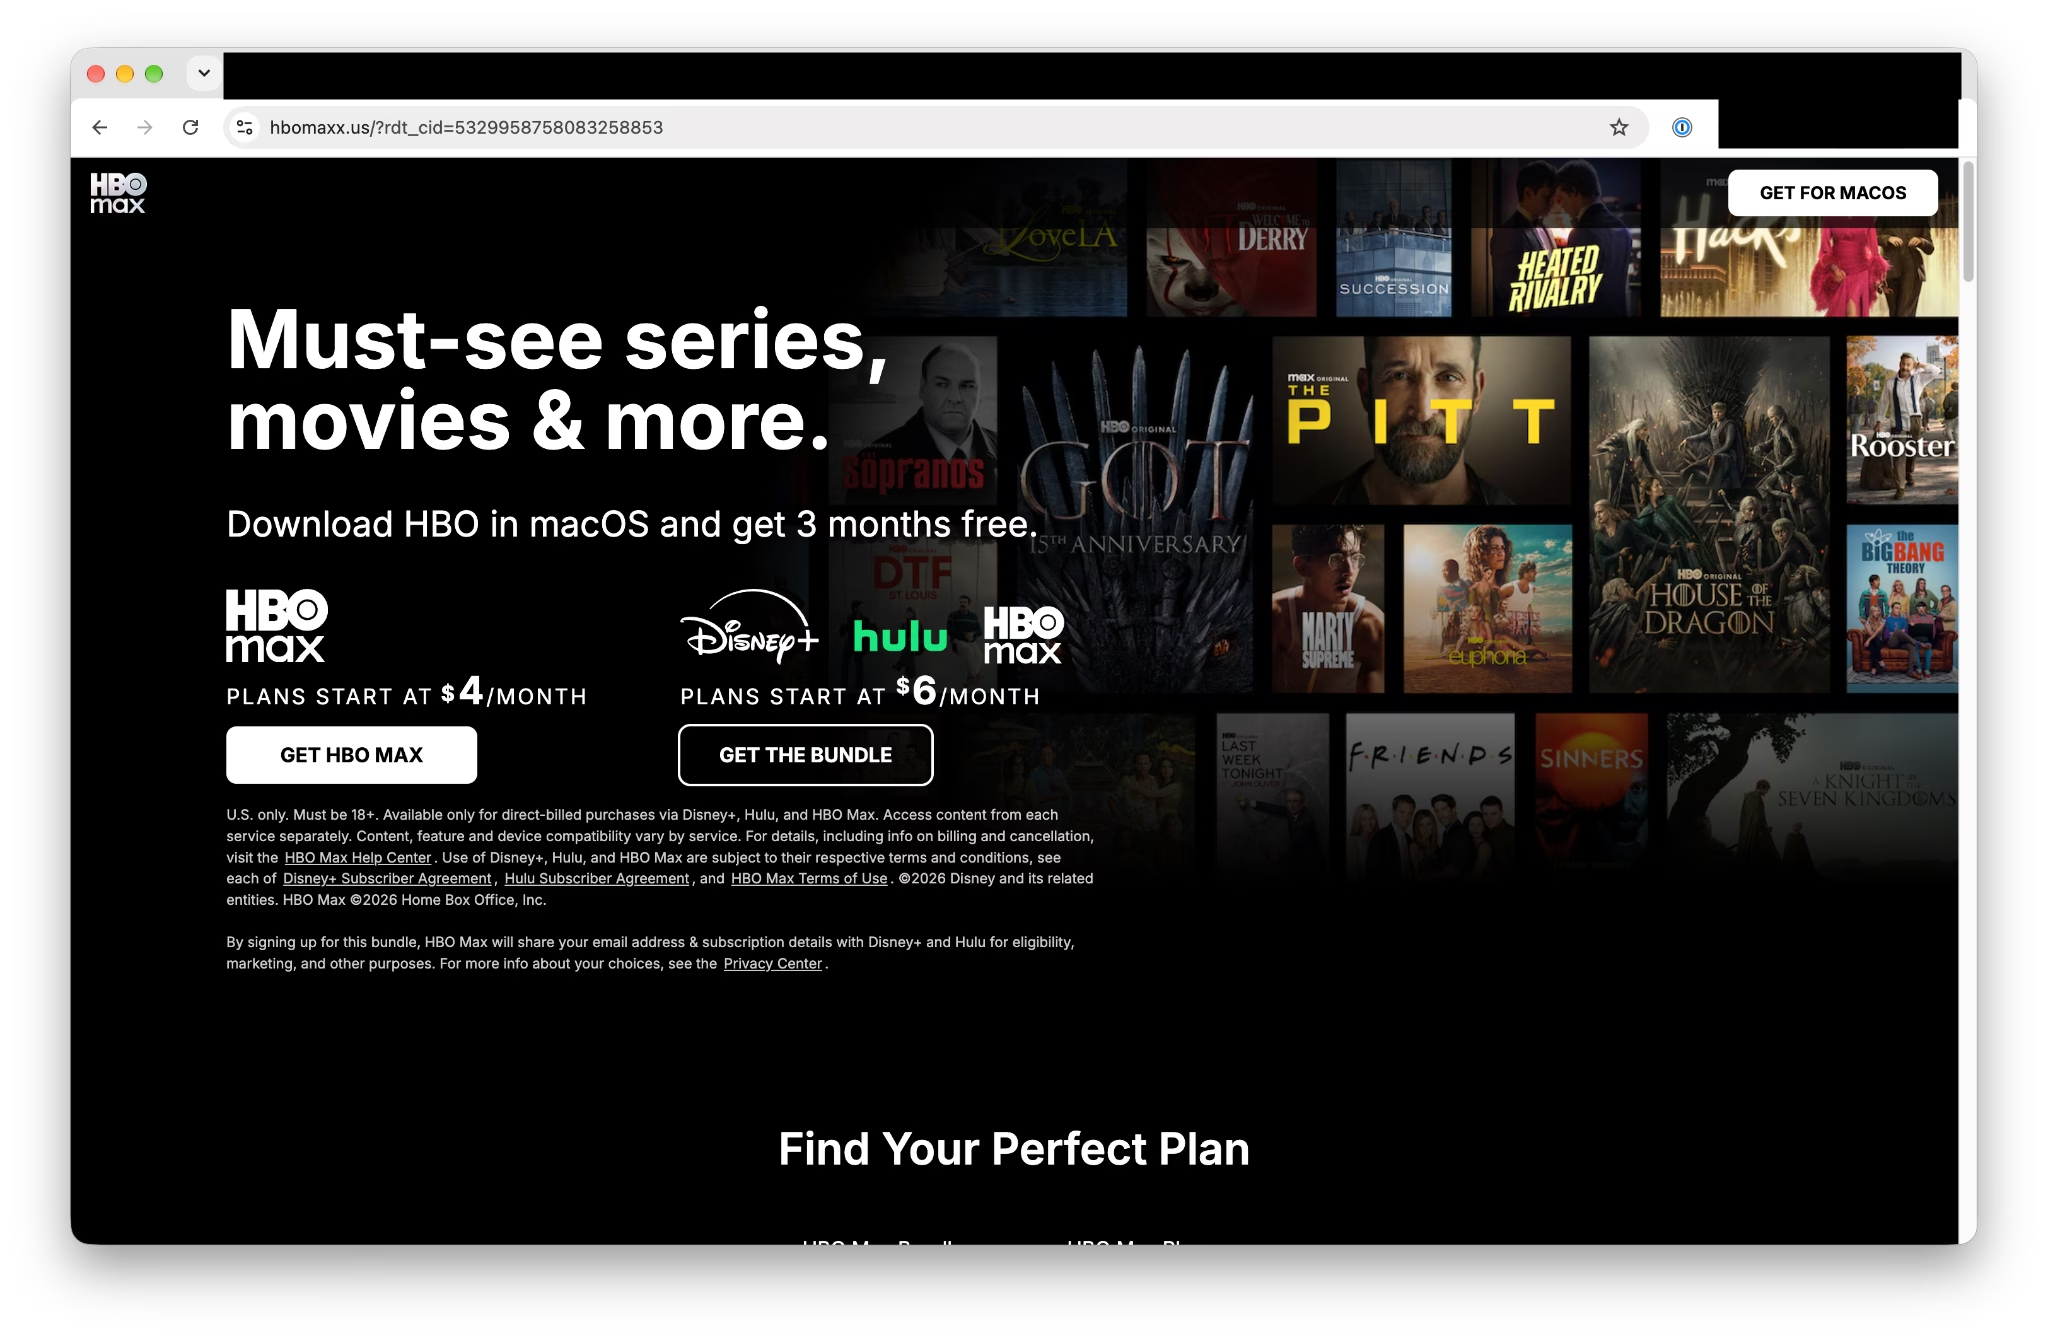
問題の広告はHBO Maxの公式認証済みアカウントから投稿されたように見え、ネイティブのmacOS向けHBO Maxアプリケーションを宣伝していました。
しかし、そのようなアプリケーションは実際には存在しません。それでもブランディングや広告掲載枠、認証済みアカウントという体裁が、この誘導手口に異例の説得力を与えていました。
広告をクリックした被害者は、hbomaxx[.]usを含む、HBO Maxを装った偽のランディングページへとリダイレクトされました。
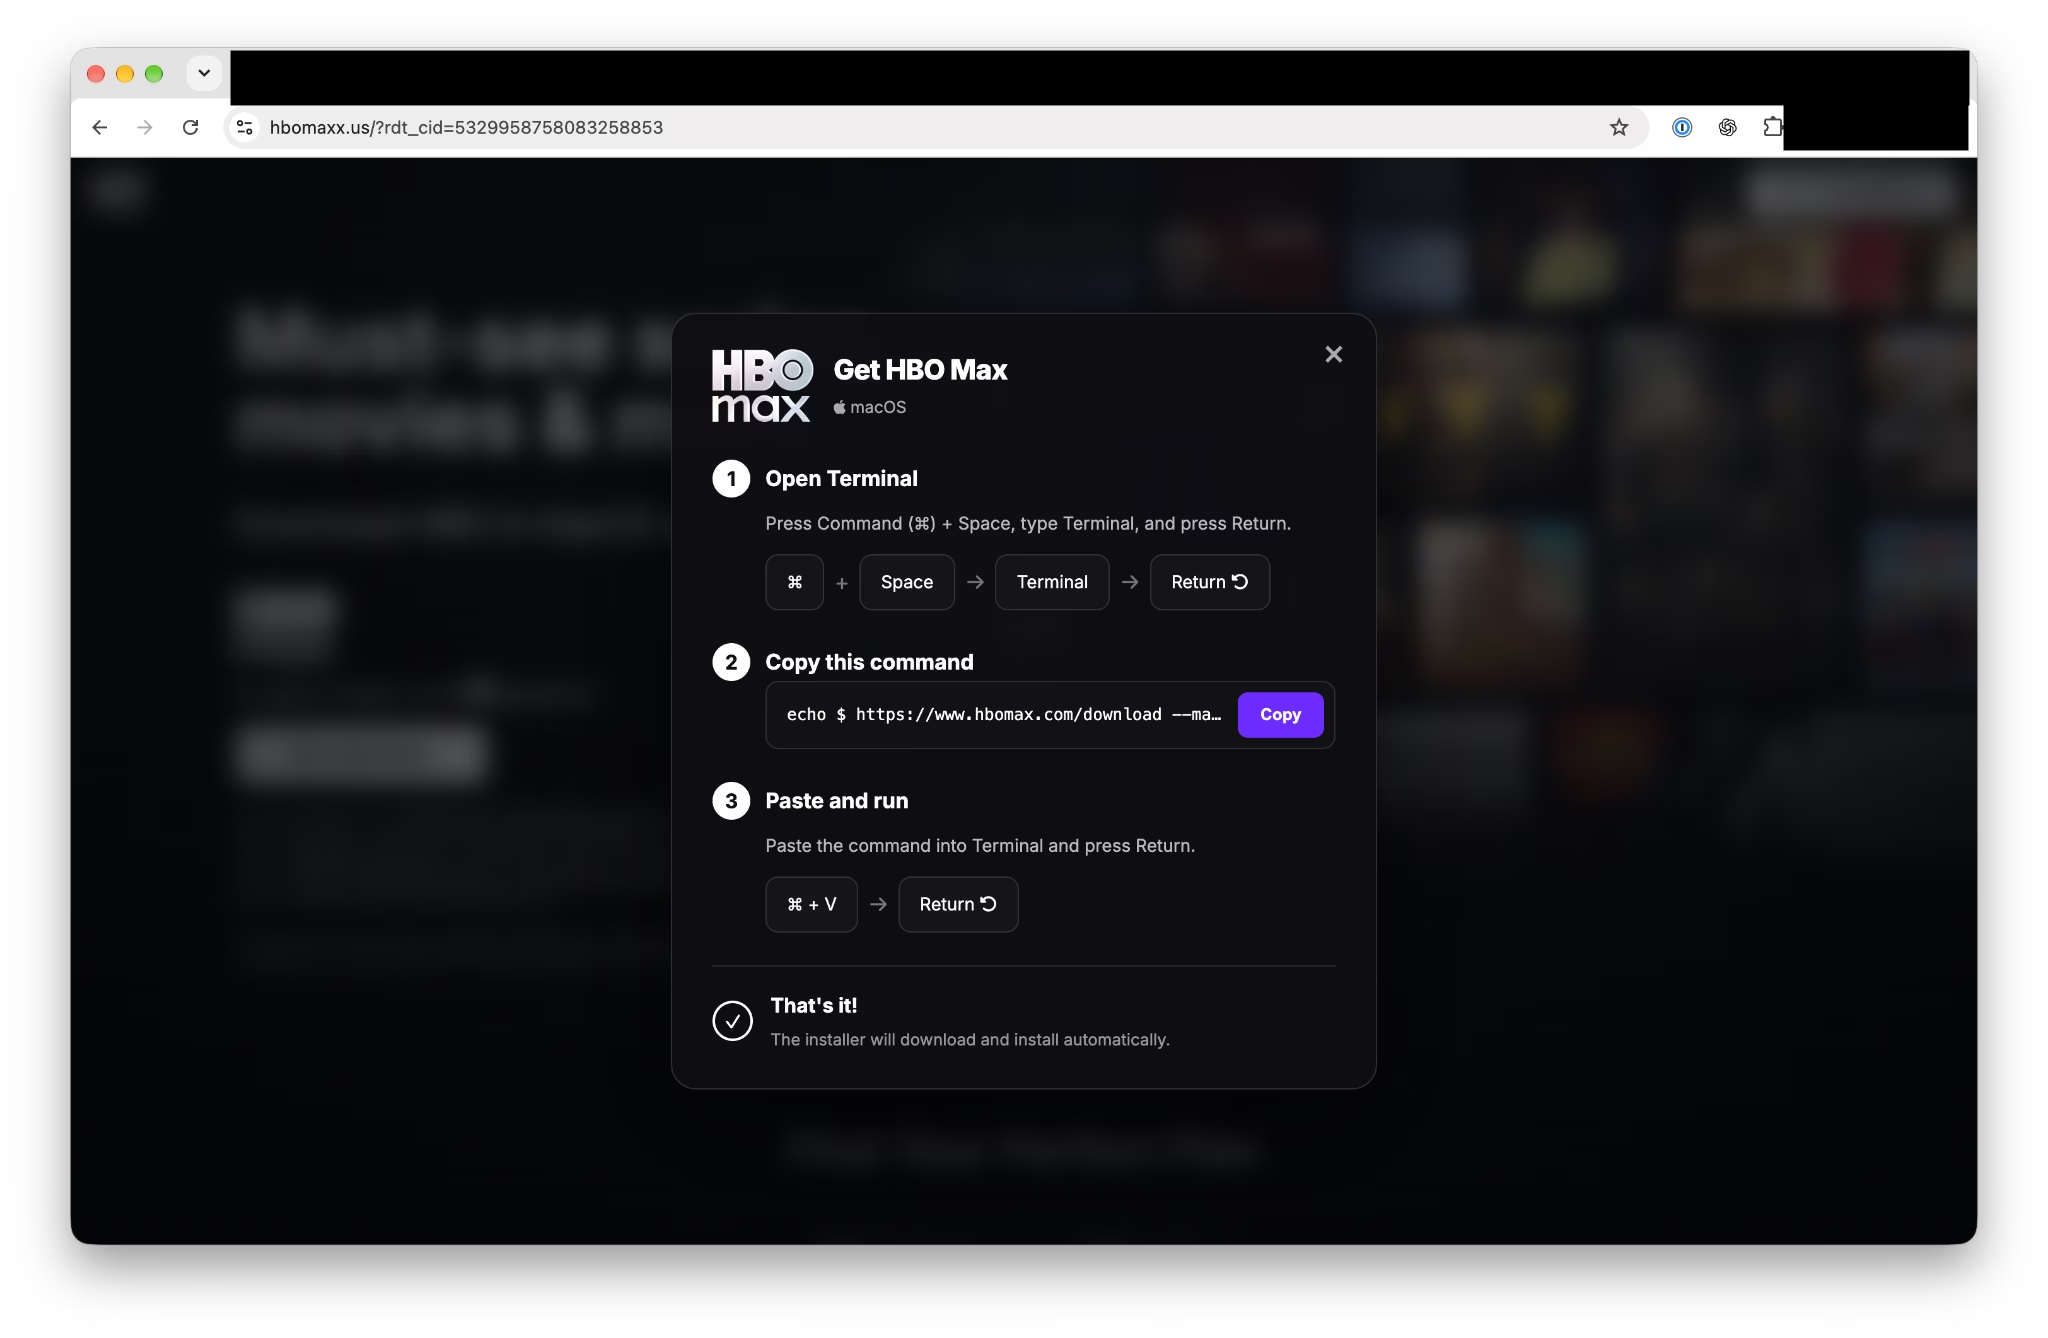
このサイトでは通常のインストーラーを配布するのではなく、ClickFix形式のオーバーレイを表示し、ユーザーにコマンドをコピーしてターミナルに貼り付けるよう指示していました。
この手口は、実行の主体をブラウザから被害者自身が管理する信頼済みのローカルユーティリティへとすり替えるもので、攻撃者はブラウザのダウンロード警告や評価ベースの多くの防御機構を回避することができます。
Hudson RockとADAMnetworksによる調査の結果、今回の事案は「PasteSwitch」と呼ばれる、より広範なクロスプラットフォーム型配信フレームワークと関連付けられました。
この名称は、キャンペーンの中核となる仕組みを表しています。すなわち、ユーザーは攻撃者が用意したコマンドを貼り付けるだけですが、その裏側ではバックエンドのインフラが、どの誘導手口・ペイロード・OS別の処理経路・収益化手法を提供するかを決定しているのです。
HBO MaxのRedditアカウントが乗っ取られる
Hudson Rockの研究者らによると、侵害されたHBO Maxアカウントは、露見したドメインから運用を切り替える前まで、積極的に悪用されていたとのことです。
108件の広告は、HBO Maxのなりすましだけにとどまりませんでした。攻撃者は複数のカテゴリの誘導手口を使い分けており、hbomaxx[.]appに誘導する広告が40件、開発者向けを装ったcodex-craft[.]comに関連するものが36件、macOS向けの偽ディスククリーニングサービスを宣伝するものが15件、code-desktop[.]comをテーマにしたものが11件、hbomax-macos[.]comへ誘導するものが6件見つかっています。
この組み合わせから、攻撃者はエンターテインメント系のユーザーだけでなく、AIツールやコーディング、システムユーティリティソフトを探している技術志向のユーザーも標的にしていたことが分かります。
macOSでは、PasteSwitchはcurl | zshによる実行チェーンを用いて、MacSyncやAtomic macOS Stealer(通称AMOS)のエコシステムに関連するマルウェアを展開していました。
マルウェア分析ツール
MacSync系統の攻撃では、ブラウザの認証情報、Geckoプロファイル、Telegramのデータ、Appleのメモ、macOSのパスワードなどを収集した上で、窃取したデータを/tmp/osalogging.zipにまとめて外部へ持ち出していたと報告されています。
また別の攻撃フローでは、ネイティブのヘルパーバイナリや.com.apple.accountsdに似た永続化パスが確認されたほか、Ledger、Trezor、Exodusを装った偽アプリが、被害者の12語または24語のBIP39リカバリーフレーズを狙う事例も見られました。
一方、WindowsユーザーはmshtaとPowerShellを基盤とした「InstallFix」チェーンへと誘導されていました。この配信プロセスではMP3/HTAのポリグロットファイルが用いられ、スケジュールタスクによる永続化を確立するとともに、AMSIの無効化を試み、Amatera Stealerを直接メモリ上にロードしていました。
研究者らはさらに、Amateraが77.91.65.13:443と通信する際、TLSのSNIおよびHTTPのauthorityフィールドにはfacebook.comを表示させるという、欺瞞的なコマンド&コントロール(C2)手法も確認しています。
この手口は、SNIのメタデータに過度に依存する基本的なネットワーク監視を欺く可能性があります。
PasteSwitchは暗号資産の窃取にも対応していました。その構成要素であるAnimateClipperとZigClipperは、コピーされた暗号資産ウォレットアドレスを差し替えるほか、Binance Smart Chainのスマートコントラクトを、変更可能なコマンド&コントロールのデッドドロップとして利用していました。
調査によると、攻撃者らは2026年3月から7月にかけてメインネット上のデータを繰り返し変更しており、これにより従来型のドメインが検知・遮断された場合でも、インフラを迅速に切り替えることが可能になっていました。
Redditの運営側は、この悪質な広告活動を停止し、社内でのセキュリティ調査を開始しました。
HBO Maxの広告アカウントへの当初の侵入経路は公表されておらず、Reddit、Warner Bros. Discoveryのいずれからも被害規模に関する数値は発表されていません。
今回の事案は、認証済みアカウントであるという事実だけでは、広告やダウンロードの安全性を保証する根拠にはならないことを改めて示しています。
ユーザーは、広告やCAPTCHA、「修復」を促すプロンプト、ダウンロードページなどから提示されたコマンドを、ターミナル、PowerShell、コマンドプロンプト、あるいはWindowsの「ファイル名を指定して実行」に貼り付けることは絶対に避けるべきです。
また組織側は、これに加えて、想定外のmshtaやPowerShellの実行、curl | zsh、スケジュールタスクの作成、そして信頼されたドメインを偽装した直接IP宛てのTLS接続を監視すべきです。
侵害指標(IoC)
| アドレス | 系統 | 役割 | 出典 |
|---|---|---|---|
45.94.47.204:80 |
AMOSヘルパー | 登録、タスクのポーリング、応答確認 | 4月のPCAPおよびヘルパー解析 |
77.91.65.13:443 |
Amatera | facebook.comのSNIを用いた直接IP宛てのTLS C2 |
実行ファイル(PE)の解析 |
165.22.199.85 |
9月のmacOS版 | テレメトリおよび/contactへの情報送信 |
9月のmacOS版実行時の解析 |
164.90.161.147:80 |
9月のmacOS版 | 実行後のHTTP通信 | 9月のmacOS版実行時の解析 |
注: IPアドレスおよびドメインは、誤って名前解決やハイパーリンク化されることを防ぐため、意図的に無害化表記(例: [.])としています。実際のアドレスに戻す際は、MISP、VirusTotal、あるいは自社のSIEMなど、管理されている脅威インテリジェンス基盤内でのみ行ってください。
★ 7段階のメトリックゲート型AI SOC導入フェーズを学ぶ – 無料AI SOC導入プレイブック2026をダウンロード。
翻訳元: https://gbhackers.com/hbo-max-reddit-account-hijacked/