
偽のChromeアプリがGoogle Playのスポンサー検索結果に表示され、10万件超のダウンロードを記録
Google Playストアに、10万件以上のダウンロード数を表示する偽のGoogle Chromeアプリが出現しました。スポンサー検索結果を通じて目立つ位置に表示されていたと報じられています。 このアプリはChromeのおなじみのアイコンと説明文をコピーしており、Google公式のブラウザのように見えます。しかし、
Google Playストアに、10万件以上のダウンロード数を表示する偽のGoogle Chromeアプリが出現しました。スポンサー検索結果を通じて目立つ位置に表示されていたと報じられています。 このアプリはChromeのおなじみのアイコンと説明文をコピーしており、Google公式のブラウザのように見えます。しかし、
AIコーディングエージェントがWindowsのジャンクションを誤って処理し、稼働中の約4万8000ファイルを削除。Gitオブジェクトデータベースも破損問題はRedditで発覚。コミュニティはバックアップ不足を嘲笑し、「典型的なFAFO」と評価教訓は、AIに本番の作業を任せる前に、GitHubなどのリモートのバージ
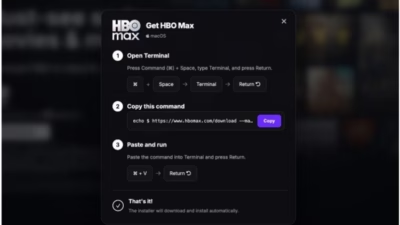
認証済みのHBO Maxアカウントは、広告を目にしても安全な場所のように見えます。しかし攻撃者は、その信頼性をマルウェア配布の仕組みへと転用したとみられています。 Hudson Rockの研究者によると、攻撃者はHBO Maxの認証済みRedditアカウント(広告用)を侵害し、これを使って約48時間にわたり10
Hudson Rockの研究者によると、サイバー犯罪者はHBO Maxの認証済みRedditアカウントを乗っ取り、約48時間にわたって108件の悪意ある広告を配信しました。 これらの広告はHBO Maxの信頼された企業アカウントを利用し、偽のAIツールや開発者向けソフトウェア、macOS用ユーティリティを宣伝する
攻撃者は、HBO Maxの認証済み公式Redditアカウント「u/hbomax」を侵害し、その信頼されている広告掲載ステータスを悪用して、macOSおよびWindowsデバイスを狙った情報窃取マルウェアのClickFixキャンペーンを展開しました。 不正広告のスクリーンショット(出典:Alex Cu
脅威アクターがHBO Maxの認証済みRedditアカウント「u/hbomax」を乗っ取り、その信頼された広告アカウントとしての地位を利用して、48時間にわたる連携型マルバタイジング(malvertising)キャンペーンで108件の悪質なClickFix広告を配信していたことが分かりました。 PasteSwitch
ハッカーがHBO Maxの公式Redditアカウントを侵害し、悪質な広告を配信していたことが判明しました。この広告はClickFix攻撃を発動させ、WindowsおよびmacOSデバイスに情報窃取型マルウェアを感染させるものでした。 Hudson RockとADAMnetworksのセキュリティ研究者がこのキャンペー

Redditで見知らぬ人物から届くダイレクトメッセージが、返信を促してきます。返信させること自体が狙いです。この手口はマルウェアも悪意あるリンクも使わないソーシャルエンジニアリングによるもので、Reddit、Discord、および類似のプラットフォームに広がっています。攻撃者が求めるのはたった一つの情
見知らぬ人物からRedditでメッセージが届きます。誰かに通報されたが、その通報者のアカウントがあなたのものによく似ているというのです。本当にあなたが通報したのでしょうか。 実際には違います。しかし、それはこのメッセージの本当の狙いではありません。 この手口はソーシャルエンジニアリングのみに依存しています。マルウ

サイバーセキュリティ研究者は、Redditで活発かつ高度に組織化されたマルウェアキャンペーンを発見しました。脅威アクターが、無料版のTradingView Premiumに偽装した危険な情報窃取型マルウェアを配布しています。 このインシデントは、Raven StealerやDarkCloudなど、セキュリティ専門家が
すべての記事を読み込みました