認証済みのHBO Maxアカウントは、広告を目にしても安全な場所のように見えます。しかし攻撃者は、その信頼性をマルウェア配布の仕組みへと転用したとみられています。
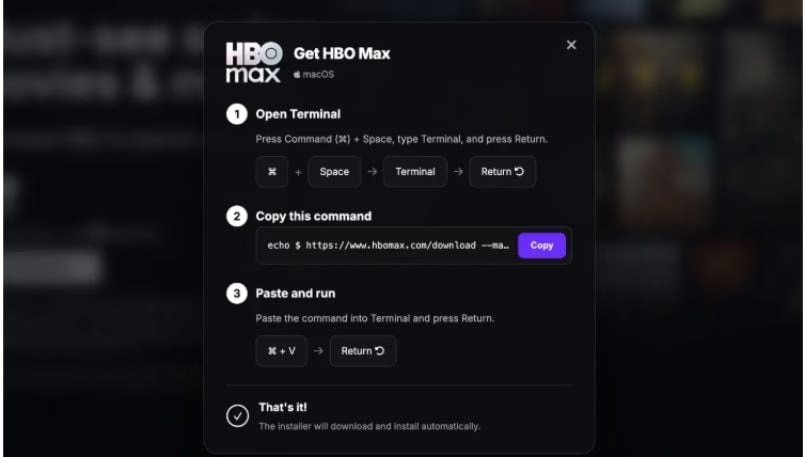
Hudson Rockの研究者によると、攻撃者はHBO Maxの認証済みRedditアカウント(広告用)を侵害し、これを使って約48時間にわたり108件の悪質な広告を配信しました。広告はユーザーを攻撃者が管理するサイトへ誘導し、ClickFix手法を用いて被害者にコマンドを実行させ、WindowsおよびmacOS端末にマルウェアをインストールさせていました。
今回のキャンペーンは、ClickFixが単一の偽エラーメッセージやダウンロード誘導にとどまらず、進化を遂げていることを示しています。信頼された公式アカウントと、偽のストリーミングサイト・AIサイト・開発者向けサイト・macOSユーティリティサイトを組み合わせることで、攻撃者はユーザーごとに異なるマルウェアを標的にしながら、実行という重要なステップは被害者自身に委ねることができたのです。
攻撃者が約48時間で108件の悪質広告を配信
今週先に、私たちはTrezorに関連する侵害済みBrevoアカウントを攻撃者が悪用した事例を取り上げ、同社のニュースレター購読者に悪質なメールが送信されたことを報じました。今回、攻撃者は別の信頼されたチャネルを狙いました。すなわち、HBO Maxの正規かつ認証済みのRedditアカウントを侵害し、その広告権限を利用してマルウェア入りの広告を拡散したのです。
SecurityWeekによると、攻撃者はこのキャンペーンを約48時間にわたって展開し、侵害されたRedditアカウントであるu/hbomaxを通じて108件の悪質広告を公開しました。
HudsonRockによると、広告はHBO Maxに関するものだけではありませんでした。
- 40件はhbomaxx[.]appを宣伝
- 36件はcodex-craft[.]comという偽のAI・開発者向けサイトを宣伝
- 15件はapple.clean-disk-guide[.]comという偽のmacOSシステムユーティリティを宣伝
- 11件はcode-desktop[.]comへ誘導
- 6件はhbomax-macos[.]comという、これも偽のHBO Max macOSサイトを宣伝
この多様性は意図的なものとみられます。攻撃者はHBO Maxのファンだけを狙うのではなく、ストリーミングサービスやAI・開発者向けツール、macOSユーティリティを探しているユーザーにもアプローチできるようこのアカウントを利用し、同一のマルウェア配布オペレーションに複数の誘い文句を持たせていたのです。
悪質広告をクリックした被害者は、ClickFixを用いた巧妙なウェブサイトへ誘導され、攻撃の最終段階へと導かれました。
研究者らは、MacSync、AMOS Helper、偽のウォレットアプリケーション、そして複数の情報窃取型マルウェア(インフォスティーラー)など、複数のペイロードを確認しています。一方Windowsユーザーへの対応は異なり、MSHTAおよびPowerShellの実行へと誘導され、端末上でAmatera Stealerが起動される仕組みになっていました。
ClickFix攻撃がこれほど危険な理由
ClickFixは、攻撃者が用意したコマンドを被害者自身のコンピューター上でコピー&実行させるよう仕向けるソーシャルエンジニアリング手法です。
この手法が特に危険なのは、実質的に被害者自身が攻撃者に代わって実行ステップを担ってしまう点にあります。さらに懸念されるのは、被害者が自分自身の権限レベルのままこれらの指示を実行してしまうことが多く、場合によっては攻撃を検知・ブロックしようとするセキュリティツールを意図的に回避してしまう可能性もあることです。
もう一つの問題があります。それは、指示そのものがマルウェア本体よりも信頼できるように見えてしまうという点です。
被害者は見慣れない.exeファイルや.dmgファイルのダウンロードは拒否するかもしれませんが、ブラウザを「検証」する、アプリケーションを「インストール」する、あるいはコマンドを貼り付けてエラーを「修正」するよう指示するページには従ってしまう可能性があります。ひとたびそのコマンドが実行されると、攻撃はブラウザからオペレーティングシステムへと移行し、そこから実際のペイロードを取得・実行できるようになります。
では、どうすれば身を守れるのか
広告をクリックし、コマンドを実行してしまった場合
悪質なHBO Max広告をクリックし、コマンドの貼り付けや実行の指示に従ってしまった場合は、その端末が侵害された可能性があるものとして対処してください。クリーンな別の端末から、重要なアカウントのパスワードを変更し、可能であれば多要素認証を有効にしてください。
今回のキャンペーンで確認されたマルウェアは、認証情報やブラウザデータ、暗号資産関連の情報を標的にする可能性があるため、心当たりのないログインやパスワードリセット要求、取引がないか各アカウントを確認してください。
その端末で暗号資産ウォレットを使用していた場合は、その認証情報とリカバリーフレーズが漏洩した可能性があるものとして扱い、信頼できるセキュリティ専門家に端末の調査を依頼することも検討してください。
コマンドを実行していない場合
広告は目にしたものの指示には従わなかった方、そしてそれ以外のすべての方については、状況が異なります。ClickFixは通常の技術サポートと見分けがつきにくいため、より安全な対策は、コマンドを実行する前にその内容を検証することです。
- そのコマンドを別の信頼できる情報源と照合する。実行しようとしているコマンドそのもの、あるいは達成しようとしている具体的な作業内容を検索し、独立した複数の情報源が同じ手順を推奨しているか確認してください。
- 指示の内容を理解する。curl、wget、PowerShellなど、コードをダウンロードして即座に実行するようなコマンドには特に注意してください。理解できない場合は、実行すべきではありません。
- ソフトウェアは開発元の公式サイト、または信頼できるアプリストアから入手してください。広告や見慣れないウェブページ上のインストールコマンドから入手してはいけません。
セキュリティソフトウェアは、既知の悪質なドメインやスクリプト、ペイロードをブロックするのに役立ちますが、ClickFix攻撃はテクノロジーだけでは完全にはフィルタリングできない要素、すなわち「もっともらしい指示に従ってしまうユーザーの心理」を悪用します。ターミナルやPowerShell、その他のシステムツールにコマンドを貼り付けるよう求めるウェブページや広告は、たとえそのサイトやアカウントが正規のものに見えたとしても、警戒すべきサインとして扱ってください。
あわせて読みたい: 攻撃者は信頼されたプラットフォームを攻撃インフラへと転用する動きを強めています。Bing広告を悪用したキャンペーンが、いかにしてMicrosoft Azureを悪用しユーザーを偽のテクニカルサポートページへリダイレクトしていたかをご覧ください。
翻訳元: https://www.esecurityplanet.com/threats/news-hbo-max-reddit-clickfix-malware-ads/