
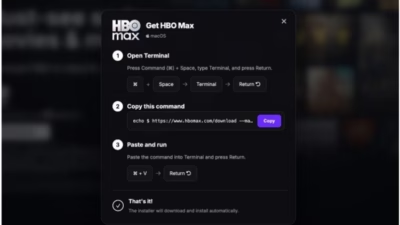
HBO Maxのredditアカウントがハッキング、108件の悪質広告がClickFixマルウェアを拡散
認証済みのHBO Maxアカウントは、広告を目にしても安全な場所のように見えます。しかし攻撃者は、その信頼性をマルウェア配布の仕組みへと転用したとみられています。 Hudson Rockの研究者によると、攻撃者はHBO Maxの認証済みRedditアカウント(広告用)を侵害し、これを使って約48時間にわたり10
認証済みのHBO Maxアカウントは、広告を目にしても安全な場所のように見えます。しかし攻撃者は、その信頼性をマルウェア配布の仕組みへと転用したとみられています。 Hudson Rockの研究者によると、攻撃者はHBO Maxの認証済みRedditアカウント(広告用)を侵害し、これを使って約48時間にわたり10
脅威アクターがHBO Maxの認証済みRedditアカウント「u/hbomax」を乗っ取り、その信頼された広告アカウントとしての地位を利用して、48時間にわたる連携型マルバタイジング(malvertising)キャンペーンで108件の悪質なClickFix広告を配信していたことが分かりました。 PasteSwitch
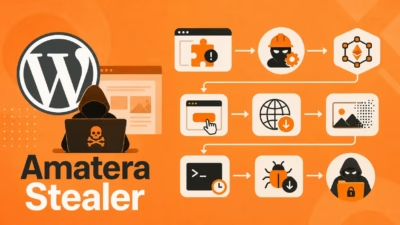
今回のキャンペーンでは、数百件のWordPressサイトが被害に遭っています。攻撃者はsite-helper-<hex>という形式の名前を持つ不正なmust-useプラグインを仕込み、サイトの読み込みと同時に自動的に実行させます。 このプラグインは訪問者のブラウザ内に悪意のあるService Worker
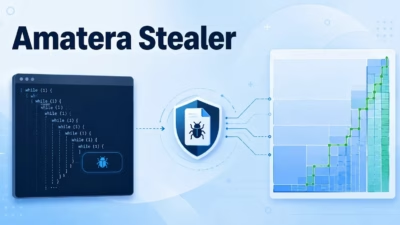
Gen Threat Labsは、ClearFakeキャンペーンでAmatera Stealerを配布するために使われる新型マルウェアローダー「WordlistLoader」を発見しました。 このキャンペーンは、侵害した正規のウェブサイトを悪用して偽のCAPTCHA認証を表示します。被害者は自分が人間であることを証明
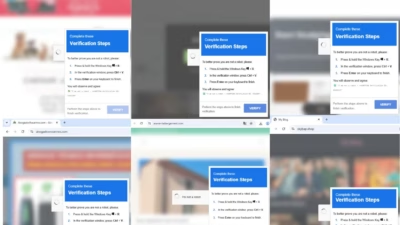
ClearFakeキャンペーンの背後にいる脅威アクターは、新たに確認されたローダー「WordlistLoader」を使い、Amatera StealerをWindowsシステムに配布しています。 このローダーは実行可能なシェルコードを一見ごく普通の英単語の羅列に偽装しており、静的解析による検知を回避したうえで、最終的
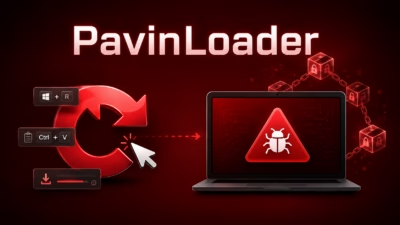
PavinLoaderは、ClickFix・偽ソフトウェアダウンロード・悪意あるゲームキャンペーンにまたがって活動する、多段階型の.NETマルウェアローダーです。比較するトップアンチウイルス製品 この活動は、攻撃者が単一の配布手段にとどまらなくなっている実態を示しています。被害者は偽のCloudflareやGoogl
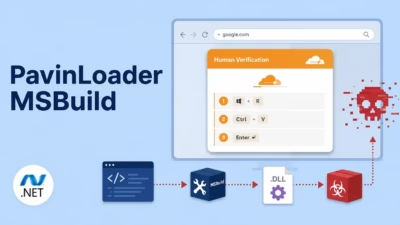
セキュリティ研究者らが、ClickFix型の誘導手口、偽ソフトウェアインストーラー、悪意あるRenPyゲームキャンペーンと関連する多段階マルウェアローダー「PavinLoader」の、より広範な利用実態を明らかにしました。 このローダーは、正規のWindowsツール、トロイの木馬化された.NETライブラリ、高度に難読
新たに発見されたマルウェアローダーは、ごく普通の英単語のリストを使って悪意あるコードを隠蔽・再構築する手口を用いており、急速に感染を広げているインフォスティーラーが被害者を感染させる前に検知を回避するのを助けています。Gen Threat Labsの研究者らは最近、Amateraインフォスティーラーの感染に使われるロー
当社によるこれまでの分析では、悪意あるRenPyキャンペーンを取り上げ、感染チェーンの一部として展開される多段階ローダーを特定していました。 その後の脅威ハンティングにより、当社がPavinLoaderとして追跡しているこの同じローダーが、ClickFix攻撃や偽ソフトウェアダウンロードを含む複数の異なるキャンペ
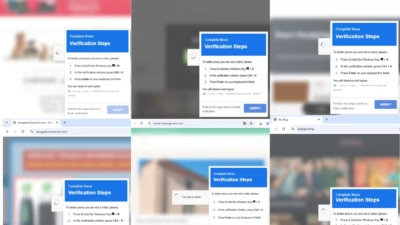
新たに確認されたClearFakeの感染チェーンでは、これまで未報告だった中間ペイロード「WordlistLoader」を使用してAmatera Stealerを展開していることが判明しました。 このキャンペーンは、侵害されたウェブサイト、偽のCAPTCHAオーバーレイ、ClickFixのソーシャルエンジニアリング、
すべての記事を読み込みました