
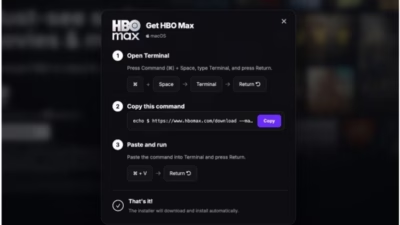
HBO Maxのredditアカウントがハッキング、108件の悪質広告がClickFixマルウェアを拡散
認証済みのHBO Maxアカウントは、広告を目にしても安全な場所のように見えます。しかし攻撃者は、その信頼性をマルウェア配布の仕組みへと転用したとみられています。 Hudson Rockの研究者によると、攻撃者はHBO Maxの認証済みRedditアカウント(広告用)を侵害し、これを使って約48時間にわたり10
認証済みのHBO Maxアカウントは、広告を目にしても安全な場所のように見えます。しかし攻撃者は、その信頼性をマルウェア配布の仕組みへと転用したとみられています。 Hudson Rockの研究者によると、攻撃者はHBO Maxの認証済みRedditアカウント(広告用)を侵害し、これを使って約48時間にわたり10
Hudson Rockの研究者によると、サイバー犯罪者はHBO Maxの認証済みRedditアカウントを乗っ取り、約48時間にわたって108件の悪意ある広告を配信しました。 これらの広告はHBO Maxの信頼された企業アカウントを利用し、偽のAIツールや開発者向けソフトウェア、macOS用ユーティリティを宣伝する
攻撃者は、HBO Maxの認証済み公式Redditアカウント「u/hbomax」を侵害し、その信頼されている広告掲載ステータスを悪用して、macOSおよびWindowsデバイスを狙った情報窃取マルウェアのClickFixキャンペーンを展開しました。 不正広告のスクリーンショット(出典:Alex Cu
脅威アクターがHBO Maxの認証済みRedditアカウント「u/hbomax」を乗っ取り、その信頼された広告アカウントとしての地位を利用して、48時間にわたる連携型マルバタイジング(malvertising)キャンペーンで108件の悪質なClickFix広告を配信していたことが分かりました。 PasteSwitch
ハッカーがHBO Maxの公式Redditアカウントを侵害し、悪質な広告を配信していたことが判明しました。この広告はClickFix攻撃を発動させ、WindowsおよびmacOSデバイスに情報窃取型マルウェアを感染させるものでした。 Hudson RockとADAMnetworksのセキュリティ研究者がこのキャンペー