攻撃者は、HBO Maxの認証済み公式Redditアカウント「u/hbomax」を侵害し、その信頼されている広告掲載ステータスを悪用して、macOSおよびWindowsデバイスを狙った情報窃取マルウェアのClickFixキャンペーンを展開しました。
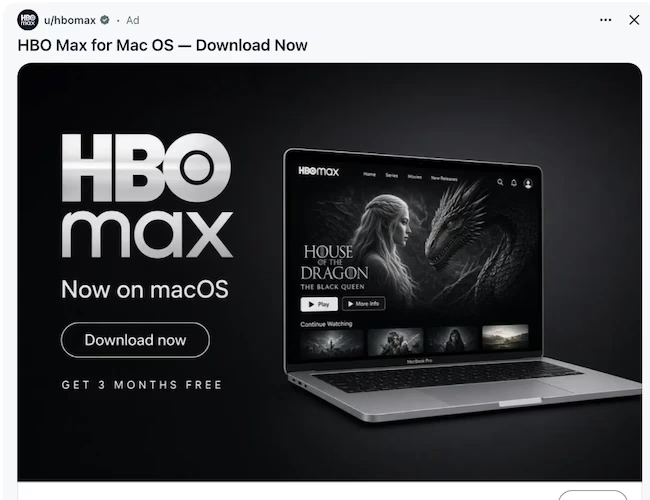
不正広告のスクリーンショット(出典:Alex Cutts氏)
ClickFixはサイバー犯罪者の間で人気が高まっている手口です。これはソーシャルエンジニアリングの一種で、コマンドが問題の修正やルーティンのメンテナンスに必要であるかのように装い、被害者を騙して自分のマシン上で悪意あるコマンドを実行させる手法です。
Redditユーザーが偽広告を発見
Hudson RockとADAMnetworksのセキュリティ研究者は、あるRedditユーザーが9月6日に情報窃取マルウェアの広告を報告したことを受けて、このキャンペーンの分析に着手しました。
「Redditを閲覧していたところ、u/hbomaxを投稿者とする広告を見かけました。これはこれまで聞いたことのないmacOS向けHBO Maxアプリを宣伝するもので、興味を引かれました。このユーザーは認証済みで、公式HBO Maxのサブレディットに何度も投稿しているようでした」と、このユーザーは記しています。
広告をクリックすると、hbomaxx[.]usへと誘導されました。このユーザーによれば、そのサイトは「ある程度本物らしく見え、参加ボタンとダウンロードボタンがあります」とのことです。さらに「これらをクリックすると、お決まりの情報窃取マルウェア/ClickFixの『このコマンドを貼り付けてダウンロード』という画面が開きます」と述べています。加えて、「確認したところ、これは実行ファイルをダウンロードするもので、アカウント侵害のための他の機能も備えていました」とし、これはサンドボックス環境で「出力を確認するだけで、実際には何も実行せずに」行ったと説明しています。
「私の推測では、このRedditアカウントは侵害されています」と、このユーザーは警告しました。
48時間で108件の広告
この侵害されたアカウントは、48時間にわたって108件もの異なるClickFix広告をRedditユーザーに向けて配信しました。これは研究者らが「PasteSwitch」と名付けた大規模な攻撃活動の一部です。
「脅威アクターは、認証済みアカウントのステータスから可能な限り多くの価値を絞り出し、ドメインが発覚して使えなくなるたびに素早く切り替えていました」と、Hudson Rockは述べています。
108件の広告のうち、46件はHBO Maxを騙る内容で、hbomaxx[.]appとhbomax-macos[.]comの2つのドメインに振り分けられていました。別の36件はOpenAI Codexを装い、codex-craft[.]comへ誘導するものでした。残りの内訳は、macOS向け偽ディスクユーティリティを装いapple.clean-disk-guide[.]comへ誘導する広告が15件、その他の開発者向けツールを装いcode-desktop[.]comへ誘導する広告が11件でした。
より大きなシステムへの入り口の一つ
HBO Maxの広告は、この攻撃活動全体への入り口の一つに過ぎませんでした。同じ配信システムは、これまでにも偽のClaude、Codex、Alfred、Homebrew、GitHub、各種ユーティリティ、ウォレットアプリケーションの背後で確認されています。
ADAMnetworksは、コピーしたコマンドをたどると「MacSync、AMOS、Amatera、偽ウォレットアプリ、そしてスマートコントラクトで制御される暗号資産クリッパーにまたがるクロスプラットフォームの配信オペレーション」に行き着いたと説明しています。
訪問者は、悪意あるコンテンツが表示される前にチェックを受けていました。ブラウザ、画面、デバイスのシグナルに応じて、一部の訪問者には誘導文言と悪意あるコマンドが表示される一方、他の訪問者には空白のページや正規ベンダーサイトへのリダイレクト、あるいは無関係なコンテンツが表示されました。これにより、自動スキャンがこのパターンを一貫して検知することが妨げられていました。
macOSとWindowsで異なるマルウェア
macOS環境では、PasteSwitchはcurlの出力をzshにパイプするコマンドに依存しており、別途ダウンロードの手順を踏むことなく攻撃者のコードを実行していました。研究者らは主に3種類のペイロードを特定しています。
MacSyncはトランザクショントークンを使って感染マシンを追跡し、検知を回避するために盗み出したデータを小分けにして外部へ送信していました。ブラウザの認証情報、Geckoプロファイル、Telegramのデータ、Apple Notes、macOSのパスワードを収集し、外部送信前にすべてを隠しzipファイルにまとめていました。
AMOS Helperは、macOSのシステムサービスを装った永続的なバックグラウンドプロセスとして自らをインストールし、攻撃者のインフラと通信して継続的にタスクを受け取っていました。
Ledger、Trezor Suite、Exodusを模倣した偽ウォレットアプリは、12語および24語のBIP39リカバリーフレーズを収集するよう作られており、これにより攻撃者は被害者の暗号資産へ直接アクセスできるようになっていました。
Windowsの訪問者は、mshtaとPowerShellを使う別の攻撃チェーンをたどり、最終的にメモリ上で動作するローダーによってAmateraがインストールされていました。Amateraは、感染ホストの情報を収集し、スクリーンショットを撮影し、保存されたブラウザの認証情報を復号するマルウェアです。
ブロックチェーンでホストされるC2
この攻撃活動に含まれるクリッパーマルウェア「AnimateClipper」と「ZigClipper」は、被害者がコピーした暗号資産ウォレットアドレスを、攻撃者が所有するアドレスに置き換えます。運営者は固定のコマンド&コントロール用ドメインの代わりに、そのアドレスをBinance Smart Chain上のスマートコントラクト内に保存しており、新たにドメインを登録する代わりにコントラクトを更新するだけでインフラをローテーションできるようにしていました。
「2026年3月から7月の間に、研究者らは同一の攻撃者制御アドレスによって実行された36件のメインネット変更を確認しました。C2ドメインがブロックチェーン上に直接ホストされているため、このインフラは動的な耐障害性を発揮し、脅威アクターは発覚したドメインを容易にローテーションできています」と、Hudson Rockは付け加えています。
Redditはすでに当該広告を停止し、アカウントを保護しましたが、「このキャンペーンは、信頼された配信チャネルが情報窃取マルウェア拡散の格好の標的になりつつある理由を改めて示しています」と、Hudson RockのCTOであるAlon Gal氏はLinkedInで述べています。
翻訳元: https://www.helpnetsecurity.com/2026/09/15/hbo-max-reddit-account-clickfix-infostealer-malware/