
偽のClaude Codeインストーラー、Google広告経由で拡散
偽のClaude Codeインストールページは、Macユーザーにターミナルコマンドのコピーを促す。検索広告とリダイレクトをたどって確認された悪意あるキャンペーンの手口を再現したもの。画像はChatGPTで生成。 偽のClaude Codeインストールページは、画面上ではMacユーザーに1つの
偽のClaude Codeインストールページは、Macユーザーにターミナルコマンドのコピーを促す。検索広告とリダイレクトをたどって確認された悪意あるキャンペーンの手口を再現したもの。画像はChatGPTで生成。 偽のClaude Codeインストールページは、画面上ではMacユーザーに1つの
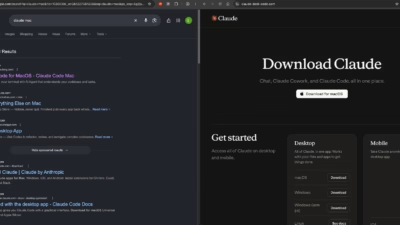
攻撃者がGoogle広告とBingのリダイレクト機構を悪用し、macOS向けのClaudeアプリを探すユーザーを狙った巧妙な罠を仕掛けていたことが明らかになりました。アナリストが確認した手口では、「claude mac」というクエリに対する広告結果に正規のbing.comドメインが堂々と表示されて
ハッカーが、Bingの正規の検索結果リダイレクトをGoogle検索広告のクリックURLとして悪用し、ユーザーを偽のClaudeインストーラーへ誘導してClickFix攻撃を仕掛けています。 Push Securityのセキュリティ研究者らが「Adception」と名付けたこの手口は、広告の遷移先に信頼性の高いBing
RemControlと呼ばれる新しいAndroid向けMaaS(Malware-as-a-Service)プラットフォームが、IPTVアプリ「TVTap」になりすましたマルバタイジング(不正広告)キャンペーンを通じてユーザーを狙っています。 このインフラは少なくとも5月から稼働していたとみられますが、実際のサンプルが
SEO最適化されたGitHubリポジトリを悪用し、有名ソフトウェア企業になりすまして、これまで確認されていなかった情報窃取マルウェア「Rapuncel」を拡散する新たなマルウェアキャンペーンが確認されました。 このキャンペーンを発見したLastPassとDelphos Labsによると、パスワード管理ソフ
中国と関係の深い脅威アクターが、質の低い中国語カジノサイトやアダルトサイトを利用してPeckBirdyのコマンド&コントロール(C2)インフラを隠蔽していることが分かりました。企業はギャンブル関連ドメインを日常的に優先度低として扱う傾向があるため、これが検知上の課題を生み出しています。 Infobloxのテレメトリに
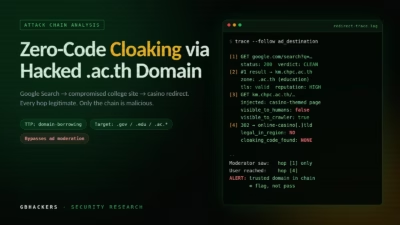
ADEXのセキュリティ研究者らは、クローキング用のコードを一切必要としないクローキング技術を確認しました。Softwaresupply chain 攻撃者はユーザーエージェント検知を自らのサーバー上で実行する代わりに、Googleの検索結果ページ、ハッキングされた教育機関のウェブサイト、そして標準的なリダイレクトとい
タイのどこかにある、ある大学のウェブサーバーが二重生活を送っています。昼間は学生や教職員向けのサイトとして機能します。 しかしその裏では、管理者の知らないうちに、不正広告詐欺チェーンの中で最も説得力のあるリンクとして利用されていました。不正広告対策を手がける研究者集団ADEXは、これを「クローキングコードを使わないク
Zimperiumのセキュリティ研究者たちが、認証情報や銀行口座情報の窃取を狙う新種のAndroidマルウェアを発見しました。 研究者たちが「RatHat」と名付けたこのマルウェアは、中国を拠点に活動しているとみられる脅威アクターとの関連が指摘さ
Hudson Rockの研究者によると、サイバー犯罪者はHBO Maxの認証済みRedditアカウントを乗っ取り、約48時間にわたって108件の悪意ある広告を配信しました。 これらの広告はHBO Maxの信頼された企業アカウントを利用し、偽のAIツールや開発者向けソフトウェア、macOS用ユーティリティを宣伝する
すべての記事を読み込みました