Virus Bulletinが実施した2026年第3四半期のVBSpamテストによると、サイバー犯罪者は信頼できるように見える送信者、複数段階のリダイレクトチェーン、そして難読化されたURLを組み合わせて使う手口を強めており、メールセキュリティツールの回避を図っているといいます。
今回16日間にわたって実施されたテストでは、公開テスト対象の11のメールセキュリティ製品を対象に、103,969件のメール(うちスパムメールは103,380件)を用いて検証が行われました。
主要製品はフィッシング検知率がほぼ100%に達している一方で、攻撃者は悪意ある添付ファイルから離れ、ブラウザベースのフィッシングフローを使う方向にシフトしていることがテストで明らかになりました。
こうしたキャンペーンは、請求書、銀行口座へのアクセス、アンチウイルスのサブスクリプション、あるいはアカウントの更新に関する説得力のあるメッセージから始まることが多いとされています。
悪意ある挙動が発生するのは、被害者がリンクをクリックし複数のウェブサイトを経由した後のみです。このため、初期段階の解析ではメール自体が無害に見えてしまう可能性があります。
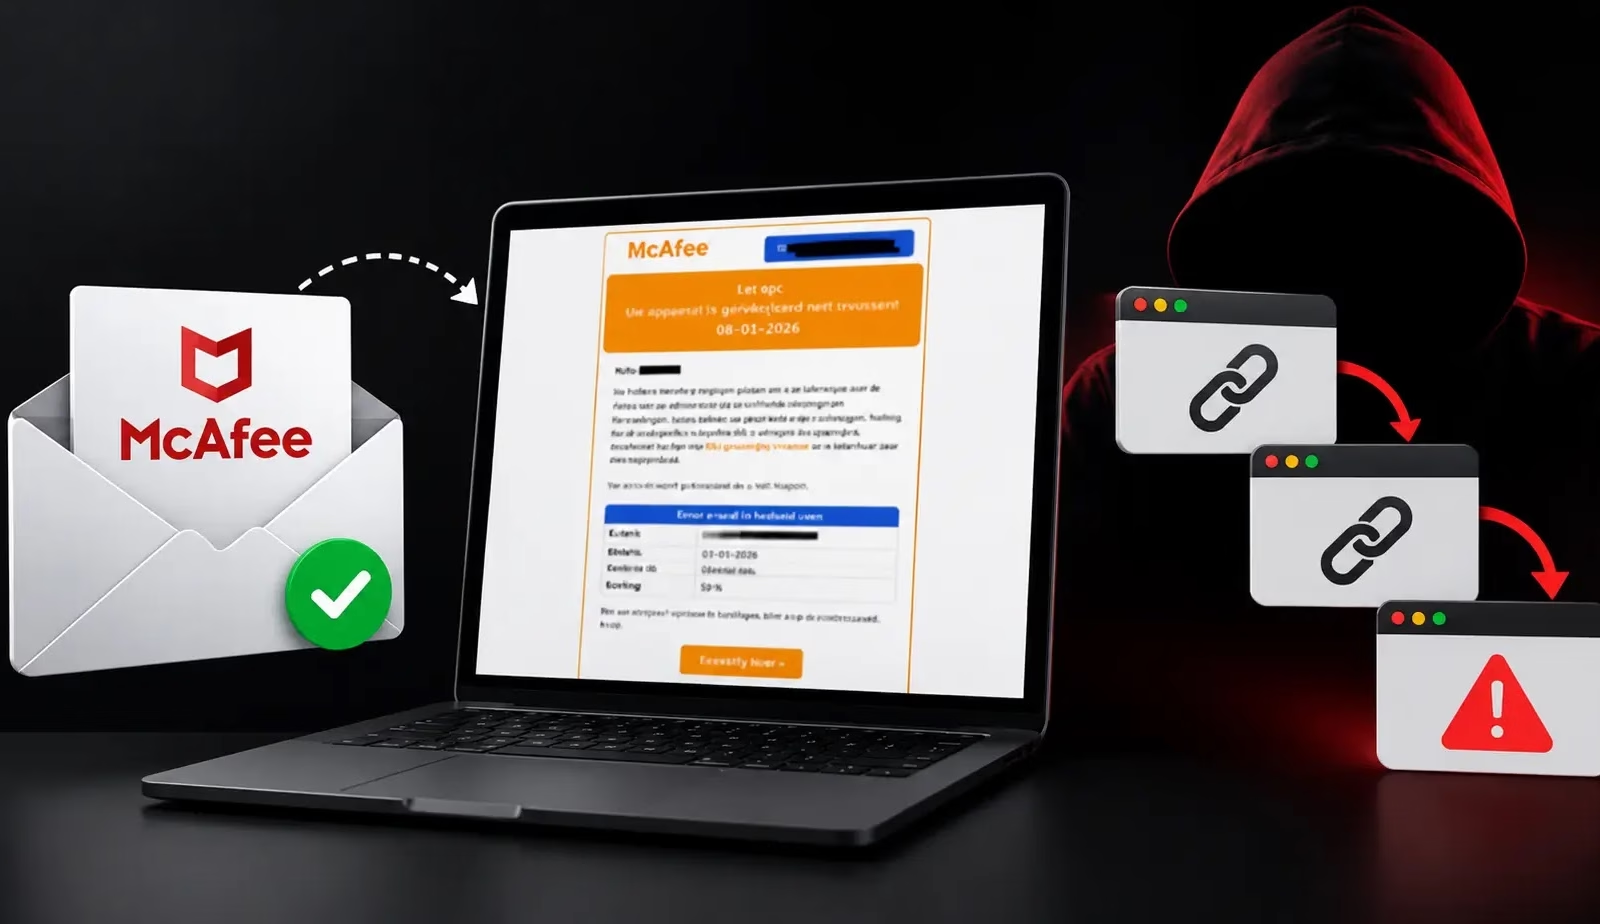
あるフィッシングキャンペーンでは、McAfeeになりすます手口とTotalAVになりすます手口の両方が、オランダ語のメールで使われていました。メッセージには受信者のデバイスに「631個の危険なウイルス」が見つかったと記載され、アンチウイルスの更新に90%割引を提供するとしていました。
これらのメールは緊急性を強調する警告やアカウント閉鎖の脅し文句を用い、ユーザーにクリックを迫る内容でした。マルウェアを含める代わりに、このキャンペーンはHTMLのみのコンテンツとリダイレクトインフラを利用していました。
リンクはloadswage[.]comやeightindigostove[.]comといったドメインを経由した後、詐欺サイトまたはサブスクリプション詐欺と見られる着地点にたどり着く仕組みでした。目的は、支払い情報を収集するか、アフィリエイト収益を生み出すことだったとみられます。
別のキャンペーンではドイツ語による延滞請求書を偽装した誘導文が使われ、DKIMが整合したドメインmoolaah[.]comを用いてAmazon Simple Email Service経由で配信されていました。
このメールには支払いリマインダーが含まれていると記載されていましたが、実際には添付ファイルはありませんでした。記載されたリンクを開くと、隠しテキスト、サイズがゼロのiframe、そして難読化されたJavaScriptを含むウェブページが表示される仕組みでした。
このページはブラウザ情報とタイムゾーン情報を収集した後、隠されたPOSTリクエストを送信していました。その後OpenSeaへリダイレクトされる仕組みになっており、これは偽装された暗号資産またはNFT詐欺の運用を示唆しています。
こうしたブラウザフィンガープリンティングによって、セキュリティ用のクローラー、サンドボックス、自動スキャナーを識別できるため、攻撃者は解析システムに対しては無害なコンテンツを表示し、実際のユーザーには詐欺ページを表示するという使い分けが可能になります。
3つ目のキャンペーンは、BCR S.A.になりすました偽のPSD2同意更新要求により、ルーマニアの銀行利用者を標的としていました。メールには、被害者がすぐに対応しない場合、オンラインバンキングおよびモバイルバンキングへのアクセスが制限されると警告する内容が記載されていました。
このURLは、背後にある実際のIPv4アドレス103[.]193[.]179[.]223を隠すためにIPv6マップ表記を使用しており、その後さらに別のドメインを経由してリダイレクトされる仕組みでした。
VBSpamテストでは、こうした手口が使われているにもかかわらず、複数のエンタープライズ向けメールセキュリティ製品が高い防御力を維持していることが分かりました。
Net at Work NoSpamProxyは99.995という最高得点を獲得し、フィッシング検知率は99.990%、誤検知はゼロでした。
Bitdefender GravityZone Premiumはそれに続く99.994の総合得点で、マルウェアを全件ブロックし、フィッシングメールの99.970%を検知しました。
SEPPmail.cloudfilter、Fortinet FortiMail、N-able Mail Assure、N-able SpamExpertsもVBSpam+認証を取得しました。Bluepex Mail Security、Coro Email Security、Zoho MailはVBSpam認証を取得したとvirusbulletinは述べています。
しかし今回のテストは、より広範な課題も浮き彫りにしています。認証済みのメール配信だからといって、そのメッセージが安全であるとは限らないということです。
攻撃者は、DKIMが整合したドメイン、正規のクラウドメールサービス、洗練されたブランディング、そして一見クリーンなメッセージを利用することで、信頼を獲得することができます。
16,000以上の組織から得られる最新のインテリジェンスにより、脅威検知率を58%向上。TIフィードを統合して、貴社のSOCに導入しましょう
翻訳元: https://cyberpress.org/trusted-senders-mask-phishing/