
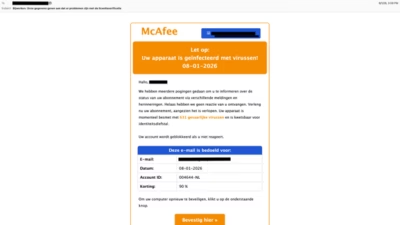
フィッシング攻撃、正規メールインフラとURL偽装を悪用しセキュリティフィルターを回避
フィッシングの実行者たちは、マルウェアを仕込んだ添付ファイルから、信頼された配信サービス、認証済みドメイン、そして従来型のメール検査を突破するために設計された多段階のURL偽装へと軸足を移しつつあります。 継続的に実施されているVBSpam比較テストでは、公開されている10種類のフルメールセキュリティ製品と1種類のオ
フィッシングの実行者たちは、マルウェアを仕込んだ添付ファイルから、信頼された配信サービス、認証済みドメイン、そして従来型のメール検査を突破するために設計された多段階のURL偽装へと軸足を移しつつあります。 継続的に実施されているVBSpam比較テストでは、公開されている10種類のフルメールセキュリティ製品と1種類のオ
Virus Bulletinが実施した2026年第3四半期のVBSpamテストによると、サイバー犯罪者は信頼できるように見える送信者、複数段階のリダイレクトチェーン、そして難読化されたURLを組み合わせて使う手口を強めており、メールセキュリティツールの回避を図っているといいます。 今回16日間にわたって実施されたテス

Microsoft 365のDirect Send機能を悪用するフィッシングキャンペーンが、米国東部時間の営業時間に合わせて活動していることが確認されました。 このキャンペーンはKnowBe4のThreat Labチームによって発見されたもので、
要点: 多くのランサムウェア被害組織は、インシデント対応プロセスを完了させた後でも、再攻撃を受けるリスクを抱えたままになっていることが分かりました。セキュリティ企業Black Kiteは火曜日、年次ランサムウェアレポートの中で、被害緩和活動における不備が組織を繰り返し標的にされやすくしていると指摘しました。 同レポ
ハッカーたちは、単純なテキストソルティング(salting)の手法を使い、静的な検査と人工知能(AI)搭載の両方のメールセキュリティチェックをすり抜けています。Barracuda Networksの研究者は、2026年4月以降、小売業を装ったフィッシングメール100万件以上において、隠しテキストが使われているのを確認し

メールは、現代のサイバー攻撃における初期侵入の主要な経路であり続けています。Ve...

設定不備のあるメールサーバーにより、攻撃者がドメインを偽装し、SPF・DKIM・...