フィッシングの実行者たちは、マルウェアを仕込んだ添付ファイルから、信頼された配信サービス、認証済みドメイン、そして従来型のメール検査を突破するために設計された多段階のURL偽装へと軸足を移しつつあります。
継続的に実施されているVBSpam比較テストでは、公開されている10種類のフルメールセキュリティ製品と1種類のオープンソースソリューションを対象に、正規メール・迷惑メール・悪意あるメールのストリームに対する検出性能が評価されました。
この評価は、Anti-Malware Testing Standards Organization(AMTSO)の規格に基づいて実施され、AMTSO-LS1-TP207として識別されています。
今回のテストで観測された最新のキャンペーンは、未払い請求書、銀行の同意更新、ウイルス対策ソフトの更新、サブスクリプション通知といった、おなじみのビジネス・消費者向けの口実を利用していましたが、従来の対策が最も検出しやすい兆候は取り除かれていました。
悪意ある要素は、添付ファイルや明白なペイロードという形を取らないケースが多く見られました。
その代わり、被害者がリダイレクトの連鎖、ブラウザフィンガープリンティングによるチェック、隠されたPOSTリクエスト、そして選別された宛先ページをクリックしてたどり着いた後に、初めて悪意ある動きが現れる仕組みでした。
あるオランダ語のキャンペーンはMcAfeeとTotalAVになりすまし、デバイスが「631個の危険なウイルス」に感染していると主張するものでした。
このキャンペーンは、アカウント停止を警告する緊急性の高い文言と90%割引のオファーを組み合わせ、標的を31-59-175-195[.]syd[.]nbn[.]aussiebb[.]net、loadswage[.]com、eightindigostove[.]comといったリダイレクト・トラッキングインフラへと誘導しました。
最終的な攻撃は、確認された悪意あるペイロードを配布するものというより、偽の更新スケアウェアあるいはサブスクリプション詐欺として評価され、支払いデータまたはアフィリエイト収益の獲得を狙っていた可能性があります。
ダウンロード参考アプリ
このキャンペーンは、添付ファイルを中心としたフィルタリングだけでは不十分であることを物語っています。
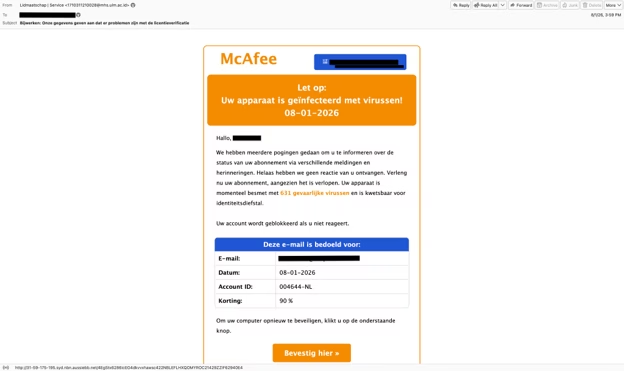
このメールは、HTMLのみを用いたソーシャルエンジニアリング、正規に見える送信者ドメイン、別立てのトラッキングリンクと配信停止リンク、そして時刻・所在地・被害者のプロファイルによって最終的な誘導先が変化し得る稼働中のインフラを組み合わせて使用していました。
元のメッセージのみを評価する、あるいは簡易的なリンク検査(detonation)を行うだけのスキャナーでは、もっともらしい商用の更新通知にしか見えない可能性があります。
これとは別の8月のキャンペーンでは、ドイツ語の支払い延滞通知を使って、Web3関連の詐欺フローを隠していました。
このメールは、DKIM認証に整合したmoolaah[.]comドメインからAmazon Simple Email Serviceを通じて配信され、受信者に対していわゆる支払い督促状(Mahnschreiben)とされるものを開くよう促していました。
ファイルの添付はなく、メール内に埋め込まれたURLはwebsite-2df62808[.]mvplineup[.]com/audacity/undersideという第一段階のページへと誘導しました。このページには、おとり用のマークアップ、隠しテキスト、サイズがゼロのiframe、難読化されたJavaScriptが含まれていました。
このページは、ブラウザやタイムゾーンに関する情報を収集した上で、隠された形でPOSTリクエストを送信しており、実際の解析中には最終的にopensea[.]ioへと解決されました。
Virus Bulletinの2026年第3四半期VBSpamテストが示すところによれば、主要なゲートウェイ製品がほぼ完璧な検出率を維持している一方で、攻撃者はブラウザの挙動を認識するリダイレクトの連鎖を用いて、最も悪意ある活動をメール自体の外側へと移していることが分かります。
信頼されたメールインフラの悪用
この一連の流れは、検証済みのマルウェア配布というより、偽装された暗号資産・NFT詐欺の経路を示唆しています。
認証済みの送信者、整った取引形式のメール、そしてフィンガープリンティングによる関門を組み合わせている点は、組織が誤検知を減らすために通常利用している信頼シグナルを、攻撃者がいかに悪用し得るかを浮き彫りにしています。
予約セキュリティ監査
銀行を装う誘い文句にも、URL形式による回避手法が組み込まれていました。BCR S.A.になりすましたルーマニア語のフィッシングメールは、PSD2の同意更新が必須であると主張し、対応しなければオンラインバンキングおよびモバイルバンキングへのアクセスが制限されると警告するものでした。
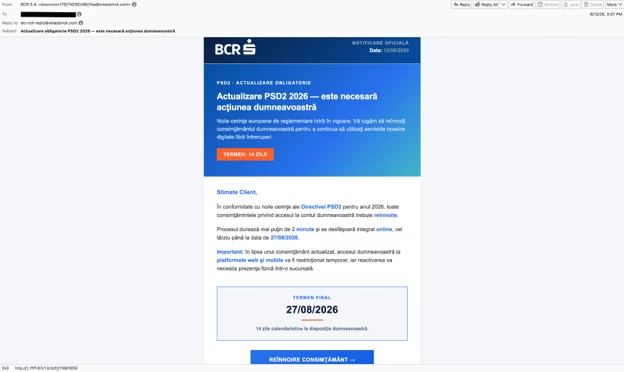
このメッセージはDKIM認証には整合しているものの本来無関係なxmasbrick[.]comドメインから送信されており、IPv6にマッピングされたアドレスhxxp://[0000:0000:0000:0000:0000:FFFF:67C1:B3DF]/11881659が埋め込まれていました。
この表記はIPv4アドレス103[.]193[.]179[.]223を表しており、web5-4s4c-online-garantibbva[.]vibtee[.]com/ro/を経由してリダイレクトされ、検証時には最終的にGoogleへとたどり着きました。
このような表記は単純なURL抽出やレピュテーションチェックを混乱させる可能性がある一方、偽装(クローキング)によって自動巡回クローラーには無害なコンテンツが返される場合もあります。
この攻撃の狙いはおそらく認証情報の窃取であり、地域固有の規制関連の文言、説得力のある銀行ブランディング、そして認証済みに見えるメール経路を通じて実行されたとみられます。
こうした手口があるにもかかわらず、上位にランクインしたプラットフォームは極めて高い検出率を示しました。
Net at Work NoSpamProxyは、最終スコア99.995、マルウェア検出率100%、フィッシング検出率99.990%、誤検知ゼロという成績で第1位にランクインしました。
Bitdefender GravityZone Premiumは99.994でこれに続き、SEPPmail.cloudfilterは99.985のスコアを記録しました。FortiMail、N-able Mail Assure、N-able SpamExpertsも、VBSpam+認証レベルの成績を達成しています。
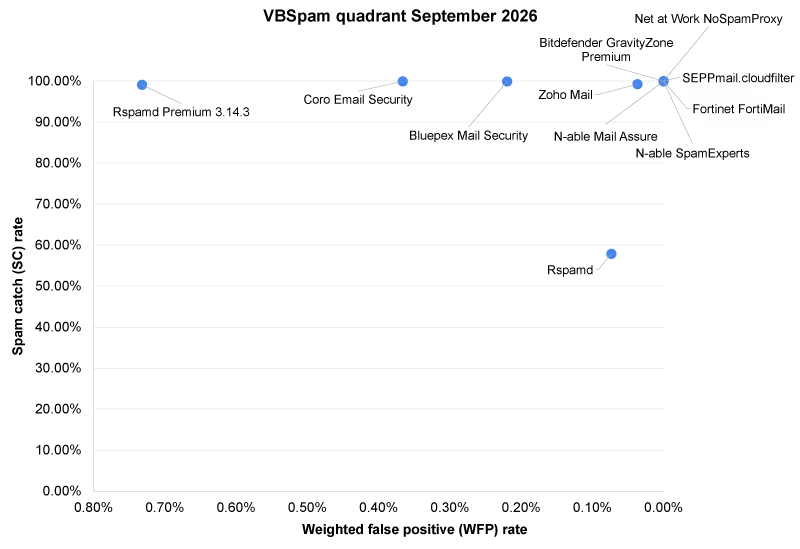
対照的に、オープンソースのRspamdを導入した環境では、最終スコアが57.507にとどまり、フィッシングメールの検出率は62.550%でした。
今回の調査結果は、組織がSPF、DKIM、DMARCを送信者認証のための管理策として扱うべきであり、そのメールが安全であることの証明とは見なすべきではないという点を改めて示しています。
防御側には、難読化されたURLを正規化し、リダイレクトの連鎖を追跡して繰り返し再評価し、ブラウザフィンガープリンティングの挙動を検出し、メールのテレメトリをウェブ・DNS・IDに関するシグナルと突き合わせて相関分析することが求められます。
セキュリティチームはまた、ユーザーに対して、未承諾のメッセージに埋め込まれたリンクをたどるのではなく、銀行・サブスクリプション・請求書のポータルには自分自身で直接アクセスするよう教育すべきです。
クラウドセキュリティソリューション
これらの数値は、テストのフィード内における送信元IPの地理的位置を示すものであり、必ずしも攻撃者の実際の所在地を示すものではありません。
テスト期間中に観測された迷惑メールは、米国を拠点とするIPアドレスからの送信が全体の67.54%と大半を占め、次いで中国が7.06%、ロシアが3.36%となりました。
★ Learn 7 Metric-Gated AI SOC Deployment Phases – Download Free AI SOC Deployment Playbook 2026.
翻訳元: https://gbhackers.com/trusted-email-abuse/