
研究者がAndroidマルウェアを発見、スマートフォンを密かに操作し銀行の暗証番号を盗取
研究者らは、Android向けのリモートアクセス型トロイの木馬(RAT)「YuanKong」を発見しました。このマルウェアは感染したスマートフォンを遠隔操作し、決済用の暗証番号(PIN)を盗み取るほか、画面を暗転させて不正な操作を隠すことができます。 YuanKongは、アクセシビリティ機能の悪用、偽の決済画面、端末
研究者らは、Android向けのリモートアクセス型トロイの木馬(RAT)「YuanKong」を発見しました。このマルウェアは感染したスマートフォンを遠隔操作し、決済用の暗証番号(PIN)を盗み取るほか、画面を暗転させて不正な操作を隠すことができます。 YuanKongは、アクセシビリティ機能の悪用、偽の決済画面、端末
Googleは、Androidにおけるスキャムメッセージや通話転送の悪用に対抗する、AIを活用した新たな防御機能を発表しました。対象デバイスに順次提供が始まっています。 この新機能は、偽の銀行アラートや音声クローン攻撃など、モバイルユーザーを狙う詐欺の巧妙化に対処することが狙いです。 Googleは「モバイル詐欺は、
詐欺師が、モバイルユーザーを狙った銀行詐欺を強化している銀行詐欺の試みは過去12か月で35%増加した高収入とやりがいを約束して被害者を誘い込み、金銭を要求する求人詐欺も増加している新たな調査で、銀行詐欺の犯人がモバイル端末への攻撃を強めており、この種の詐欺が過去12か月で35%増加したことが明らかになりました。固
フィッシングの実行者たちは、マルウェアを仕込んだ添付ファイルから、信頼された配信サービス、認証済みドメイン、そして従来型のメール検査を突破するために設計された多段階のURL偽装へと軸足を移しつつあります。 継続的に実施されているVBSpam比較テストでは、公開されている10種類のフルメールセキュリティ製品と1種類のオ
総額数百万ドル規模の銀行口座乗っ取り事件に関与したロシア人ウェブ開発者が、米国での起訴に対応するため身柄を米国に引き渡されました。米連邦当局が火曜日に明らかにしました。 セルゲイ・アナトリエヴィッチ・フィリモノフ被告(36歳)は9月4日にアトランタの連邦裁判所に出廷し、詐欺および個人情報窃盗の罪状について無罪を主張
メキシコの金融セクターが、産業化されたフィッシングの脅威にさらされています。「Balonx Sistema」は、メキシコをターゲットとするPhishing-as-a-Service(PhaaS)プラットフォームで、少なくとも2025年10月以降、1,100人を超える銀行利用者から認証情報や金融データを窃取してきました
メキシコの金融セクターが、フィッシング詐欺プラットフォーム「Balonx Sistema」による脅威の高まりに直面しています。このPhaaS(Phishing-as-a-Service)は、20行を超える銀行を標的にしています。 この攻撃活動は、リアルタイムフィッシング、Androidマルウェア、ローテーションするド
数百万ドル規模の損失をもたらしたATMジャックポッティング事件に関与したとして、ベネズエラ国籍の男が禁錮8年の判決を受けたことを、米司法省が金曜日に発表しました。 米司法省によると、27歳のJuan
eSecurity Planet のコンテンツと製品の推奨事項は、編集上の独立性を保っています。当サイトのパートナーへのリンクをクリックしていただくことで、収益が発生する場合があります。 詳しくはこちら 感染したスマートフォンをインターネットから切り離すことは、通常であれば有効な初動対応とされています。し
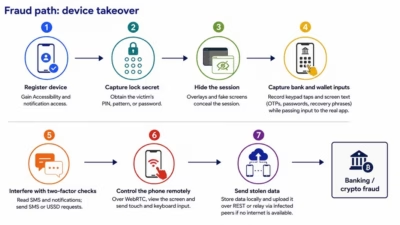
銀行詐欺機能と高度なスパイウェア・遠隔操作機能を組み合わせた、Manicと呼ばれる新種のAndroidマルウェアファミリーが発見されました。アンチマルウェアソフトウェア この攻撃基盤は2026年2月まで遡って稼働しており、初期のラッパーおよびインプラントは5月下旬から確認されています。 Manicは7月にかけて急速に
すべての記事を読み込みました