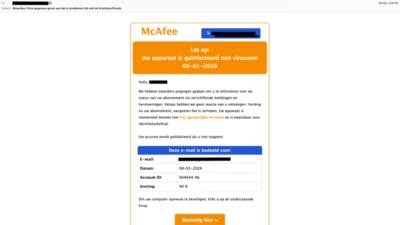
gbhackers.com > 2026年9月15日 22:19 フィッシング攻撃、正規メールインフラとURL偽装を悪用しセキュリティフィルターを回避 フィッシングの実行者たちは、マルウェアを仕込んだ添付ファイルから、信頼された配信サービス、認証済みドメイン、そして従来型のメール検査を突破するために設計された多段階のURL偽装へと軸足を移しつつあります。 継続的に実施されているVBSpam比較テストでは、公開されている10種類のフルメールセキュリティ製品と1種類のオ
bleepingcomputer.com 2025年8月4日 07:18 攻撃者がリンクラッピングサービスを悪用し、Microsoft 365のログイン情報を窃取 脅威アクターが、著名なテクノロジー企業のリンクラッピングサービスを悪用し、Mic...