金融活動作業部会(FATF)は2026年11月5日に公表した報告書で、世界の詐欺ネットワークが人工知能(AI)、ディープフェイク、暗号資産のインフラを使って詐欺を産業化し、年間で数百億ドル規模の損失を生んでいると警告しました。
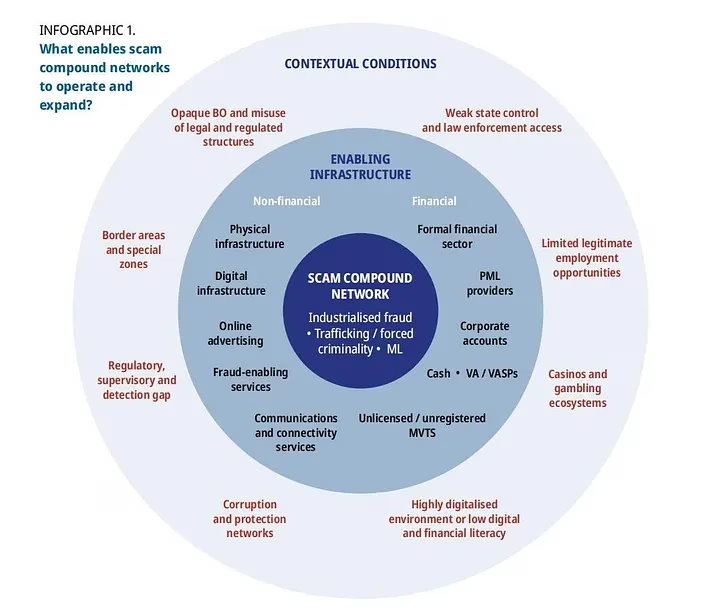
報告書のタイトルは「Combating End-to-End Illicit Financial Flows Linked to Scam Compounds」です。報告書によると、詐欺拠点(スキャム・コンパウンド)の犯罪エコシステムは、要塞化された施設の外にも広がっています。人材募集、通信、決済処理、資金洗浄の各工程に分散した形で運営されているということです。
FATFは、アフリカ、欧州、南北アメリカ、アジアの各地で、詐欺拠点またはそれに関連する活動を確認したと説明しています。
運営側は、大規模言語モデル(LLM)、チャットボット、音声クローン、合成映像を駆使しています。これにより、説得力のある偽の身元を作り、メッセージを現地の言語に合わせ、被害者とのやり取りを自動化しています。
こうした技術は運営コストを下げるだけでなく、なりすまし詐欺や投資詐欺を正規の連絡と見分けにくくしています。
恋愛感情や信頼関係を利用する投資詐欺では、犯人がまず被害者の信頼を築き、そのうえで偽の取引プラットフォームへ誘導します。
偽造された管理画面には架空の利益が表示されます。その後、税金、口座のアップグレード費用、出金手数料などを名目に追加の支払いを要求しますが、資金が引き出せることはありません。
こうした詐欺を支えるインフラには、ソーシャルメディアアカウント、メッセージングサービス、大量のSIMカードを扱う施設、ドメイン、ホスティング、クラウド資源、偽アプリなどが含まれます。
FATFは、正規の技術そのものを疑わしいものとして扱うのではなく、犯罪者がこれらのサービスをどのように悪用しているかを捜査当局が解明する必要があるとしています。
取り締まりの強化により、拠点の展開方法も変化しています。FATFは、賃貸アパート、カジノ、カフェ、走行中の車両などを使う、小規模で移動型の運営を確認しました。特定の拠点への強制捜索を軸にした摘発戦略は、これによって難しくなっています。
FATFは分析の枠組みとして、7つの段階を示しています。拠点の立ち上げ、人材と被害者の獲得、詐欺の実行、支払いの回収、収益の分散(レイヤリング)、現金化、利益の再投資です。ネットワークによっては段階を飛ばしたり、資金をこれらの段階の間で繰り返し循環させたりします。
被害者からの送金は、銀行口座、マネーミュール、電子ウォレット、非公式の送金サービス、暗号資産などを経由して移動します。
ステーブルコイン、ピアツーピア取引、オフショア取引所、クロスチェーンサービスを使うと、その後の資金移動の追跡は困難になります。さらに地下銀行を使えば、国境を越えた直接の送金なしに決済を完了できます。
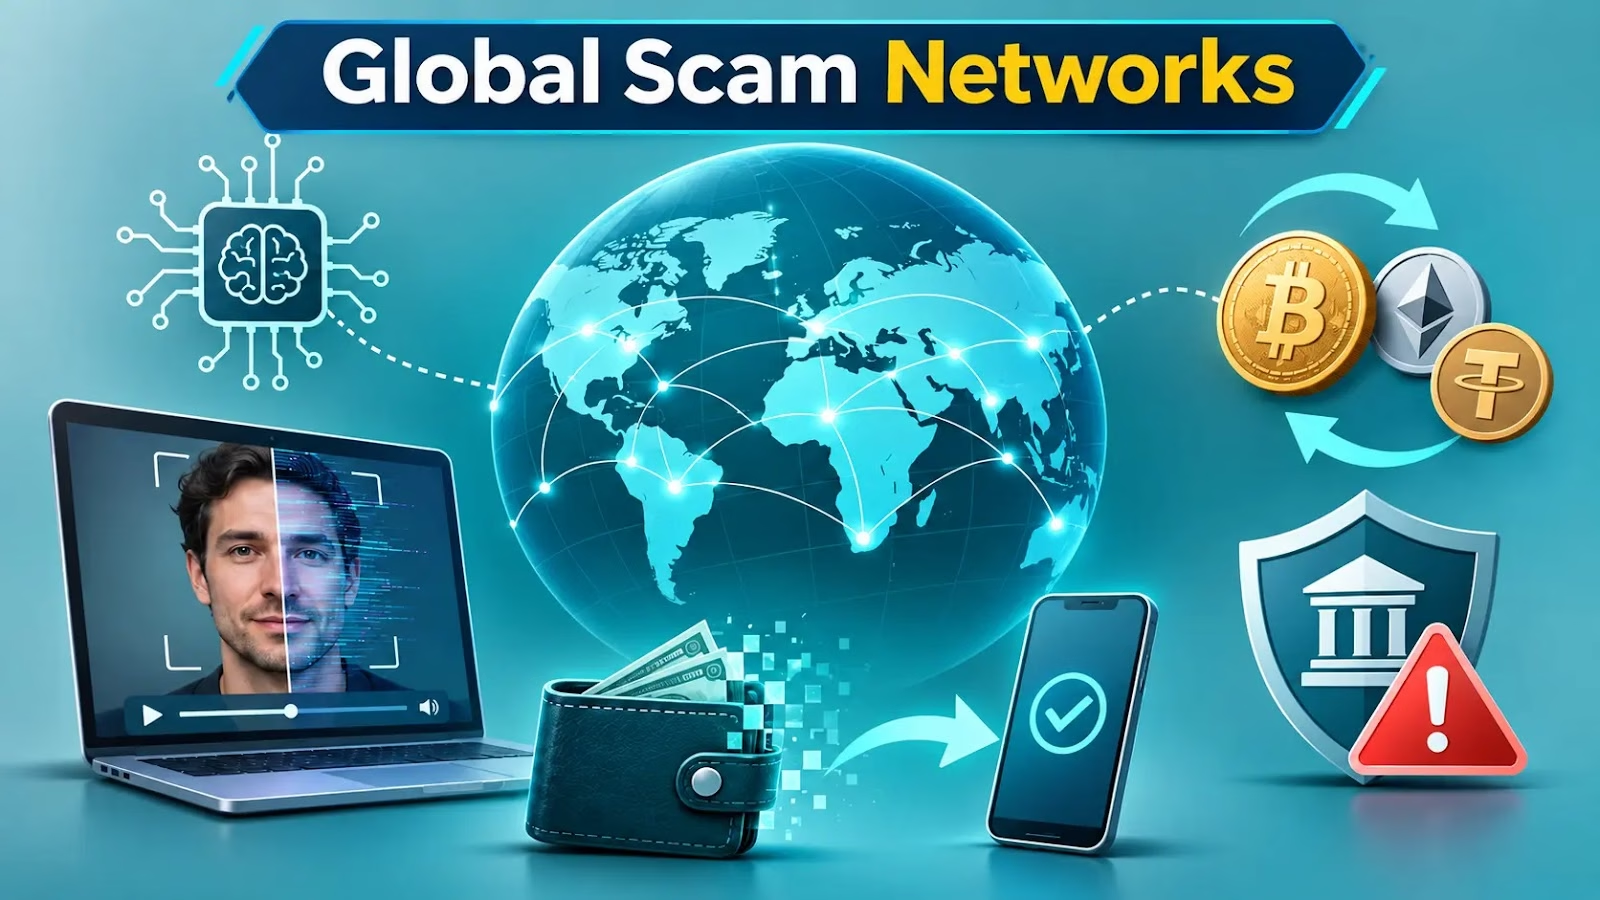
世界に広がる詐欺ネットワーク
したがって暗号資産は、より広範な資金洗浄の仕組みを構成する要素の一つであり、唯一の手段ではありません。
複数段階のタスクを自律的に計画・実行する「エージェント型AI」のリスクについて、報告書は将来を見据えた表現にとどめ、引き続き監視するよう提言しています。
FATFはさらに、詐欺拠点の内部で営業する両替所の存在や、被害者からの流入額が1億ドルを超える特定のウォレット群をブロックチェーン調査で突き止めた事例も取り上げています。
防御側にとって、スピードは決定的な不利になります。即時決済サービスを使えば、詐欺の収益はわずか2分で被害者の口座から移動できます。金融機関には、詐欺を見抜き、対応を調整し、回収可能な資産を保全する時間がほとんど残りません。
FATFが併せて示した6つの原則は、次の取り組みを求めています。犯罪エコシステム全体を標的にすること、資金の流れを端から端まで断つこと、情報ネットワークを連携させること、国境を越えた対応を加速すること、被害者を保護すること、そして単発の摘発ではなく持続的な効果を測定することです。
FATFは、検知または通報から最初の24〜72時間が、資金の凍結と資産回収にとって極めて重要だと指摘しています。
効果的に対応するには、銀行、暗号資産事業者、通信事業者、テクノロジー企業、捜査機関の間で、あらかじめ連絡先を決めておくことが必要です。あわせて、合法的な情報共有の仕組みも欠かせません。
上流の対策では、悪質な広告、人材募集の動き、不審なドメイン、電話番号に関する指標を結び付け、被害者が支払う前に介入する必要があります。
下流の捜査では、電子的な証拠を保全しながら、資金の管理者、共有アカウント、実質的支配者、最終的な資産を追跡しなければなりません。
FATFは、米国による作戦の事例を紹介しています。この作戦ではソーシャルメディアとメールのアカウント約140万件を停止し、380万ドルを超える暗号資産の自主的な凍結にもつながりました。
また、インドネシアの詐欺対策センターは、2024年11月から2026年5月までに51万5,000件を超えるアカウントをブロックし、約1,090万ドルを被害者に返還しました。
被害者保護の対象には、詐欺で金銭を奪われた個人だけでなく、人身取引の末に犯罪行為を強いられた労働者も含める必要があります。
持続的な成果とは、損失を減らし、共有される犯罪の基盤機能を止めることです。単に、運営の場がプラットフォームや法域をまたいで代替インフラへ移るだけでは、成功とはいえません。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANY.RUNのサンドボックスをSOCに導入。
Cybersecuritytraining courses
翻訳元: https://gbhackers.com/global-scam-networks/