新たな調査によると、カザフスタンとの関連が疑われるハッカーが人工知能(AI)エージェントを活用し、中央アジア諸国の政府へのスパイ活動、機密文書の窃取、重要インフラのネットワークへの侵入を行っていたことが分かりました。
シンガポールに拠点を置くサイバーセキュリティ企業CloudSEKは、Silent Lynxの公開状態になっていたサーバーを発見し、この作戦を突き止めました。Silent Lynxは、キルギス、トルクメニスタン、タジキスタン、アルメニア、ベラルーシ、ロシアを狙ったスパイ活動への関与がこれまでにも指摘されているハッキンググループです。
サーバーには十数ギガバイトを超えるデータが保存されていました。盗まれた政府文書やハッキングツールに加え、攻撃者がAIエージェントを使って作戦の一部を自動化していた様子を示す記録も含まれていました。
水曜日に公開されたレポートによると、攻撃者はオープンソースのAIエージェント「Hermes」を利用していました。Hermesは攻撃的なサイバーセキュリティの専門家として振る舞うよう設定されており、主に中国企業DeepSeekが開発したAIモデルを使っていました。従来のチャットボットと異なり、AIエージェントはコマンドの実行やソフトウェアの操作など、ユーザーに代わってタスクを遂行できます。
研究者らによると、このエージェントは偵察やデータ収集のほか、侵害したシステムから活動の痕跡を消去する作業を支援していました。さらに、破壊的となり得る一部のコマンドについては、追加の承認なしに実行されるよう設定されていました。
攻撃者はロシア語でエージェントとやり取りしており、Telegramボットと接続していました。これにより、スマートフォンから遠隔で指示を出せる状態でした。
政府ネットワークが侵害される
このグループによる最も重大な侵入の一つは、タジキスタンを狙ったものでした。ハッカーらは、少なくとも8月中旬から10月初旬にかけて、同国の国有鉄道ネットワークに広範にアクセスし続けていました。
ネットワークに侵入した攻撃者は、複数のサーバーへのアクセスを獲得し、ログイン認証情報を含むデータベースを抜き出したほか、内部文書や業務報告書を盗み出しました。
ハッカーらはさらに、はるかに広範な政府情報にもアクセスしていました。鉄道職員1人の認証情報を使い、各省庁や政府機関が公式文書のやり取りに使うタジキスタンの国家電子文書管理プラットフォームにログインしたのです。
グループは大量のファイルをダウンロードする自動化ツールを開発しており、その中には、2026年にタジキスタン国防省へ送られた、あるいは同省が処理した数千件の文書も含まれていました。
盗まれた資料には、国家警備隊、国家安全保障委員会、国家投資委員会に関する通信文のほか、100を超える政府機関とその職員に関する情報も含まれていました。
CloudSEKはまた、ウズベキスタンの「Smart Forestry」構想を支えるサーバーをこのグループが侵害していた証拠も確認しました。同構想は、森林資源の監視・管理に使われる政府のプラットフォームです。
このほか、公開状態にあったサーバーには、トルクメニスタンの公式文書に偽装した悪意あるファイルも含まれていました。鉄道の乗車券や地方政府の報告書を装ったものです。これらのファイルは10月に作成・テストされており、グループが別のフィッシングキャンペーンを準備していたことがうかがえます。トルクメニスタンへの攻撃が成功したかどうかは、研究者らも確認できていません。
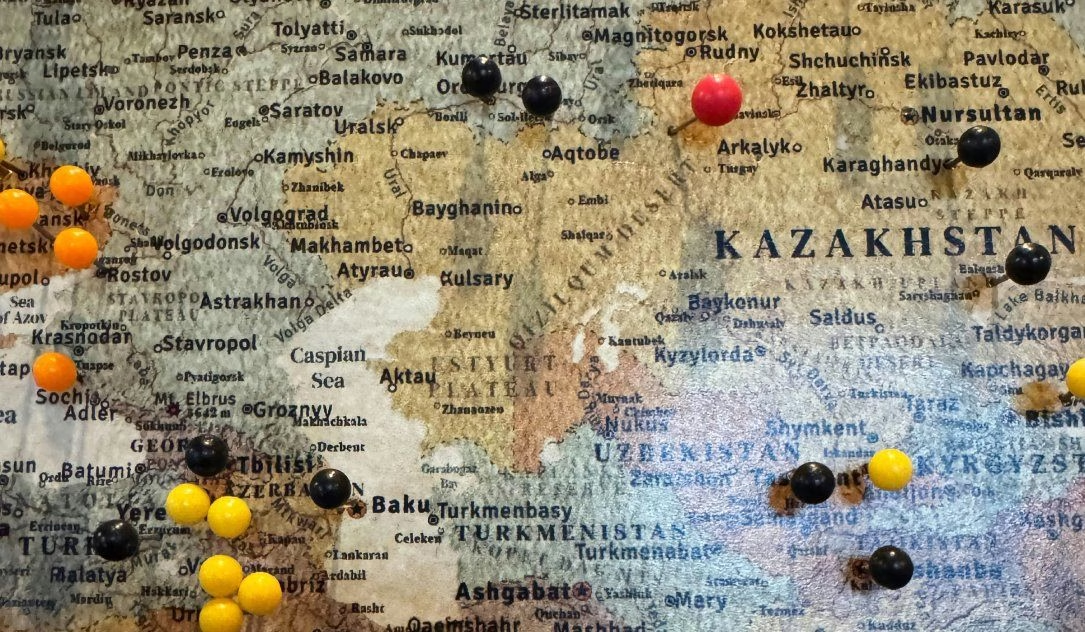
CloudSEKは、Silent Lynxがカザフスタンと関係しているとの見方を、中程度の確度で示しています。根拠として、ロシア語でのやり取りと、同国の家庭向けインターネットプロバイダーから行われたテスト接続を挙げています。
こうした調査結果は、このグループがカザフスタンを拠点にしている可能性が高いとする、サイバーセキュリティ研究者らによる過去の分析を裏付けるものです。ただし、カザフスタン政府との関係を示すものではありません。
Silent Lynxは「Cavalry Werewolf」や「YoroTrooper」の名でも追跡されており、少なくとも2022年から活動しています。これまで、中央アジア、ロシア、欧州の政府機関、外交関連組織、その他の機関を標的にしてきました。
2025年10月には、キルギス政府の通信を装ったフィッシングメールを使い、ロシアの政府機関や産業企業に対する数カ月にわたるサイバースパイ活動を開始しました。
翻訳元: https://therecord.media/kazakhstan-hackers-central-asia