
カザフスタン関連の疑いがあるハッカー集団、旧ソ連諸国の政府機関を標的に
カザフスタンとのつながりが疑われるサイバー諜報グループが、中央アジアをはじめとする旧ソ連諸国の政府機関を標的に、外交問題や経済政策、戦略資源に関する情報を狙っていたことが、新たな調査で明らかになりました。 このハッカー集団は、Cisco Talosでは「UAT-6275」、Recorded FutureのInsik
カザフスタンとのつながりが疑われるサイバー諜報グループが、中央アジアをはじめとする旧ソ連諸国の政府機関を標的に、外交問題や経済政策、戦略資源に関する情報を狙っていたことが、新たな調査で明らかになりました。 このハッカー集団は、Cisco Talosでは「UAT-6275」、Recorded FutureのInsik
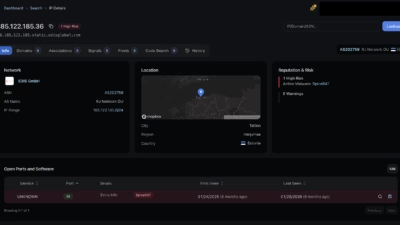
SpiceRATのコマンド&コントロール(C2)インフラのより広範なクラスターが、中央アジア一帯の政府機関、通信事業者、エネルギー関連企業を狙うSilkParasiteサイバースパイ活動と結び付けられました。 今回のインフラ調査結果により、中国系とみられるクラスターに以前から関連付けられていたサーバー群を取り巻く活動
研究者らは、中央アジア各国の政府機関やエネルギー、通信事業者を標的とするSpiceRATの活動と結びつく、より広範なC2(コマンド&コントロール)インフラのクラスターを発見しました。 研究者Guy Yasur氏との共同調査では、2025年末から2026年8月にかけて稼働していたサーバー群が追跡されています。 今回発見
サイバー犯罪者たちが、ウズベキスタン、ベラルーシ、タジキスタンの人々を標的に、現金給付や不労所得をうたう虚偽の勧誘を行う偽の政府・ニュースサイトを数百件作成していたことが分かりました。 サイバーセキュリティ企業F6の研究者らは、この攻撃キャンペーンに関連する不正ドメインを360件以上特定しました。これらのサイトは被
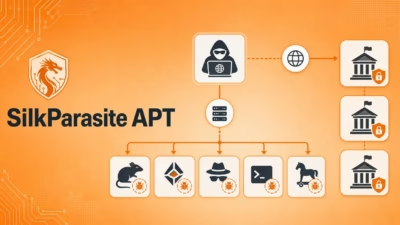
研究者らは、被害者の選定傾向、共有されるマルウェアツール、インフラの関連性、そして中国系のサイバースパイ活動に一般的に見られる手口などを根拠に、この活動を中程度の確度で「中国と関連(China-nexus)」があると評価しています。 残る2つのマルウェアファミリーはSpiceRATとBloodAlchemyで、後者は
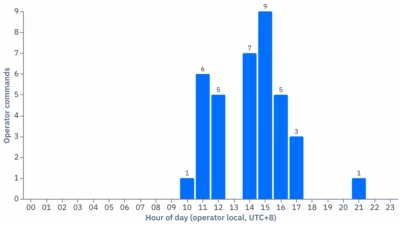
SilkParasiteは、中央アジア各国の政府機関を標的としてきた長期にわたるサイバースパイ活動で、規模はコンパクトながら極めて高度に洗練されたリモートアクセス型トロイの木馬(RAT)群を武器としています。 中国と関連性があるとして中程度の確度で評価されているこのキャンペーンは、Google Driveをコマンド&
脅威研究者らが、中央アジア各国の政府機関を狙った攻撃で、これまで確認されていなかった5種類のマルウェアが使用されていることを発見しました。 「SilkParasite」と呼ばれるこのスパイ活動は、中国を拠点とする軍事レベルのハッカーによって展開されたとされ、開発過程の随所で人工知能が活用されていたとみられます。
ある中国系のサイバースパイ活動が、中央アジア各国の政府組織を積極的に標的にしていることが分かりました。攻撃者は7種類のマルウェアファミリーから成る、大半が未確認だったリモートアクセス型トロイの木馬(RAT)群を用いて、選定した被害者に対する長期的なアクセスを確立・維持しています。Bitdefender Labsの研究者
システムドライブのシリアル番号やコンピュータ名が、いつの間にか不可欠な鍵として機能するようになっていました。それがなければ、この悪意あるプログラムはペイロードを復号することすらできません。Kasperskyの研究者は最近、これまで文書化されていなかった2つの高度にモジュール化されたプログラム「Oc

セキュリティ研究者が、マルウェアフレームワーク「OctLurk」と、カザフスタンの重要インフラを標的とする別のキャンペーンとの間にインフラ上のつながりを発見しました。 この重複は、TrustFallに関連付けられていたコマンド&コントロール(C2)サーバーに関わるものです。TrustFallはLinuxを標的とする遠
すべての記事を読み込みました