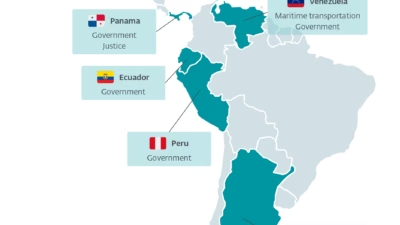
SpiceRATのコマンド&コントロール(C2)インフラのより広範なクラスターが、中央アジア一帯の政府機関、通信事業者、エネルギー関連企業を狙うSilkParasiteサイバースパイ活動と結び付けられました。
今回のインフラ調査結果により、中国系とみられるクラスターに以前から関連付けられていたサーバー群を取り巻く活動範囲がさらに広がったことが判明しましたが、なりすまされた組織のいずれかが実際に侵害されたことを示すものではありません。
Cisco Talosが2024年に実施したSpiceRATの分析から導き出された検知ロジックにより、2025年後半には関連システムが初めて検出されており、2026年3月中旬には5台の稼働中サーバーからなる連携グループが浮上しました。
Ciscoは以前、SpiceRATをSneakyChef活動クラスターと関連付けていました。このクラスターは、LNKファイルやHTAファイルを起点とする多段階の感染チェーンを用いて、EMEAおよびアジア地域の政府機関を標的にしていました。
今回の分析では、マルウェアの配布経路や被害者側のテレメトリ、初期侵入手口ではなく、インターネットに公開されたインフラそのものに焦点が当てられています。
アンチマルウェアソフトウェア
調査では、ホスト名の使い回し、TLS証明書、そして同一のクローンWebページといった、複数サーバーに共通する運用上の特徴が特定されています。
こうした痕跡は、単に共通のマルウェアファミリーが存在するというだけの根拠よりも、クラスター化の裏付けとしてはるかに強力です。特にホスティングプロバイダーや自律システム(AS)、リセラーブランドが異なる場合はなおさらです。
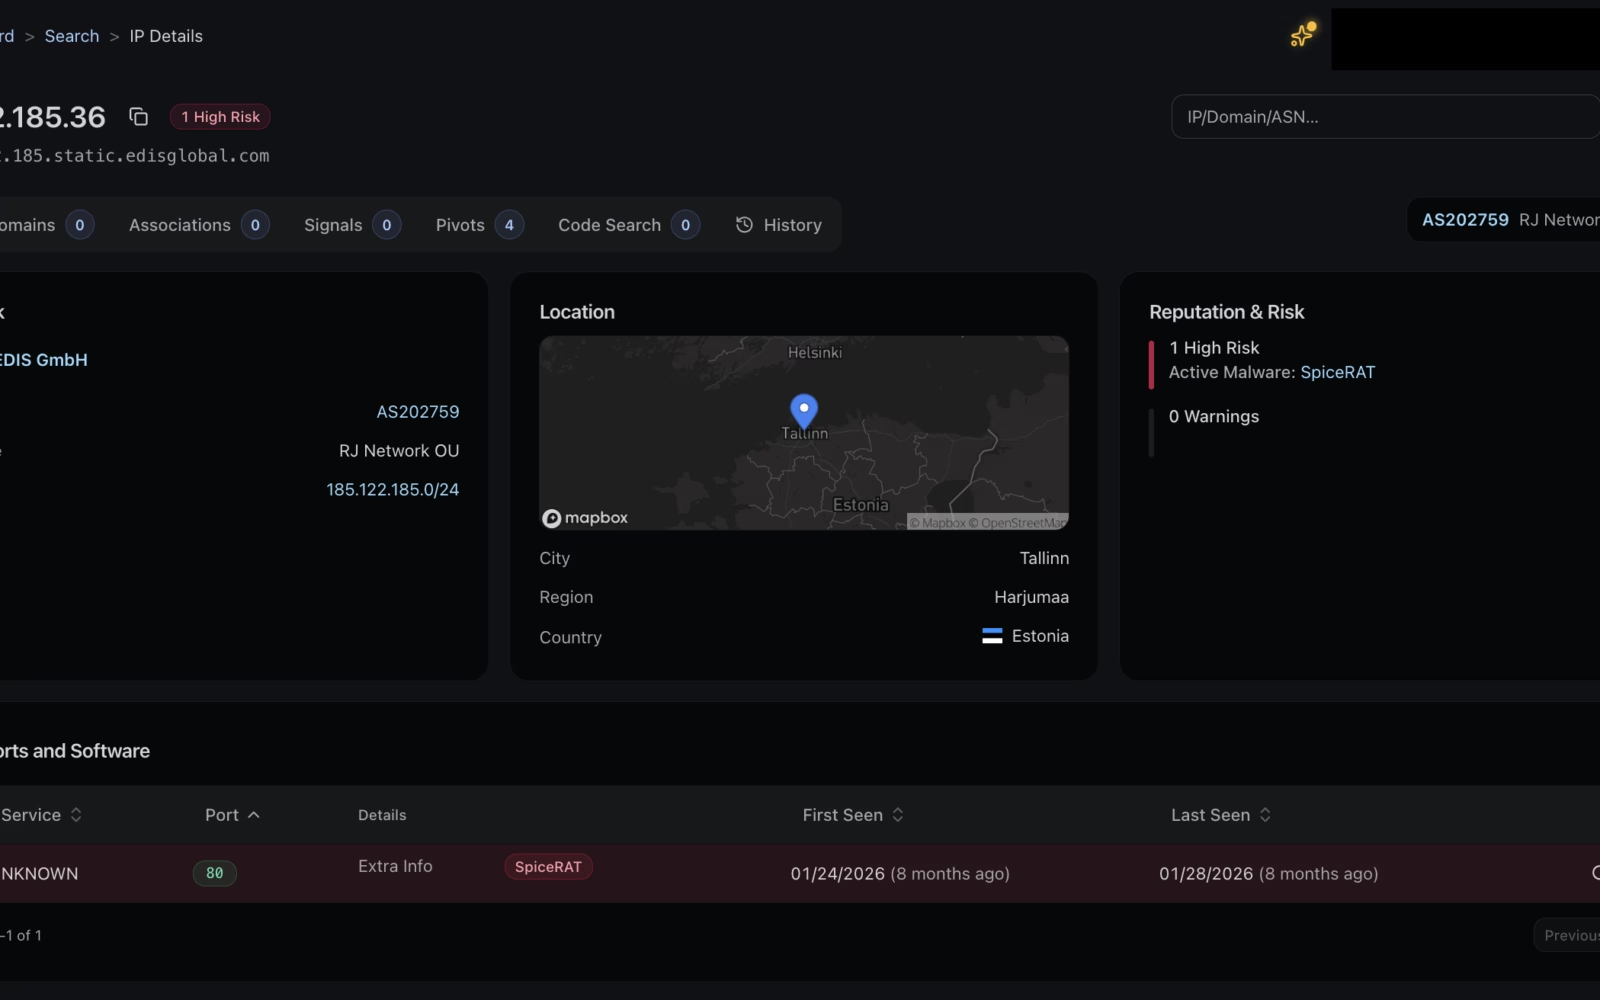
注目すべき手がかりの一つがns2.asiainfo.it[.]comで、2026年初頭にはエストニアやブルガリアなどにあるSpiceRATサーバーへと名前解決されていました。
もう一つのホスト名manager.skycom[.]supportは、Bitdefenderが示したSilkParasiteの侵害指標(IoC)にも登場しており、2026年1月に検出された未報告のサーバー群にも名前解決されていました。
Bitdefenderが8月19日に公表したSilkParasiteに関するレポートでは、SpiceRAT、NodeEdgeRAT、NomadRAT、BloodAlchemyを含む7つのRAT(リモートアクセス型トロイの木馬)ファミリーが確認されており、そのうち5つは新たに命名されたマルウェアファミリーでした。
同レポートは、このキャンペーンを中国系のものと中程度の確信度で評価していますが、特定の既知の攻撃グループへの帰属は行っていません。
今回のインフラクラスターでは、RTXコーポレーションのWebサイトを静的に複製したものが、デフォルトのWebコンテンツとして使い回されていることも判明しています。
この複製ページのSHA-256ハッシュ値でHuntSQL検索を行ったところ、該当するIPアドレスはわずか13件のみで、いずれも今回調査したクラスターにのみ関連付けられているものでした。
Guy Yasur氏と共同で実施されたこの調査では、2025年後半から2026年8月にかけて、限られた数の欧州ホスティングネットワーク上で稼働していたSpiceRATサーバーが追跡されました。
同じホスト名は、BitDefenderのIoCリストには含まれていない2台のサーバー、194.68.225[.]168と194.14.217[.]119にも名前解決されており、いずれも2026年1月下旬に検出され、ポート80と443が公開されていました。
複製サイトはHTTP経由で提供されていた一方、SpiceRATのコマンドチャネルは別途HTTPS経由で稼働していました。
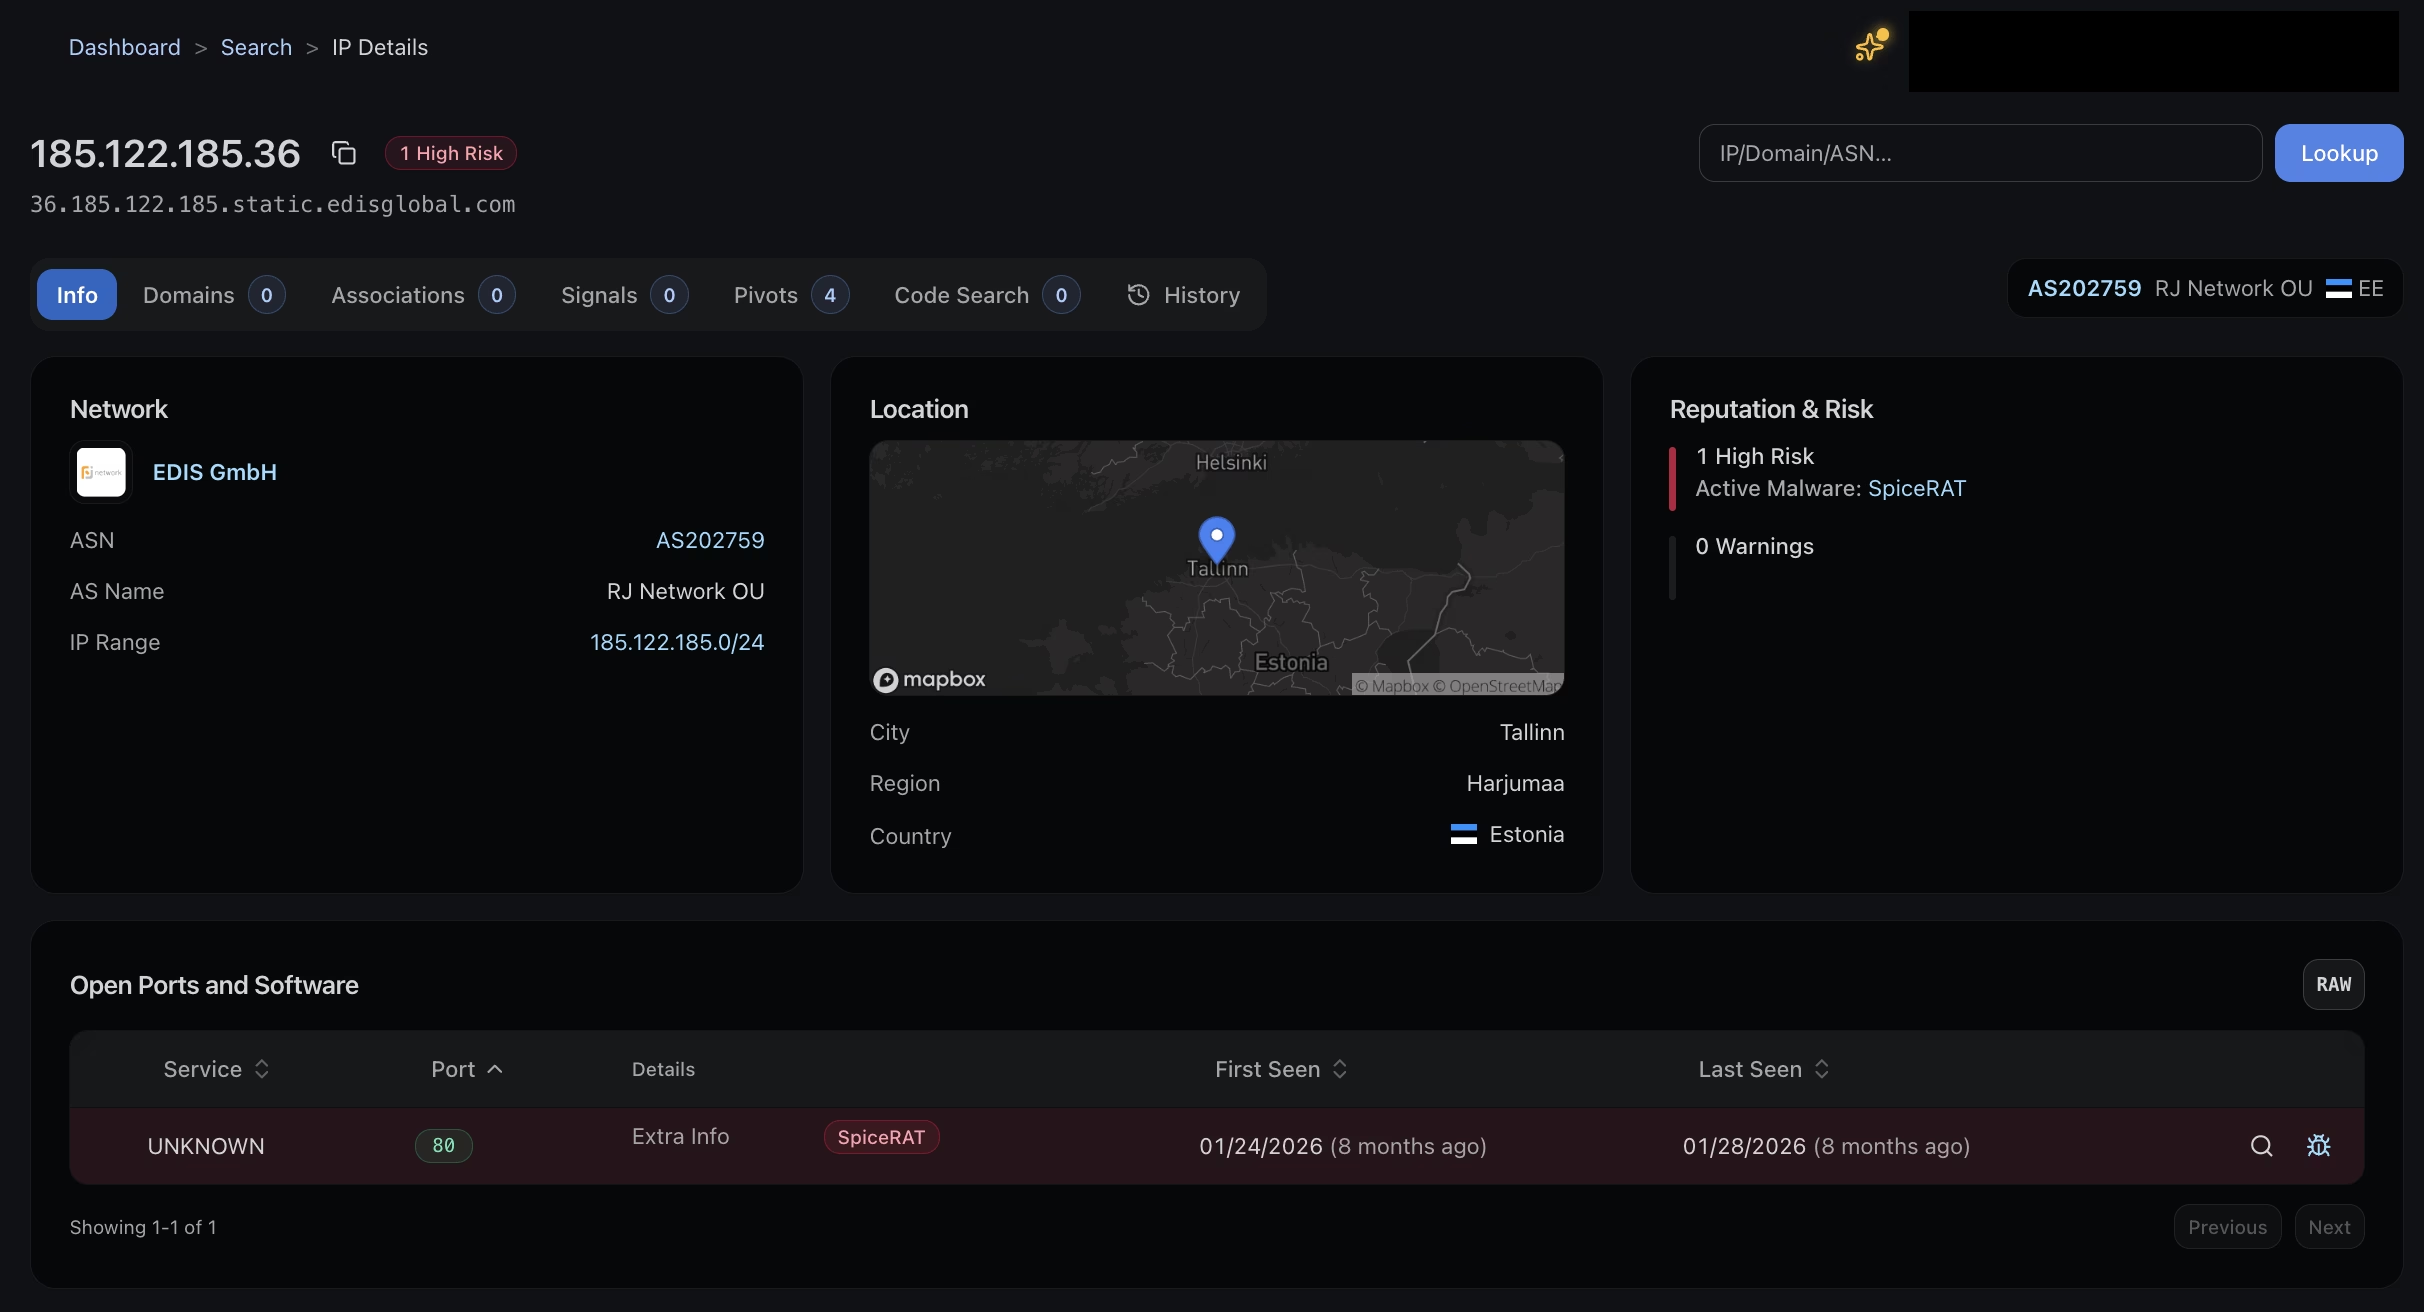
研究者らは、このRTXページ上に認証情報を収集するフォームやペイロード配布用のコンポーネント、悪意のあるJavaScriptを一切発見できませんでした。このことから、同ページは攻撃用ページではなく、静的なおとりとして機能していたとの見方が裏付けられています。
SpiceRATのインフラ
13台のホストのうち3台は、Bitdefenderによって以前からSpiceRATのC2サーバーとして特定されていたものであり、さらに2台がHunt.ioのSpiceRAT検知シグネチャに合致しました。
残りのサーバー群についても、まったく同じWebページと、繰り返し確認されたnginxのバージョンが共有されていたことから、公表済みの侵害指標にとどまらず、インフラの実際の広がりはさらに大きい可能性が高いことがわかります。
この種の使い回し可能なWebアーティファクトは、防御側にとって運用上非常に価値があります。なぜなら、ドメインやプロバイダー、IPアドレスがローテーションされていても、バイト単位で一致するページハッシュによって関連システムを暴き出せるからです。
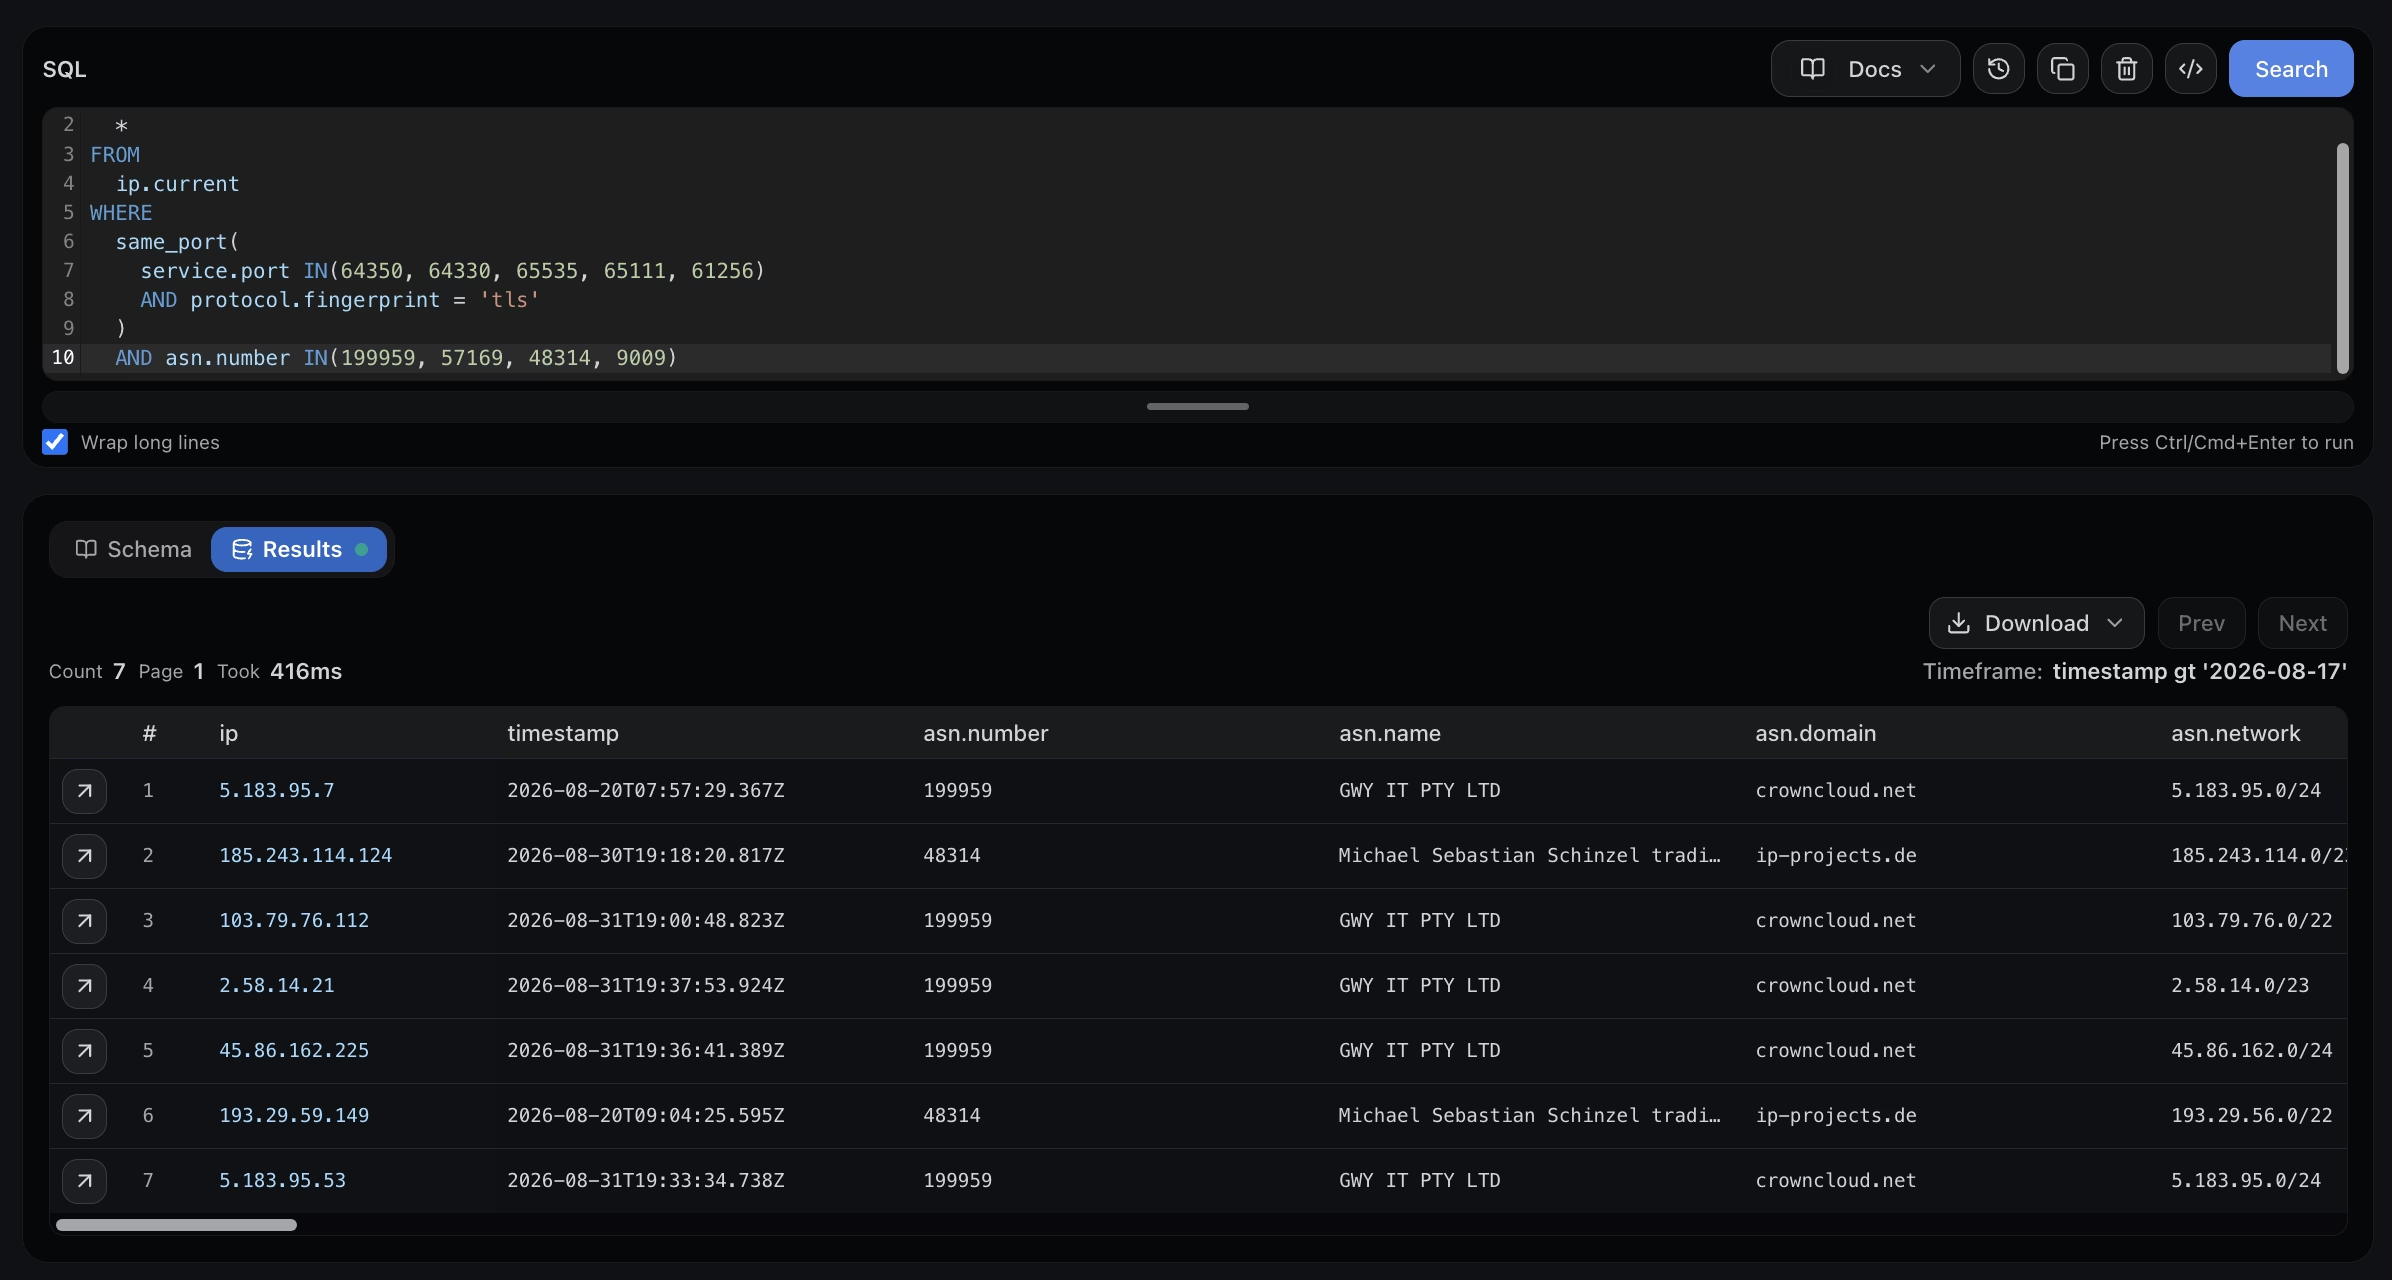
このクラスター内の複数のホストでは、64350、64330、65535、65111といった異常に高い番号のポートでリモートデスクトップが公開されていました。クラスターの主要なASを対象にこれらのポートを調査したところ、さらに別のインフラが浮かび上がりました。
TLS証明書の使い回しからも、もう一つの重要な関連性が見つかっています。複数のホストが、ウズベキスタンの国営鉄道当局になりすました攻撃者支配下のドメインazure.uzrailwaystax[.]com用の証明書を提示していたのです。
同じ証明書は、SpiceRATと独立して関連付けられていたホストを含む8台のサーバーにわたって確認されました。
この証明書はTLC DV TLS CAによって発行されたもので、発行元はTL Certification Centerであり、その連絡先インフラはCAICTドメイン配下に登録されています。CAICTは中国工業情報化部の傘下組織です。
証明書の発行元だけを根拠に攻撃者の帰属を断定することはできませんが、地域を絞った標的選定パターンやサーバー間で共有される痕跡と併せて見ると、調査上関連性のある重要な情報だといえます。
ドメイン登録情報のレベルでの手がかりからも、このインフラがNodeEdgeRATおよびNomadRATと結び付いていることがさらに裏付けられました。hoster-kg[.]comに関連する姉妹ドメインは、BitdefenderによってNodeEdgeRATのインフラとして挙げられており、一方kg.tdtu[.]orgはNomadRATのC2として示された指標と親ドメインを共有していました。
こうした重複からは、単一の攻撃者が複数のツールを展開している可能性、あるいは緊密に連携する攻撃者間でインフラが共有されている可能性のいずれかが考えられます。
これまでに確認されたドメインは、テュルクメンガス、ガルキヌィシュガス田、トジクテレコム、トルクメニスタン外務省、ウズベキスタンの行政機関、キルギスの政府関連組織など、複数の組織になりすましていました。
関連するサブドメインのパッシブDNS履歴は2022年半ばまでさかのぼることができ、このインフラエコシステムの一部は少なくとも4年間存在していた可能性を示しています。
ここに名前が挙がった組織は、あくまで見かけ上のなりすまし対象として扱う必要があります。これらのドメインや証明書は攻撃者が支配しているものであり、それらが登場したからといって当該組織が侵害されたことを意味するわけではありません。
連絡先情報が判明していた対象への通知についても、それが受信者側による確認や検証を経たことを示すものではありません。
中央アジアの政府機関、エネルギー、通信の各分野で防御を担う担当者にとって、検知の手がかりとして重要になるのは、証明書のフィンガープリント、繰り返し確認されるデフォルトページのハッシュ値、政府機関を装った不審なタイポスクワッティング、使い回されている親ドメイン、そして高番号ポートでの不審なRDP-over-TLS公開です。
今回のインフラに関する証拠は、SilkParasiteが地域的に戦略上重要な機関を狙う、持続的かつモジュール型のスパイ活動であるとするBitdefenderの結論をさらに裏付けるものとなっています。
侵害指標(IoC)
| IP | ホスト名 | ポート | AS名 | リセラー | 国 | 初回確認日 |
|---|---|---|---|---|---|---|
| 46.30.191[.]230 | – | 80, 443 | GWY IT PTY LTD | CrownCloud | NL | 2026-02-09 |
| 188.190.29[.]126 | ns2.asiainfo.it[.]com | 80 | EDIS GmbH | – | BG | 2026-02-26 |
| 193.29.59[.]159 | – | 80, 443 | IP-Project | CrownCloud | DE | 2026-03-02 |
| 31.58.220[.]250 | – | 443 | AS56971 Cloud | CloudBackbone | NL | 2026-03-04 |
注: IPアドレスおよびドメインは、意図せぬ名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(例: [.])にしています。再有効化する際は、MISP、VirusTotal、あるいは自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
SOCのアラート調査時間を1件あたり21分短縮。IOCコンテキストを即座に得て、SOCの即応力を強化しましょう: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/spicerat-infrastructure/