ある匿名のハッキング集団が、ロシアが新たな議会の投票を開始するわずか数日前に、同国の選挙インフラに関連するコンピューターシステムへの侵入に成功したと主張しました。
「CikLeak」を名乗るこの集団は、ロシア中央選挙管理委員会と、国が運営する選挙管理プラットフォーム「Vybory」の開発に関わる企業のシステムにアクセスしたと述べています。
ハッカーらは、同委員会とその請負業者(ロシアの通信大手ロステレコムを含む)から、内部文書、サーバー構成情報、パスワード、従業員間のやり取りを窃取したと主張しています。
ハッカーらはこの窃取した資料を、ロシアの独立系調査報道メディアであるImportant Storiesに提供しました。同メディアは文書の真正性を確認したとしています。ただし、ハッカーらが選挙インフラにどの程度まで深く侵入したのか、あるいは投票や集計に直接関わるシステムへのアクセスに成功したのかどうかは、依然として不明です。
「我々はロシア中央選挙管理委員会のインフラに侵入し、機密文書と開発者間の内部チャットをダウンロードした」と、同集団は自らのウェブサイト上で主張しています。
CikLeakは、投票を妨害したり選挙管理委員会の業務を妨げたりする意図はないとしています。その代わり、同集団の目的はロシアの選挙制度が内部でどのように機能しているか、そして当局が選挙結果を操作しうると同集団が指摘する隙を明らかにすることだと説明しました。
ハッカーらはまた、侵害したとされるシステムを示す画面キャプチャも公開し、ロシア国民に対し選挙最終日に現地で投票するよう呼びかけています。そうすることで不正操作がより困難になるというのが、その主張の根拠です。
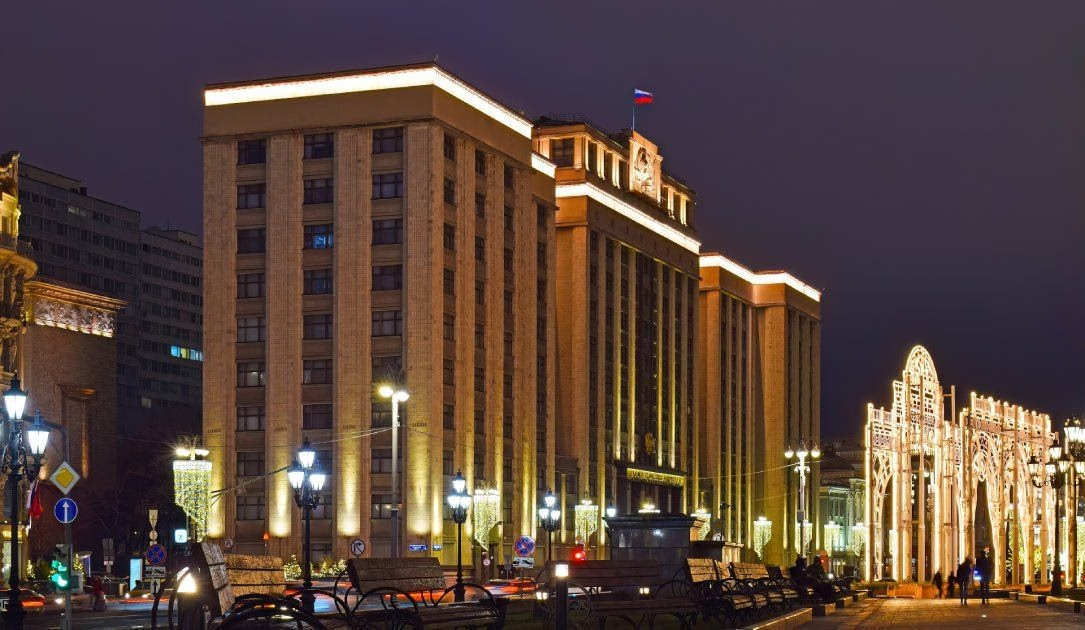
ロシアは金曜日から3日間にわたり、下院(国家会議、定数450議席全て)の選挙を実施します。ロシアが2022年2月にウクライナへの全面侵攻を開始して以来、下院にとっては初めての選挙となります。
今回の投票はまた、「Vybory 2.0」プラットフォームを使用する初の連邦選挙にもなります。同システムの利用は今年から始まり、1990年代後半から使われてきた旧バージョンに取って代わりました。
ロシア中央選挙管理委員会(CEC)は、投票日が近づくにつれてサイバー脅威が高まっていると警告していました。
CikLeakが侵害を主張する前日、ロシアの選挙当局はVyboryポータル、リモート電子投票システム、監視カメラインフラのセキュリティ評価を実施しました。この評価では、特に映像フィードの途切れない伝送という点で、監視カメラシステムが「脆弱な部分」であると指摘されました。
CEC委員長のエラ・パムフィロワ氏は、投票を前に選挙システムおよび関連インフラを狙う攻撃の件数が増加していると述べました。
「我々は何年もこの問題に対処してきたが、現在起きている事態は、様々な攻撃の激しさ、量、速度という点でこれまでとは比較にならないほどだ」とパムフィロワ氏は述べています。
この発言は、8月に選挙システムがサイバー攻撃から完全に保護されているとの保証が示された後になされたものです。パムフィロワ氏は、有権者資格に関する情報は年2回オンラインで更新され、アクセスが制限された閉鎖系システムに保管されていると述べていました。
ロシアの選挙インフラは、過去の選挙でも標的にされてきました。
2024年3月の大統領選挙の際には、ハッカーらが分散型サービス拒否(DDoS)攻撃を仕掛けたほか、ロシアの公式サービスを装ったフィッシングサイトや偽のTelegramチャンネルを開設していました。
ロステレコムは当時、選挙インフラを狙った攻撃の大半がウクライナ、西欧、北米を発信源としており、同社が「プロフェッショナルなハッキング集団」と表現する組織が関与していたと述べています。
ハッカーらはまた、ウラジーミル・プーチン大統領が率いる政党「統一ロシア」のオンラインサービスや、ロシア国内の複数の地域における行政サービスも標的にしていました。
ウクライナの軍事情報機関であるHUR(国防省情報総局)は、後になって統一ロシアおよびロシアの電子投票システムへの攻撃への関与を認めています。
翻訳元: https://therecord.media/russia-election-hackers-breach