イランとの戦争が近く終結するとは考えにくい状況です。紛争解決に向けた取り組みが続く一方で、イランは依然として予測不可能な存在であり、ホルムズ海峡での行動を通じて海運やエネルギー市場を混乱させる能力を保持し続けています。
では、この紛争が長期化した場合、米国内のサイバーセキュリティにとって何を意味するのでしょうか。米国の関係機関は、イランによる持続的なサイバー作戦に備え、今すぐ防御的なウォーゲームを実施する必要があります。
筆者はキャリアの一部を海軍情報部で過ごし、遠征作戦や特殊戦作戦を支援してきました。この経験から、個々の攻撃だけでなく、それらが仕える、より大きな目的に目を向ける習慣が身につきました。イランが狙う目的は比較的単純です。重要インフラや企業、公共サービスに十分な痛みを与えてワシントンへの圧力を強める一方で、米国が軍事作戦を維持するために依存する産業システムや民間システムを混乱させることです。
イランは中国やロシアのような最高位のサイバー大国ではありませんが、そうである必要はありません。筆者らは最近、5つのイラン系脅威グループが用いた130件の攻撃手法を文書化してマッピングしました。彼らの手口の多くは、高度な能力ではなく、よく知られた反復可能な技術に依存しています。成功のために並外れた能力は不要で、十分な混乱と不確実性、そして遅延を生み出す能力さえあれば足りるのです。
米国最大の脆弱性は、単一のネットワークや重要インフラの一部分にあるのではなく、それらをつなぐ「連結部分」にあるのかもしれません。
重要インフラ:「規模」への備えを、破局だけでなく
米国民が重要インフラへのサイバー攻撃を想像するとき、たいてい大規模な停電や水道への毒物混入、あるいはその他のデジタル版真珠湾攻撃といった破局的な事態を思い浮かべます。
しかし紛争が長期化した場合、より現実的な可能性は、多数の標的にわたって持続的な攻撃が続くことです。小規模な水道システム、製造業者、輸送事業者、エネルギーインフラ、地方自治体はいずれも攻撃対象になり得ます。最近発生した、12州にまたがる主に小規模な水道事業者への一連の攻撃はその典型例であり、英国の小規模発電所で発生した4日間にわたる停止も同様です。
攻撃者はこうしたシステムを破壊する必要すらありません。産業システムを操作したり、業務を中断させたり、運用担当者に機器が今も信頼できるかどうかの判断を迫ったりする侵入であれば、それだけで貴重な時間とリソースが消費されます。これが数十の組織にわたって積み重なれば、連邦、州、地方、そして民間セクターの対応能力は限界まで引き伸ばされることになります。
国全体の対応能力にかかる累積的な負担のほうが、個々の攻撃そのものよりも重要になり得ます。イラン系のハッキンググループがサイバー防御担当者による調査・修復のペースを上回る速さで問題を生み出し続けられるのであれば、イランは世界最高水準のサイバー戦力を必要としません。
防衛関連企業は破壊的攻撃への備えを
防衛関連企業は長らく、軍事機密を狙うスパイ活動の脅威にさらされてきました。その脅威は依然として存在しますが、今回の戦争はイランの動機とリスク計算を大きく変えました。
防衛産業基盤(DIB)から情報を盗み出すために使われるのと同じアクセス経路は、データを破壊し業務を妨害するためにも使えます。ワイパーやランサムウェアなどの破壊的なマルウェアは、エンジニアリングファイルを破壊したり、生産システムを無効化したり、製造業者をオフラインに追い込んだりする可能性があり、それは軍が装備や物資を補充する能力に直接影響します。
攻撃者は生産を止めなくても、それを妨害できます。校正設定が改ざんされたり、試験結果が書き換えられたり、エンジニアリングデータに不正な変更が加えられたりした場合を考えてみてください。製造環境に敵対者が持続的にアクセスしていたことが判明すれば、次のような難しい問いが生じます。どのファイルが触られたのか。どの設計図がいまだに信頼できるのか。それらの設計図から製造された部品はどれなのか。
こうしたインシデントはたちまち生産上の問題へと発展します。部品は隔離され、エンジニアリングデータは再検証され、製品は再試験を受けなければならなくなるからです。
NIST SP 800-171とCMMCは不可欠なセキュリティ基準を提供しており、それだけに現在CMMCの導入が一時停止されている状況は特に懸念されます。しかし防衛関連企業は、破壊的な攻撃を受けながらも業務を継続できる態勢を整え、自社のシステムやデータ、製品が今も信頼できることを証明できるようにしておく必要もあります。この備えはサプライチェーンの下流にまで及ぶ必要があります。防御が堅固な大手企業よりも、小規模な製造業者やソフトウェアベンダー、マネージドサービスプロバイダーのほうが、より大きな脆弱性を抱えている場合があるからです。
軍の攻撃対象領域は国防総省のネットワークをはるかに超えて広がっている
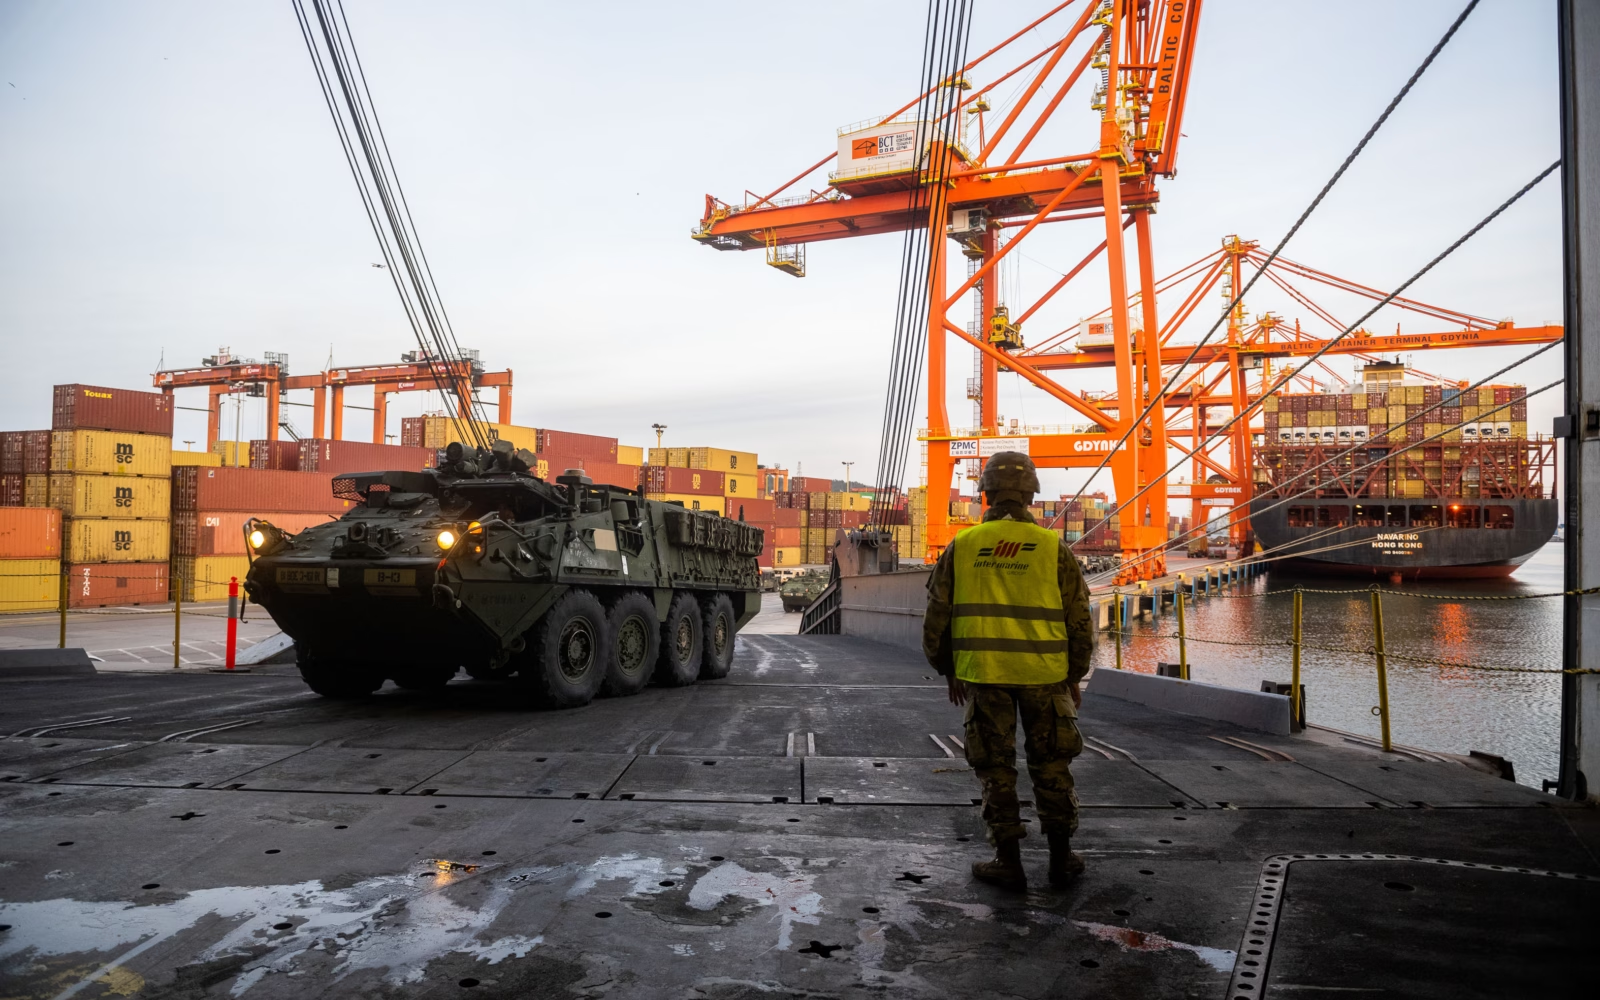
米軍は自らのネットワークを防御する能力に極めて優れていますが、その作戦は自ら保有・管理していないインフラに依存しています。部隊や装備は民間の鉄道で移動し、物資は民間の港湾を通じて流れ、軍の空輸は民間の航空会社に依存することもあります。軍の施設や防衛関連企業もまた、民間の電力や通信、その他のインフラに依存しています。
継続中の紛争においては、こうした依存関係そのものが攻撃対象領域の一部となります。イランのような敵対者は、こうした作戦を妨害するために軍の指揮統制系統に侵入する必要すらありません。速度こそが最も重要な局面において、港湾のスケジュールを混乱させたり、物流情報を改ざんしたり、電力や通信の機能を低下させたりするサイバー攻撃は、作戦の妨げとなる重大な遅延と不確実性をもたらし得ます。
だからこそ、紛争時には民間インフラと軍事インフラの境界線が曖昧になるのです。軍事装備を戦略的な港湾へ運ぶ民間の鉄道は、行政上は民間インフラであっても、運用上は国の軍事力を発揮する能力の一部です。軍施設や防衛生産を支える公共事業者や通信事業者、その他の民間インフラについても同じことが言えます。それらの回復力は、たちまち軍の即応態勢に関わる問題となり得るのです。
サイバー防御は組織の境界を越える必要がある
米国のサイバーセキュリティ体制は、行政上は理にかなったセクターや組織、権限に基づいて編成されていますが、必ずしも戦時を想定した設計にはなっていません。それらの間の境界線が、深刻な弱点になりかねません。
テヘランの敵対勢力は、行政上の境界線などには関心を持っていません。彼らが関心を持つのは弱点です。民間インフラ、産業生産、輸送、通信、そして軍事作戦をつなぐ連鎖のどこかに脆弱性があれば、それは下流のあらゆるものに影響を及ぼし得ます。
私たちは問わなければなりません。軍の展開に不可欠な民間鉄道のサイバーレジリエンスは、誰が責任を負うのか。重要な防衛関連製造業者に電力を供給する公共事業者が、国家主導の持続的な攻撃キャンペーンに耐えられるかどうかは、誰が確認するのか。障害が発生すれば複数の防衛プログラムを混乱させかねないサプライヤーを、誰が特定するのか。そして、複数の対象が同時に攻撃を受けた場合、誰が対応を統括するのか。
こうした問いが、私たちの備えのあり方を形作るべきです。重要インフラを対象とした演習は、複数のセクターや地域にまたがる同時多発的なインシデントを想定すべきです。また、現在のCMMC一時停止のように、防衛産業基盤全体のサイバーセキュリティ改善を後押しするインセンティブを弱めることには、極めて慎重であるべきです。さらに、防衛関連の製造業者は、破壊的な攻撃を受けながらも業務を継続できるかどうかを試験し、自社のエンジニアリングデータや生産システム、完成品が今も信頼できるかどうかを見極めておくべきです。
国防総省の演習では、鉄道や港湾、エネルギー、通信を含む民間インフラを、作戦環境の一部として日常的に、そして敵対者にとって魅力的な標的として扱うべきです。破局的なシナリオも注視に値しますが、演習は、それほど派手ではなくても十分に重大な結果をもたらし得る、より低烈度の攻撃も想定しておくべきです。
イランが大きな代償を強いるために、圧倒的なサイバー能力を必要とするわけではありません。国内での持続的な混乱は、この戦争をめぐる政治的・経済的圧力を高める一方で、防衛生産や軍の兵站を混乱させることは、米国が海外での作戦を維持することをより困難にし得ます。
私たちは長年をかけて、米国のサイバー防御を構成する個々の要素を強化してきました。イランとの長期化する戦争は、それらをつなぐ連結部分を試すことになるかもしれません。
翻訳元: https://cyberscoop.com/us-cyber-strategy-iranian-threats-infrastructure-op-ed/