
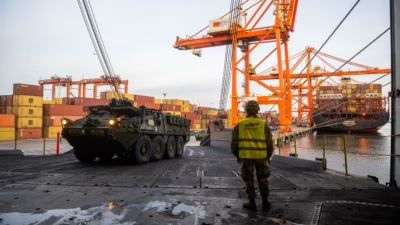
米国のサイバー戦略が見落としている、軍を実際に動かし続けるインフラの存在
イランとの戦争が近く終結するとは考えにくい状況です。紛争解決に向けた取り組みが続く一方で、イランは依然として予測不可能な存在であり、ホルムズ海峡での行動を通じて海運やエネルギー市場を混乱させる能力を保持し続けています。 では、この紛争が長期化した場合、米国内のサイバーセキュリティにとって何を意味するのでしょうか。米国
イランとの戦争が近く終結するとは考えにくい状況です。紛争解決に向けた取り組みが続く一方で、イランは依然として予測不可能な存在であり、ホルムズ海峡での行動を通じて海運やエネルギー市場を混乱させる能力を保持し続けています。 では、この紛争が長期化した場合、米国内のサイバーセキュリティにとって何を意味するのでしょうか。米国

米国防総省(Pentagon)が米国防産業基盤(DIB)向けの第三者監査義務を一時停止したことを受け、一部の契約企業は自社のサイバーセキュリティスコアを信頼できなくなっていると述べています。 CyberSheathが8月20日に発表した新しい調査2026 State of the DIB Reportによると、

セキュリティ体制は「最後に評価した時点」でしか担保されない 更新されたCybersecurity Maturity Model Certification(CMMC)は、防衛産業基盤(DIB)を保護するための国防総省(DoW)戦略における重要な進化を表しています。これは単なる規制上のハード
米国防総省(Department of War)はCMMCフェーズ2の第三者評価義務化を一時停止しました。評価機関(アセッサー)のエコシステムが需要増に対応しきれておらず、コンプライアンス費用が中小企業を防衛産業基盤から締め出しているとの懸念が理由です。 新設されたCMMC改革タスクフォースは、今後60日

Trust Chainは、Strike Graphが提供するAIネイティブなサードパーティリスク管理(TPRM)ソリューションで、セキュリティ質問票モデルに代わり、コンプライアンス遵守の検証済み証跡を用いる仕組みを採用しています。ベンダーに自らのセキュリティ体制を自己申告させるのではなく、Trust

米国防総省(DoD)は、サイバーセキュリティ成熟度モデル認証(CMMC)のフェーズII要件をいったん停止し、米国防産業基盤(DIB)におけるイノベーションをより促進できるよう、プログラムの見直しを行うことを明らかにしました。 当初は2026年11月10日に発効する予定だったこの要件は、DoD(国防省、別名War省=Do

米国防総省(ペンタゴン)は、11月に施行予定だったサイバーセキュリティ成熟度モデル認証(CMMC)フェーズ2の要件を一時停止し、プログラム全体を60日間かけて見直すことになりました。 国防総省(旧・Department of Defense、現Department of War)のCIOを務めるカーステン・デイビス氏
CMMCの要件が防衛契約に盛り込まれ、サプライヤーネットワークを通じて、こうしたコンプライアンス対応に不慣れな数千社へと波及しています。その多くは限られた予算で少人数のセキュリティチームを運営しています。このデータは、2026年のSecureframe National Cybersecurity S
Help Net Securityのインタビューに応じたSecureframeのサイバーセキュリティ・コンプライアンス責任者Marc Rubbinaccio氏が、CMMCおよびFedRAMP 20xへの準備において組織が陥りがちな間違いを解説します。110件の要件はチェックしても、その背後にある320