PAYLOAD恐喝グループの攻撃者は先ごろ、中東の製造業企業を標的にした際、Windowsマシン上で暗号化ペイロードを一切実行しませんでした。ドメイン管理者権限の奪取に成功した後、攻撃者はActive DirectoryのグループポリシーオブジェクトGPO)を武器化し、企業全体のワークステーションに身代金要求を拡散させました。デスクトップの壁紙やロック画面を次々と書き換え、ローカル管理者アカウントを悪意を持って無効化し、Windowsファイアウォールも停止させています。さらに痛ましいことに、侵害されたサーバーから窃取されたデータは、その後ダークウェブ上に流出しました。
Kasperskyのグローバル緊急対応チーム(GERT)は9月21日、この4月の侵入事件について詳細な分析結果を公表しました。この徹底した分析の中で、研究者たちは極めて異例な恐喝の手口を明らかにしています。具体的には、専用マルウェアではなく、Windows自体の基本的な管理インフラが主要な攻撃兵器として使われていたのです。
侵入と悪意あるGPOの展開
最初の侵入は4月11日に始まりました。攻撃者はFortiGateのSSL VPN接続を経由して内部ネットワークに侵入し、正規のものではあるものの著しく侵害されたドメインアカウントを悪用しました。残念ながらVPNのログには十分な詳細が記録されておらず、研究者は認証情報がどのように窃取されたのか、正確な手口を特定できませんでした。フィッシング、クレデンシャルスタッフィング、過去に流出したパスワードの再利用、あるいは初期アクセスブローカーからのアクセス権購入など、いずれも十分にあり得るシナリオですが、確証は得られていません。
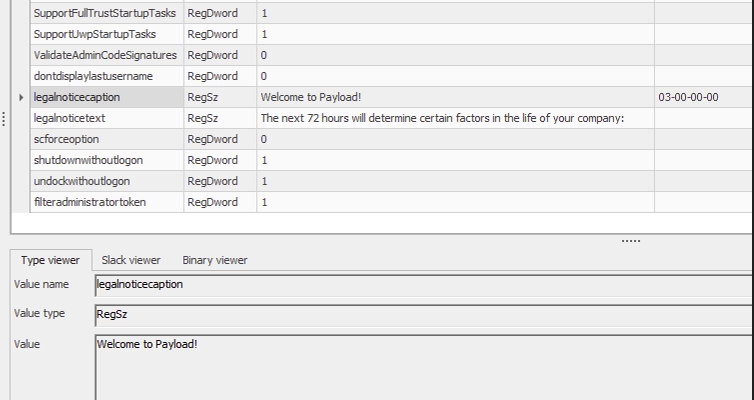
4月13日までに、侵入者はGPOを偽造してドメインルートに直接バインドできる権限を手に入れていました。これほどの高度な権限は、ドメイン管理者権限、あるいはそれに相当する委任アクセス権に他なりません。攻撃者はこの悪意あるオブジェクトに「PAYLOAD」という不穏な名前を付けました。この武器化されたポリシーを通じて、攻撃者は身代金要求の表示を仕組み、デスクトップとロック画面の背景を改ざんし、威圧的なログオンバナーを挿入した上、ローカル管理者アカウントを完全に無効化しました。同時に、「win Firewall Off」という紛らわしい名前が付けられた第2のGPOが、ドメイン・プライベート・パブリックの各ネットワークプロファイルにわたってWindowsファイアウォールを体系的に無力化しています。より詳しい技術的な内容については、グループポリシー経由でPAYLOADランサムウェアを展開した手口に関する全文レポートをご覧ください。
SYSVOLを悪用したファイル配布
興味深いことに、サイバー犯罪者たちはファイル配布のためにカスタムローダーすら必要としませんでした。彼らはpayload.jpgとhello.txtというファイルを、グループポリシーデータの標準的かつ正規の保管場所であるSYSVOLに直接配置しただけです。その結果、グループポリシーエンジンが自動的に身代金要求ファイルをユーザーのデスクトップおよびCドライブとDドライブのルートディレクトリに配布しました。さらに、悪意あるレジストリ変更によって、ログイン時に恐喝文が強制的に表示されるようになっていました。悪意あるロジックのすべてがActive Directoryの設定内だけに存在していたため、個々のWindowsエンドポイントで余計な実行ファイルを起動する必要はまったくなかったのです。
意図的な遅延の仕込みは特に狡猾でした。攻撃者は4月13日に悪意あるポリシーを設定し、コンピューターがすぐには影響が出ないまま、静かにこの有害な設定を受信・キャッシュするよう仕向けました。この有害な設定が実際に発動したのは4月14日、通常のワークステーション再起動の後でした。再起動したユーザーは、攻撃的な身代金要求、改ざんされた壁紙、威圧的なバナーに直面し、企業の業務は深刻な混乱に陥りました。ほぼ24時間もの間、この悪意ある設定は標準的なWindowsの仕組みの中に潜み、発動の時を静かに待っていたのです。
データ窃取と暗号化の不在
これと並行して、攻撃者はファイルサーバーやその他の重要システムから機密情報を執拗に窃取していました。GERTは、サイバー犯罪者がその後、この窃取データをダークウェブのリークサイトに公開したことを確認しています。しかし、綿密なフォレンジック分析の結果、専門家たちは被害を受けたWindowsコンピューター上で暗号化されたファイル、ランサムウェアのバイナリ、動作中の悪意あるプロセス、あるいは独立した永続化メカニズムを一切発見できませんでした。研究者らは、企業のLinuxサーバー上でVMware ESXi向けに設計されたPAYLOADの亜種を確認していますが、今回の事案において実際に暗号化のために展開されたことを示す証拠は見つかっていません。
PAYLOADの暗号化ツールは間違いなく実在し、WindowsとVMware ESXiの両環境を積極的に標的にしています。独立した調査によれば、このマルウェアファミリーはChaCha20とCurve25519をベースとした強力な暗号化ルーチンと明確に結びついており、このグループの悪意ある活動は少なくとも2026年2月まで遡ることができるとされています。したがって、4月の事案で暗号化が明らかに見られなかったことは、能力の欠如を示すものではありません。GERTは現在、中程度の確信度で2つの可能性の高いシナリオを提示しています。攻撃者が意図的にデータ窃取と業務妨害だけに作戦を絞った可能性、あるいは、次の暗号化フェーズに着手する前に単に時間切れとなった可能性です。
武器化されたグループポリシーの重大な脅威
GPOの悪用はPAYLOADの攻撃者に限った話ではありません。3月には、Microsoftが別の高度な攻撃を記録しています。この事案では、サイバー犯罪者がまずグループポリシー経由でDefenderのセキュリティ機能を無効化しようと試み、後に同じ経路を使って暗号化ツールを配布する計画だったとみられています。幸いにも、このケースでは防御策が功を奏し、数百台のデバイスへの悪意あるポリシーの拡散を食い止めることに成功しました。
武器化されたGPOがもたらす壊滅的な危険性は、その恐るべきスケーラビリティにあります。ドメインルートに紐付けられた単一の悪意あるポリシーは、正規の管理指令とまったく同じように、無数のコンピューターの設定を変更できる能力を持っています。したがって、個々のワークステーションを単に浄化するだけでは、根本的な危機を解決することには決してなりません。この悪意あるオブジェクトがActive Directory内に存在し続ける限り、有害な設定は次の定期ポリシー更新サイクルで必ず再適用されてしまいます。
このような高度な攻撃を事前に検知するため、セキュリティ専門家はGPOの作成と変更を厳密に監視することを強く推奨しています。管理者は、Windowsイベントログの5136、5137、5141の各イベントIDを綿密に追跡し、SYSVOLの整合性を徹底的に保護するとともに、ポリシーの作成・リンクに必要な権限を厳しく制限しなければなりません。VPNをはじめとするすべての外部アクセスポイントについては、フィッシング耐性を備えた強固な多要素認証の導入が不可欠です。侵害が確認された場合、インシデント対応担当者は、個々のエンドポイントデバイスの復旧を試みる前に、ドメインコントローラーから悪意あるポリシーを直ちに排除し、侵害された特権認証情報をすべて失効させる必要があります。
最終的に、今回のPAYLOAD事案は、暗号化されたファイルが存在しないという事実がもはや安心材料とは言えないことを如実に物語っています。ドメイン管理者権限を掌握した攻撃者は、標準的なWindowsの組み込み機能だけを使って、データを容易に盗み出し、防御を無力化し、組織全体を機能不全に陥れることができるのです。進化を続けるこの脅威の状況において、実際の暗号化はもはや、考えられる数多くの最終段階のひとつに過ぎません。
翻訳元: https://meterpreter.org/payload-extortion-exploits-gpo/