
PAYLOADによる恐喝、暗号化を省きGPOを悪用
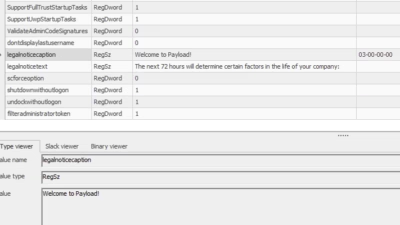
PAYLOAD恐喝グループの攻撃者は先ごろ、中東の製造業企業を標的にした際、Windowsマシン上で暗号化ペイロードを一切実行しませんでした。ドメイン管理者権限の奪取に成功した後、攻撃者はActive DirectoryのグループポリシーオブジェクトGPO)を武器化し、企業全体のワークステーション
PAYLOAD恐喝グループの攻撃者は先ごろ、中東の製造業企業を標的にした際、Windowsマシン上で暗号化ペイロードを一切実行しませんでした。ドメイン管理者権限の奪取に成功した後、攻撃者はActive DirectoryのグループポリシーオブジェクトGPO)を武器化し、企業全体のワークステーション
PAYLOADと呼ばれるランサムウェア攻撃において、攻撃者がエンドポイント型のランサムウェアを展開したりファイルを暗号化したりすることなく、Microsoft Active Directoryのグループポリシーオブジェクト(GPO)を悪用してWindowsドメイン全体を機能不全に陥らせる手口が明らかになりました。 K

ある脅威アクターがプリント管理ソフトウェア「PaperCut」の実働可能なエクスプロイトを構築し、その後は数百組織への侵入作業の大半をAIエージェントに任せていたことが、GreyNoiseの調査で明らかになりました。エージェントはほぼ自律的にこの作業をこなしていたとされています。 その結果、48カ国

PaperCut NG/MFで最近発見された2件の脆弱性が、世界各地の数百の組織を標的としたAI駆使型攻撃で悪用されていたことが、GreyNoiseの報告により明らかになりました。 CVE-2026-82078およびCVE-2026-81578として追跡されているこれらのセキュリティ上の欠陥は、8月27日にゼロデイ脆
ロシア語を使用するとみられる脅威アクターが、数百のAIエージェントを使ってPaperCut NG/MFの脆弱性を突く攻撃を自動化し、48カ国395組織にわたる少なくとも440台のサーバーを侵害していたことが分かりました。 2026年8月31日から追跡されているこの攻撃キャンペーンは、大規模言語モデル(LLM)を活用し