スパイ活動を専門とする脅威グループNightEagle(APT-Q-95としても追跡されている)は、活動範囲をアジア地域の標的からロシアの組織へと拡大しており、Active Directoryドメインコントローラーの侵害を最終目的とする多段階の侵入手口を用いています。
このキャンペーンは、企業侵害においてよく見られながらも危険なパターンを浮き彫りにしています。攻撃者は新規のゼロデイエクスプロイトを必要としません。外部に露出したリモートアクセス、パッチ未適用の内部システム、そして過剰なActive Directory権限さえあれば、ドメイン全体を制圧する実践的な経路が手に入るのです。
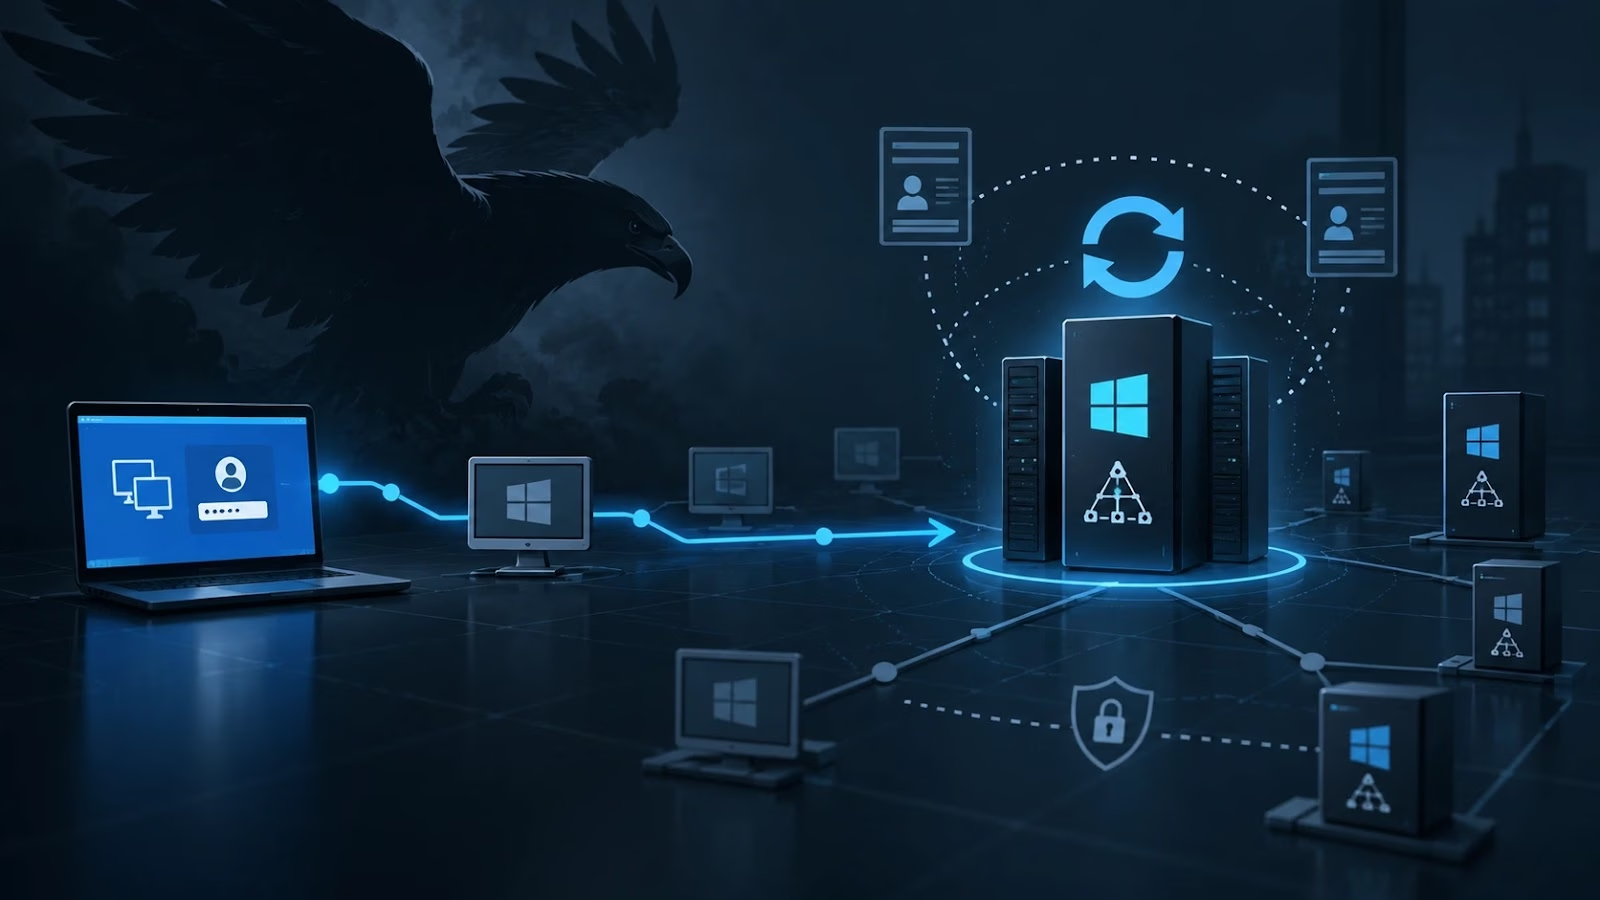
調査対象となったインシデントでは、NightEagleは企業のVPNサービスから盗み出した正規の認証情報を使って初期アクセスを獲得していました。
接続元としては、Cloudflare WARPトンネルに関連するロシアのIPアドレス空間や、欧州の仮想プライベートサーバーインフラが確認されており、これにより攻撃者は不正アクセスを一見正当なリモートログインに紛れ込ませることができていました。
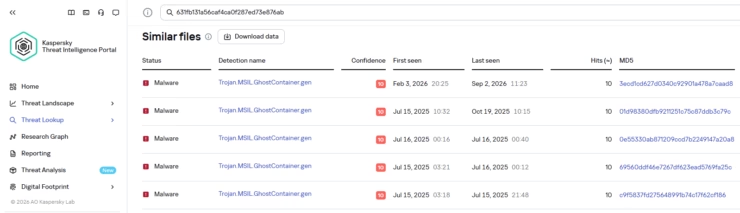
環境への侵入後、同グループはMicrosoft ExchangeサーバーにGhostContainerを展開しました。
この.NETベースのインプラントには、Neo-reGeorg、CVE-2020-0688の悪用に関連するコード、そしてysoserialのGhostWebShellクラスなど、公開されているコンポーネントが組み込まれています。
Kasperskyの分析によれば、攻撃者はASP.NETの暗号鍵を抽出し、VIEWSTATEパラメータを操作した上で、従来型のディスク上に配置するWebシェルに頼るのではなく、ペイロードをメモリ上で実行していたと見られています。
GhostContainerはx-owa-urlpostdataヘッダーを通じてC2(コマンド&コントロール)通信を処理し、AMSIやWindowsイベントログに関連する機能をパッチするなど、ホスト上での可視性を低下させることを目的とした仕組みも備えています。
これによりExchangeは戦略的な足掛かりとなります。インターネットに公開されており、高い権限を持ち、通常は企業ネットワーク内部で信頼されているためです。
NightEagleは、正規のソフトウェアパッケージを装ったGitHubホスト上のアーカイブを使い、トンネリングユーティリティを準備していました。
Kasperskyのグローバル緊急対応チームは、この活動を、盗まれたVPN認証情報、GhostContainer(Microsoft Exchangeバックドア)、RDPトンネリング、BlueKeepの悪用、そしてDCSyncを用いた認証情報の複製と結び付けました。
攻撃者はMicrosoft Dev Tunnelsと公開ユーティリティのrdp2tcpを組み合わせて使用し、侵害したシステム上で目立つ新たな受信ポートを開くことなく、リモートデスクトッププロトコル(RDP)の通信を外部に公開・中継することを可能にしていました。
NightEagleの攻撃チェーン
Microsoft Dev Tunnelsは、ローカルサービスを*.devtunnels.msドメイン経由で公開できる正規の開発者向けサービスです。
今回のキャンペーンでは、これを使ってTCPポート3389を公開していたと報告されており、一方のrdp2tcpは確立済みのRDP接続を通じてTCP通信を運んでいました。
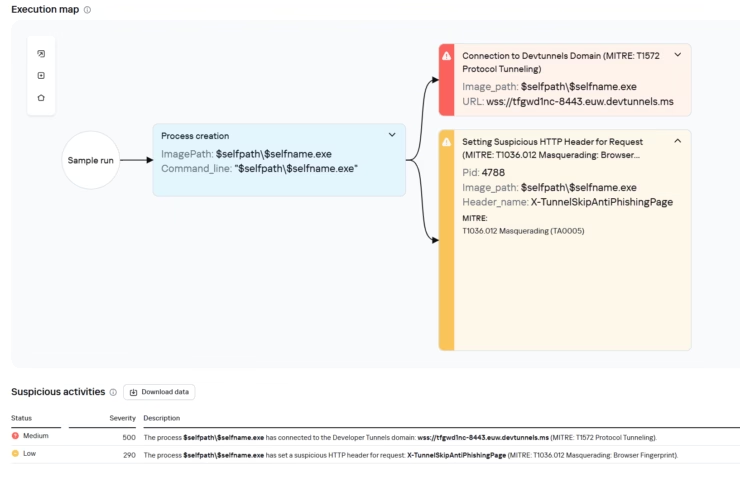
この組み合わせは秘匿性の高い横方向移動の経路を提供する一方、通信の一部が正規のクラウドインフラに依存しているため、検知を困難にしています。
防御側はMicrosoft-Windows-RemoteDesktopServices-RdpCoreTS/Operationalのイベント132および148を精査する必要があります。
これらのイベントはRDP仮想チャネルの作成・終了を記録します。rdp2tcpといったチャネル名や、予期しないランダムな英数字のチャネル名は、通常のRemoteFX利用ではなくトンネリング活動を示している可能性があります。
この侵入活動の中で最も重大だったのはActive Directoryに関わる部分でした。あるインシデントでは、NightEagleはBlueKeepとして広く知られるRDPの脆弱性CVE-2019-0708を悪用し、パッチ未適用のWindowsシステムを侵害しました。
Hacking& Cracking
攻撃者はこのエクスプロイトを使ってローカルアカウントを作成し、ローカルのAdministratorsグループおよびRemote Desktop Usersグループに追加することで、横方向移動のための強固な足場を確立しました。
そこから同グループは、Forwardable、Proxiable、Renewableという通常とは異なるフラグの組み合わせを持つKerberosチケットを要求していました。
研究者はまた、DCSyncを通じてActive DirectoryのDomain-Passwordオブジェクトを複製しようとする試みも観測しています。DCSyncとは、十分な複製権限を持つ攻撃者がドメインコントローラーになりすまし、ADからパスワードデータを要求する手法です。
DCSync操作が成功すると、ドメインコントローラーを管理できるアカウントを含む、権限の高いアカウントのパスワードハッシュが露出する可能性があります。
長期間有効なKerberosチケットやリモートアクセス用トンネルと組み合わさることで、攻撃者はより広範なActive Directory環境を乗っ取るための持続的な経路を手にすることになります。
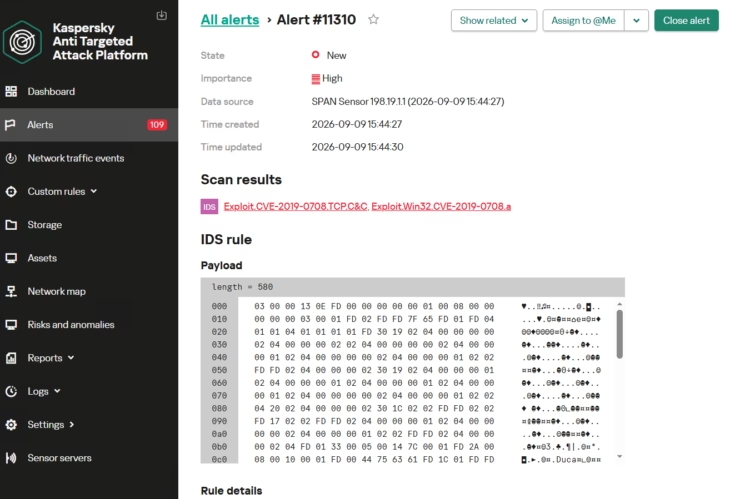
各組織は、BlueKeepの脆弱性が残るシステムに対して緊急にパッチを適用するとともに、必要のないRDPは無効化し、残存するRDPサービスにはネットワークレベル認証と厳格なセグメンテーションを適用する必要があります。
VPNアクセスにはフィッシング耐性のあるMFAを必須とすべきであり、匿名化トンネルや馴染みのない仮想ホスティングプロバイダーからの異常なログインは調査対象とすべきです。
セキュリティチームはさらに、Exchangeにおける異常なVIEWSTATEの動作、不審な.NETアセンブリの読み込み、想定外の*.devtunnels.msへのDNSアクティビティ、netsh interface portproxyの変更、Impacketのatexec実行、異常なKerberosチケット要求、そしてドメインコントローラー以外のホストから発生するディレクトリ複製アクティビティを監視する必要があります。
これらの対策は、NightEagleが当初のVPN侵害を企業のID基盤の乗っ取り未遂へと発展させる際に用いた手法に、直接対応するものです。
侵害指標(IoC)
| dcafb7f8448683281106b06dd22409a | AdobeSync.exe |
| 1f3034b706c78b35d8e34044e68c693a | adobe_32.exe |
| 3ecd1cd627d0340c92901a478a7caad8 631fb131a56caf4ca0f287ed73e876ab |
App_Web_Container_1.dll |
注: IPアドレスおよびドメインは、誤って名前解決やハイパーリンク化されるのを防ぐため、意図的に無害化(例: [.])しています。再度有効な形式に戻す作業は、MISP、VirusTotal、あるいは自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
SOCのアラート調査時間を1件あたり21分短縮。即座に使えるIOCコンテキストでSOCの対応力を強化: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/nighteagle-attack-chain/