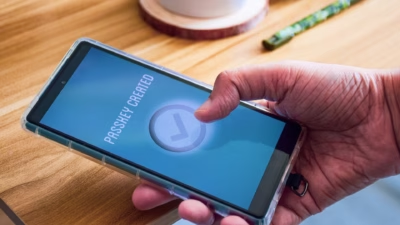
Microsoftは、2027年2月からSMSによる第一要素サインインを廃止するのに先立ち、サインイン障害を避けるためEntra IDユーザーをパスキーなどのフィッシング耐性を持つ認証方式に移行するよう管理者に改めて呼びかけました。
管理者にはQRコード認証、FIDO2セキュリティキー、その他Entra IDがサポートする認証方式など、代替の選択肢もあります。
この日付までに、組織はすべてのユーザーがフィッシング耐性のある認証方式を使用するようにしておく必要があります。以降はSMSや音声を使った多要素認証を完了してアカウントにサインインすることができなくなるためです。
Microsoftは金曜日のMicrosoft 365 Message Centerの更新情報で、次のように述べています。「SMSサインインの第一要素認証方式としての廃止は、Choose Your Own Telephony Providerを使ってSMSや音声を多要素認証方式として継続利用している場合でも適用されます」。
「現在、組織で第一要素認証にSMSサインインを使用している場合は、それぞれのシナリオに応じてサポートされている代替手段にユーザーを移行してください」
Microsoftは、フィッシングや詐欺、アカウント侵害のリスクを理由に、8月にMicrosoft Entra ID Freeテナント向けにSMSによる第一要素サインインを廃止済みで、新規作成されるテナントでもSMSサインインを有効にしないようにしています。
この廃止プロセスが適用されるのはMicrosoft Entra IDのワークフォーステナント認証シナリオのみで、Azure AD B2CやMicrosoft Entra External IDの顧客ID(カスタマーアイデンティティ)シナリオは対象外です。
Microsoftは、Entra IDにおけるフィッシング耐性のあるパスワードレス認証の展開・管理に関する詳細なガイダンスを専用のドキュメントページで公開しています。
Entra IDの既定認証方式に今後パスキーを採用
Microsoftは7月にも、今月からエンタープライズID管理サービスであるEntra IDの既定の認証方式としてパスキーの展開を開始すると発表していました。
Microsoftは次のように説明しています。「展開が各組織に到達するにつれて、SMSまたは音声認証が有効になっているユーザーは自動的にパスキーが有効になり、次回多要素認証を行う際にパスキーの登録を求められるようになります」。
「この移行に続き、2027年2月1日にMicrosoftはSMSおよび音声認証向けにMicrosoftが提供していた電話回線配信サービスを廃止し、SMSおよび音声をMicrosoft Entraのネイティブ機能として提供しなくなります」
Global Reader、Authentication Policy Administrator、またはSecurity Readerの権限を持つ管理者は、Entra SMS/Voice Policy Scanner PowerShellスクリプトを実行することで、SMSまたは音声認証を利用しているユーザーを特定できます。
電話ベースの認証をどうしても利用しなければならない組織は、Microsoft Security Storeからサードパーティの電話会社(テレコムプロバイダー)を設定する必要があります。