
ハッカーが「Artex」を悪用、GitHubリポジトリをスキャンして漏えいしたシークレットを探索
Microsoftの研究者によると、エージェント型AIツールが盗まれた認証情報を使い、下流のテナントを標的にしています。 ハッカーは「Artex」をはじめとするエージェント型AIベースのフレームワークを使い、公開GitHubリポジトリをスキャンして、漏えいした認証情報やAPIキーを探し出しています。
Microsoftの研究者によると、エージェント型AIツールが盗まれた認証情報を使い、下流のテナントを標的にしています。 ハッカーは「Artex」をはじめとするエージェント型AIベースのフレームワークを使い、公開GitHubリポジトリをスキャンして、漏えいした認証情報やAPIキーを探し出しています。
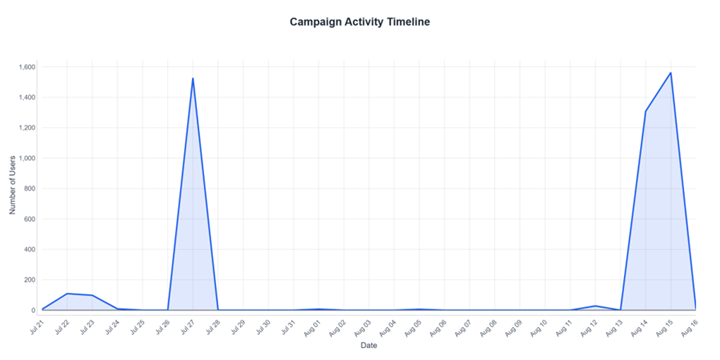
ハッカーが盗み出したサインインセッションを再利用(リプレイ)し、79の組織のMicrosoft 365環境に侵入しました。被害者のパスワードを知らなくても、業務アカウントに入り込める手口です。Ethicalhacking tools セキュリティ企業Huntressによると、このキャンペーンは2026年7月14日から
Huntressによると、攻撃者は10週間にわたり、盗み出したMicrosoft 365のサインインセッションを使い回す手口で、79組織のメールアカウントに侵入しました。さらに、受信トレイルールを隠れて設定し、被害者が自分のメールの一部を見られないようにしていました。 研究者らは、2026年7月14
ConnectWiseは、攻撃者が侵害された認証情報を悪用して顧客のM365テナントにアクセスしたことを受け、Cloud Backup、SaaS Security、Cloud Managementの各サービスの復旧を急いでいます。 同社は、不審なアクティビティの調査を開始してから約12時間後の10月17日、Cloud
Microsoftは顧客に対し、来月からEntra ID認証システムの外部スクリプトインジェクション攻撃に対する防御が強化されると改めて通知しました。 同社がEntra IDのサインインをスクリプトインジェクション攻撃から保護する計画を最初に明らかにしたのは、2025年11月の発表でした。 BleepingCompu
攻撃者が、28のテナントにまたがる5,700件超のMicrosoft 365アカウントを標的にパスワードスプレー攻撃を仕掛けていたことが分かりました。この攻撃では、MFA(多要素認証)を設定していなかった、放置状態のサービスアカウント7件への侵入に成功しています。 Proofpointが「UNK_CondorFilt
侵害されたMicrosoft 365/Entra IDアカウントへの持続的アクセスを密かに確立していたこのグループは、BEC詐欺を助長するAI搭載チャットボットも提供していました。 マイクロソフトは、世界中の1万
Microsoftは2027年2月1日、Microsoft Entra IDのワークフォース向けテナントにおいて、SMSをプライマリサインイン方法として使用できなくします。これはフィッシング耐性のある認証方式への移行を加速させる措置です。 この変更は、登録済みの電話番号とワンタイムSMSコードを初回サインイン認証情報
Microsoftは、Calendar、People、FilesのMicrosoft 365コンパニオンアプリを12月16日に提供終了すると発表し、管理者に対して組織内の管理対象デバイスからこれらを削除するよう呼びかけました。 これはMicrosoftが2025年10月に発表した内容を受けたものです。同社はMicro
Microsoftは、2027年2月からSMSによる第一要素サインインを廃止するのに先立ち、サインイン障害を避けるためEntra IDユーザーをパスキーなどのフィッシング耐性を持つ認証方式に移行するよう管理者に改めて呼びかけました。 管理者にはQRコード認証、FIDO2セキュリティキー、その他Entra IDがサポー
すべての記事を読み込みました