
ロシアのスパイ、クラウド侵害を足がかりに次の標的へ
ロシアのサイバースパイグループが、すでに侵害した組織の従業員になりすまして新たな標的にフィッシング攻撃を仕掛けていることが、Google Threat Intelligence Group(GTIG)の調査で明らかになりました。 Googleはこのグループを「COLD RELIC」として追跡していま
ロシアのサイバースパイグループが、すでに侵害した組織の従業員になりすまして新たな標的にフィッシング攻撃を仕掛けていることが、Google Threat Intelligence Group(GTIG)の調査で明らかになりました。 Googleはこのグループを「COLD RELIC」として追跡していま
Bitwardenは、WindowsとmacOSにまたがるパスキー連携の拡充を発表しました。OS標準の認証機能を通じて、Bitwardenへのアクセスやパスキーの利用がより簡単になります。 ユーザーは、Windows HelloまたはApple Touch IDで検証するパスキーを使って、Bitwar
日本を代表するオンライン証券会社の1社が、顧客口座データの大規模な流出を明らかにしました。影響を受ける可能性があるのは、約1,600万人に上ります。 東京に本社を置く楽天証券は、個人投資家向けに株式、債券、外国為替などの金融商品の取引サービスを提供しています。 同社は日本のテック大手、楽天グループの傘下にあ
銀行アプリの過半数に深刻なセキュリティ脆弱性数百のアプリに秘密鍵や認証情報が露出最新のパスキー認証に対応しているのはわずか4.9%2,686本のモバイルバンキングアプリを対象としたセキュリティ評価で、顧客を金融詐欺やアカウント乗っ取りの危険にさらしかねない深刻な弱点が見つかりました。Ostorlabが実施した今回の調
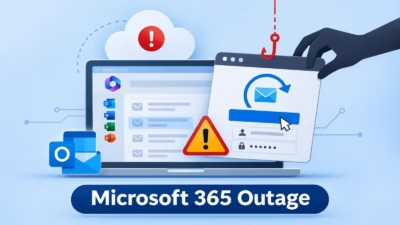
攻撃者は11月12日に発生したMicrosoft 365の障害に乗じて、偽のサービス正常性通知を送り付けました。通知は「4件のメールが保留されており、復元しなければ削除される」という内容です。 メッセージには、Exchange Onlineの実際のインシデント番号であるEX1550543が記載されていました。24時間
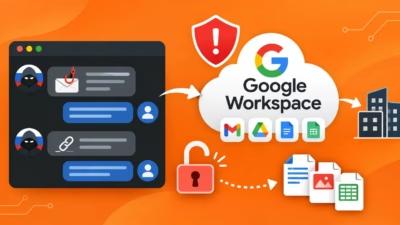
ロシア政府系のハッカーが、米国のある組織のGoogle Workspace環境からファイルや従業員記録を盗み出しました。さらに、この侵害で得た情報を使い、別の米国組織を標的にしていたことがわかりました。 2件の調査からは、クラウドアカウントの乗っ取りによって、企業データだけでなく、その背後にいる人々や取引関係までもが
セキュリティ
os platforms
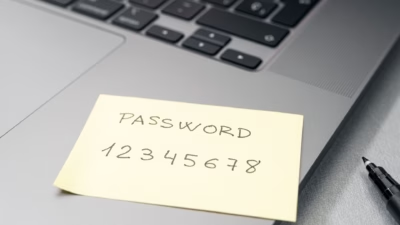
「123456」「admin」「12345678」といった脆弱なパスワードが、依然として世界で最も多く使われている研究者は、人気スポーツ選手やゲーム、ネットのトレンドに由来する言葉もよく使われ、簡単に破られると警告アカウント侵害への最善の対策は、パスワードマネージャー、パスキー、多要素認証2027年まであと1カ月
Microsoftは、盗難や紛失に遭ったWindowsデバイスを、データを消去せずに企業のIT管理者がリモートでロックできる新機能をテストしています。 「Remote Lock」と名付けられたこの新機能は、Windows 11 Insider Previewのベータ版(Build 26320.10003)およびエクス
すべての記事を読み込みました