
AIでもフィッシング耐性認証の重要性は変わらない、Oktaが指摘
Dive Brief Oktaはソーシャルエンジニアリング攻撃の種類別の発生状況に関する新たなデータを公表し、AI時代であってもアイデンティティ対策の基本は重要だと述べました。 Dive Brief: ハッカーはAIをこれまで以上に頻繁に、さまざまな形で使っている可能性があるものの、最優先の
Dive Brief Oktaはソーシャルエンジニアリング攻撃の種類別の発生状況に関する新たなデータを公表し、AI時代であってもアイデンティティ対策の基本は重要だと述べました。 Dive Brief: ハッカーはAIをこれまで以上に頻繁に、さまざまな形で使っている可能性があるものの、最優先の
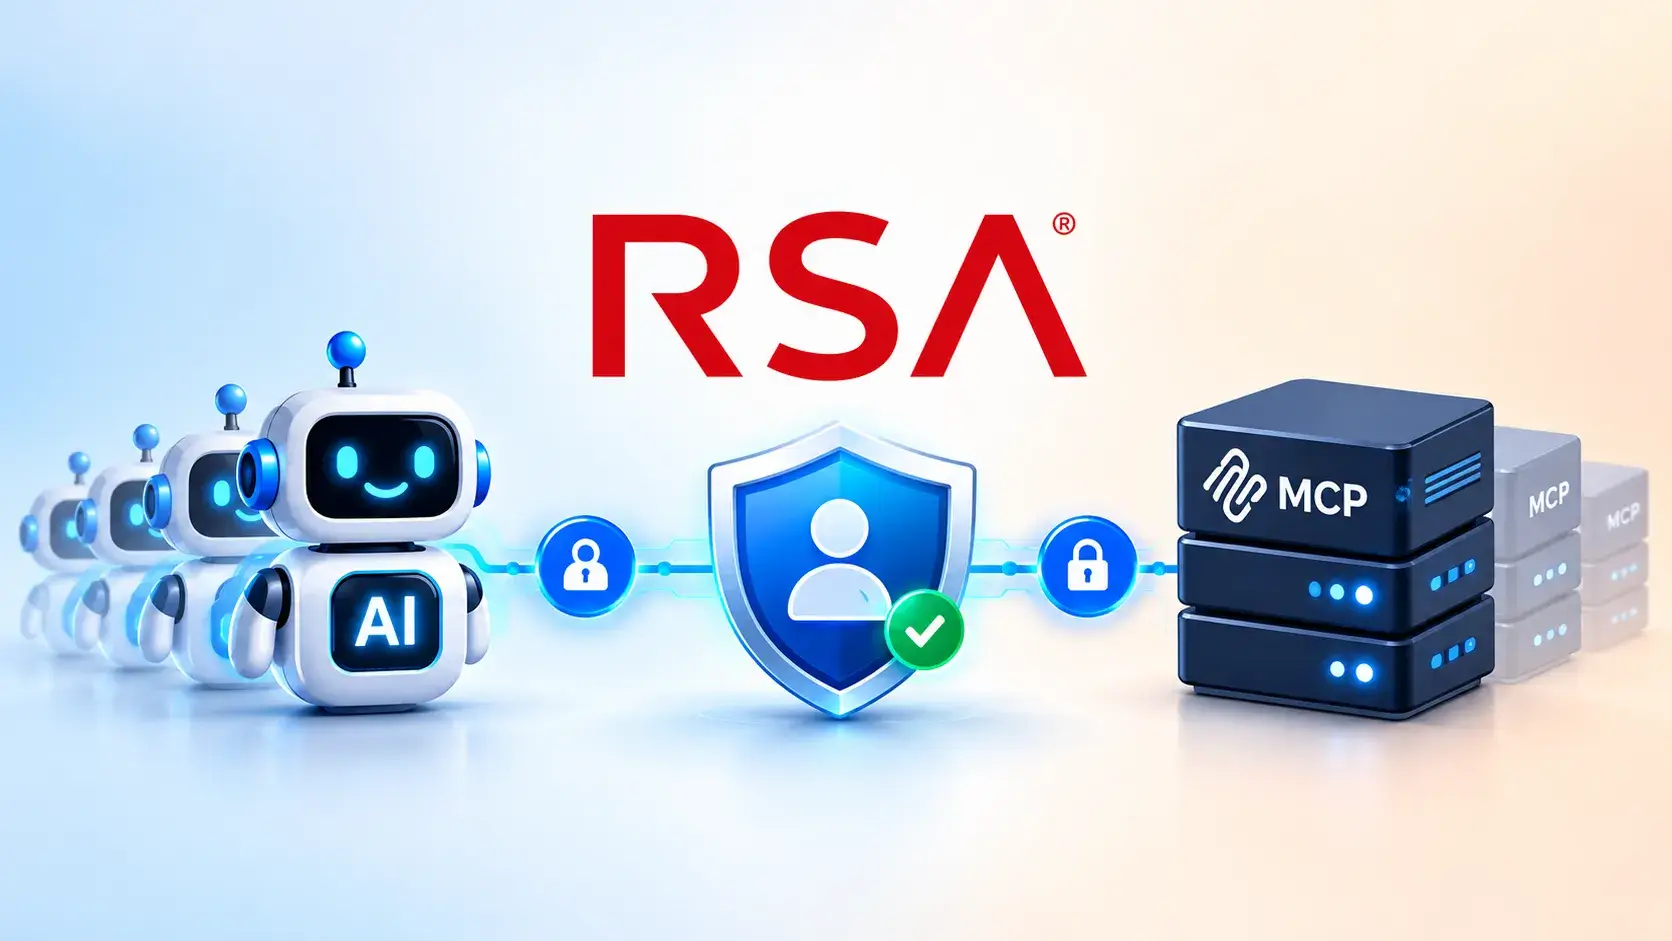
RSAは、AIエージェントとModel Context Protocol(MCP)サーバーを、規制の厳しい環境で検出・保護・統制するIDセキュリティプラットフォーム「RSA Agent ID」を発表しました。 同社によると、この製品は「エージェントのID」をめぐる課題の拡大に対処するものです。従業員向けのIDガバナン
従来型の紛争とサイバー破壊工作との境界線は、敵対勢力が欺瞞・偵察・侵入を工業化するために人工知能を採用するにつれて狭まりつつあります。 「Operation Epic Fury」以降のセキュリティ環境において、企業にとって最も重大な変化は単なるマルウェアやフィッシングの増加ではありません。正規のID、信頼されたツール
Microsoftは2027年2月1日、Microsoft Entra IDのワークフォース向けテナントにおいて、SMSをプライマリサインイン方法として使用できなくします。これはフィッシング耐性のある認証方式への移行を加速させる措置です。 この変更は、登録済みの電話番号とワンタイムSMSコードを初回サインイン認証情報
Microsoftは、2027年2月からSMSによる第一要素サインインを廃止するのに先立ち、サインイン障害を避けるためEntra IDユーザーをパスキーなどのフィッシング耐性を持つ認証方式に移行するよう管理者に改めて呼びかけました。 管理者にはQRコード認証、FIDO2セキュリティキー、その他Entra IDがサポー
セキュリティチームは長年にわたり、アカウント乗っ取りを困難にする取り組みを続けてきました。多要素認証(MFA)はパスワードのみの認証に重要な保護層を加え、条件付きアクセスやデバイス信頼性の検証は、ユーザーが機密システムに到達する前にさらなるチェックを追加しています。 しかし、こうした対策は攻撃者に別の経路を探させる動
Microsoftは、Windows Hello for Business(WHfB)またはmacOS Platform Single Sign-On(PSSO)でサインインするユーザーに対するMFAの扱いを変更します。 この展開は2026年10月上旬から世界中のテナントおよびGCCテナントに適用さ
シングルサインオン(SSO)は、ユーザーが一組の認証情報で複数のシステムにログインできるようにすることで、アクセスを簡素化します。これは認証プロセスに明確なメリットをもたらす一方で、その利便性がリスクを集中させる場合もあります。2025年に発生した米ペンシルベニア大学の情報漏えいがそれを示しています。 報道によると、
デバイスコードフィッシング攻撃の急増は、攻撃者がパスワードを盗むだけでなく、認証セッションやトークン、そして信頼関係そのものを標的にする傾向を強めていることを浮き彫りにしています。これらを奪うことで正規ユーザーになりすまし、持続的なアクセスを維持できるからです。トークンやセッションが侵害されると、攻撃者は信頼されたID

長年、企業はユーザーに対して多要素認証(MFA)の有効化、ワンタイムパスワード(OTP)の利用、パスコードによるアカウント保護を推奨してきました。これらの対策は今なお重要です。しかし、筆者自身のワイヤレスサービスアカウントに対して先日発生した攻撃は、執拗な攻撃者による本人確認突破の試みに対して、その場限りの認証はもは
すべての記事を読み込みました