従来型の紛争とサイバー破壊工作との境界線は、敵対勢力が欺瞞・偵察・侵入を工業化するために人工知能を採用するにつれて狭まりつつあります。
「Operation Epic Fury」以降のセキュリティ環境において、企業にとって最も重大な変化は単なるマルウェアやフィッシングの増加ではありません。正規のID、信頼されたツール、そしてビジネス上の関係性を機械並みの速度で悪用する自律的な侵害オペレーションの出現こそが問題なのです。
現代の攻撃者は、未知のゼロデイ脆弱性を突いて無理やり侵入する必要が、もはやないケースが増えています。
攻撃者は、信頼された認証情報を盗んだり操作したりすることで「ログイン」し、経営幹部になりすまし、SaaS連携を悪用し、サプライチェーンの中で最も弱い部分を自動的に発見することができます。
AIエージェントはこのモデルをスケーラブルなものにします。人間による侵入チームの運用上の限界に縛られることなく、継続的にスキャン、テスト、適応、反復を行えるのです。
Anthropicが公表した中国と関連づけられるキャンペーン「GTG-1002」は、こうした変化を如実に示しています。
この攻撃者は、Claude Codeを運用プラットフォームとして利用し、Model Context Protocol サーバーを通じてオープンソースのペネトレーションテストツールと組み合わせて使用したと報告されています。
Anthropicはこのキャンペーンを、AIが単なるコーディング支援ツールとしてではなく、自律的な実行主体として利用された事例と位置づけています。
この動きはスパイ活動の経済性を変えつつあります。AIを活用したオペレーションは、複数の標的を並行して評価し、24時間体制で攻撃経路を追求し、ある対策によって一つの経路が塞がれれば即座に戦術を切り替えることができます。
静的な侵害指標、定期的なスキャン、一度きりのアクセスレビューでは、検知サイクルの間にインフラや挙動を変化させる可能性のある敵対勢力に確実に対応することはできません。
同様の適応能力は、モバイルマルウェアにも現れ始めています。ESETの研究者は2026年2月、実行フローの中で生成AIを悪用する初の既知のAndroid脅威として「PromptSpy」を特定しました。
Trellixの研究者によると、偵察、脆弱性評価、認証情報の窃取、水平移動、データのステージングといった戦術的活動の大半をAIシステムが実行し、オペレーターはごく少数の高レベルな意思決定を行うだけだったといいます。
脆弱性スキャンサービス
AIがデジタル上の信頼を悪用
このマルウェアはGoogle Geminiにプロンプトとリアルタイムのユーザーインターフェースデータを送信し、自身を最近使ったアプリ一覧にピン留めしておくといった動作について、デバイスごとに最適化された指示を受け取ります。
この手法により、攻撃者はAndroidのバージョンや端末モデル、インターフェースの変更によって失敗する可能性のあるハードコードされた画面座標だけに頼る必要がなくなります。
PromptSpyはまた、信頼されたプラットフォームがなぜ魅力的な攻撃対象領域になっているのかを示す事例でもあります。
このマルウェアは端末情報を収集し、ロック画面のデータを取得し、スクリーンショットを撮影し、画面の操作内容を記録するほか、アクセシビリティ権限が付与されている場合にはリモートアクセス用のVNCコンポーネントを展開することができます。
報告によれば、削除の試みをブロックする機能も備えており、ユーザーが悪性アプリケーションをアンインストールする前にセーフモードで端末を再起動する必要が生じるなど、持続的な問題を引き起こす可能性があります。
企業にとってこれは警鐘です。経営幹部の声、正規のクラウドアカウント、承認済みのAIサービス、あるいは見慣れたユーザーインターフェースの操作といった、デジタル上の信頼の兆候はもはや正当性の証拠として扱うことはできません。
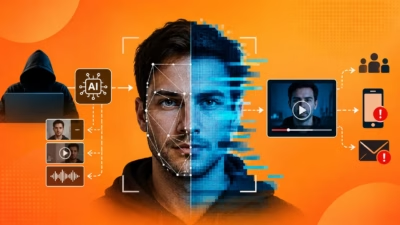
ディープフェイクを利用した決済詐欺、偽のヘルプデスク要求、サプライヤーアカウントの侵害はいずれも、「説得力のあるデジタル上のやり取りは本物である」という組織側の思い込みという、同じ根本的な弱点を突いています。
セキュリティチームは、評判や境界防御の前提よりも、IDの完全性と挙動を優先すべきです。
ハードウェアに紐づいたパスキーやセキュリティキーといったフィッシング耐性のある認証は、認証情報の窃取やMFA疲労攻撃へのリスクを低減します。
特権を伴う操作、決済承認、アカウント復旧イベントについては、要求者が制御できないチャネルを通じた帯域外検証を必須とすべきです。
継続的なエクスポージャー管理も同様に重要です。AIを活用した敵対勢力は、いつでも露出した資産を発見し、認証情報をテストし、連携部分を探ることができるため、四半期ごとの評価だけでは不十分です。
組織は、インターネットに公開されたシステム、SaaSの認可、特権アカウント、サードパーティとの接続について、異常な挙動がないか継続的に監視すべきです。
モバイル環境では、アクセシビリティ権限、サイドロードされたアプリケーション、リモート操作機能について、より厳格なガバナンスが必要です。
広範なアクセシビリティアクセスの要求は、特に異常なオーバーレイ動作、画面録画、説明のつかないネットワーク通信を伴う場合、高リスクのイベントとして扱うべきです。
自律的な侵害手法は、人間の攻撃者を排除するものではなく、その能力を増幅させるものです。
少人数のチームであっても、ソーシャルエンジニアリング、盗んだID、AI主導の偵察、適応型マルウェアを組み合わせることで、一見すると日常的な業務活動のように見える持続的なキャンペーンを構築できるようになっています。
持続可能な対応策は検証です。企業は、IDがなりすまされ得ること、インターフェースが操作され得ること、そして信頼されたソフトウェアが悪用され得ることを前提とする必要があります。
継続的な検証、トランザクションレベルの保護策、迅速な行動検知を軸に構築されたセキュリティプログラムこそが、デジタル上の信頼が攻撃者にとって最も効果的な武器と化す前に、自動化された攻撃連鎖を断ち切る上でより有利な立場に立てるでしょう。
セキュリティアップデート情報
SOCのアラート調査1件あたりの時間を21分短縮。即座に対応するための即時IOCコンテキストでSOCを強化: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/ai-exploits-digital-trust/