
AIを活用した脅威、自律的な侵害手法でデジタル上の信頼を悪用
従来型の紛争とサイバー破壊工作との境界線は、敵対勢力が欺瞞・偵察・侵入を工業化するために人工知能を採用するにつれて狭まりつつあります。 「Operation Epic Fury」以降のセキュリティ環境において、企業にとって最も重大な変化は単なるマルウェアやフィッシングの増加ではありません。正規のID、信頼されたツール
従来型の紛争とサイバー破壊工作との境界線は、敵対勢力が欺瞞・偵察・侵入を工業化するために人工知能を採用するにつれて狭まりつつあります。 「Operation Epic Fury」以降のセキュリティ環境において、企業にとって最も重大な変化は単なるマルウェアやフィッシングの増加ではありません。正規のID、信頼されたツール
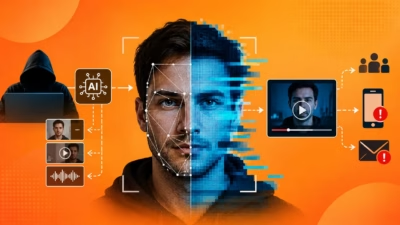
サイバー犯罪者は人工知能を活用し、攻撃をより高速化させると同時に、欺瞞をより見抜きにくいものにしています。AIエージェントは限られた人間の指示だけで侵入プロセスの一部を実行できるほか、ディープフェイクの音声や映像を使えば、不正な依頼を信頼できる経営幹部からのものであるかのように見せかけることも可能です。最近の事例は、

2026年上半期は、攻撃者が自らの活動効率と規模拡大を追求し続けている実態を浮き彫りにしています。攻撃者はまったく新しい手法やツールに頼るのではなく、既存の手口を新たなプラットフォームや技術、ユーザー行動に素早く適応させています。 この流れの中で存在感を増しているのが人工知能です。2026年上半期、ESETはAIエー
ESET Research脅威レポート ESETのテレメトリと、ESETの脅威検知・調査専門家の視点から見た2026年上半期の脅威動向をご紹介します。 2026年上半期は、攻撃者が自らの活動の効率性と拡張性をさらに高め続けていることを示す期間となりま

AIエージェントはWebを閲覧し、外部ツールを使用し、コマンドを実行し、ユーザーに代わってタスクを遂行できます。多くのAIエージェントは、サービスやデータとの連携方法を定義する「スキル」に依存しています。ESET Threat Report H1 2026によると、悪意あるスキルはこうした機能を悪用し

PromptSpyマルウェアはGeminiを使用して永続化を自動化します マルウ...

ESET研究者は、生成型AI(GenAI)を永続性を目的として使用するAndro...

サイバーセキュリティ研究者が、インストール後のパフォーマンス向上のために生成AI...