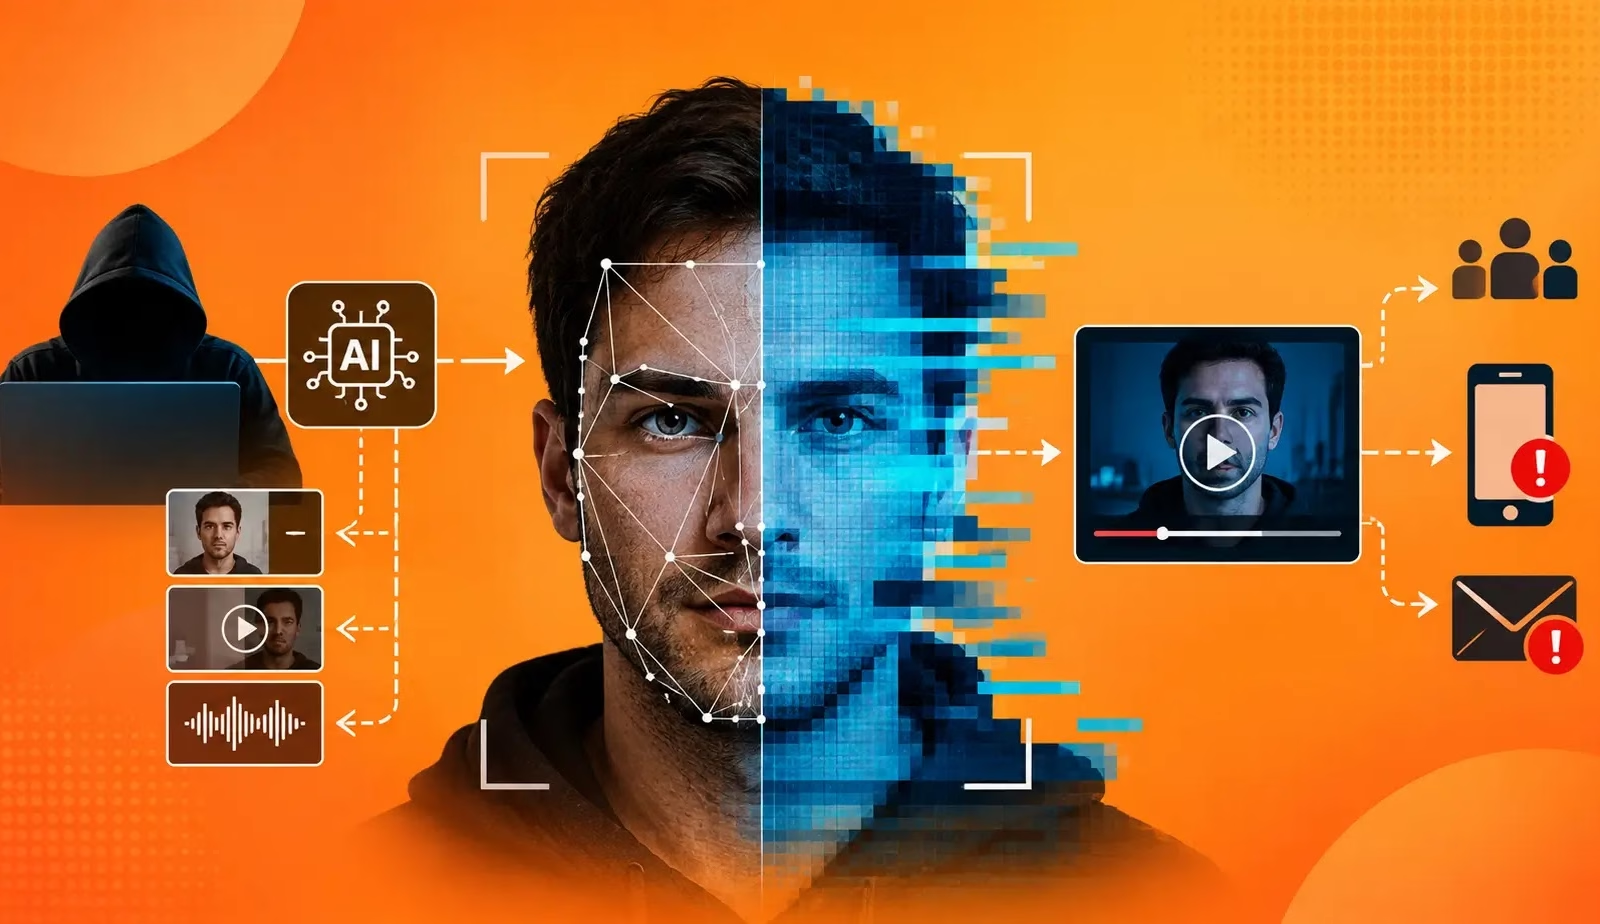
サイバー犯罪者は人工知能を活用し、攻撃をより高速化させると同時に、欺瞞をより見抜きにくいものにしています。AIエージェントは限られた人間の指示だけで侵入プロセスの一部を実行できるほか、ディープフェイクの音声や映像を使えば、不正な依頼を信頼できる経営幹部からのものであるかのように見せかけることも可能です。最近の事例は、単一の攻撃手法ではなく、AIのさまざまな用途を示しています。
Anthropicが2025年11月に公表したキャンペーンでは、同社がGTG-1002と識別したグループがClaude Codeを悪用し、約30の組織を標的としたサイバースパイ活動を行いました。
Anthropicは高い確度で、このグループを中国政府の支援を受けた集団と評価しています。同社のレポートによれば、戦術面の作業の約80%から90%をAIが担い、人間のオペレーターはごく少数の重要な意思決定のみを行っていたとのことです。
AIが支援した作業には、偵察、脆弱性の発見、エクスプロイト、認証情報の窃取、そして窃取したデータの解析が含まれていました。
とはいえ、この攻撃が人手を介さずに実行されたわけではありません。オペレーターは標的を選定し、重要な段階では承認を行っています。それでも、自動化によって攻撃者がはるかに少ない手作業で複数の標的を試行・追跡できることが、この事例からは見て取れます。
AIはマルウェアの内部にも姿を現しています。2026年2月、ESETはPromptSpyについて報告しました。これはGoogleのGeminiを利用して画面上の要素を解釈し、悪意あるアプリを端末の最近使用したアプリ一覧に残し続けるための動作を制御するAndroidマルウェアです。
PromptSpyはさらに、Androidのアクセシビリティサービスを悪用し、目に見えないオーバーレイでアプリの削除を妨害します。その主な目的は、オペレーターに端末への遠隔アクセスを与えるモジュールを展開することです。
ESETによれば、このキャンペーンは金銭目的とみられ、主にアルゼンチンのユーザーを標的にしていたとのことです。中国の国家主体による関与については言及していません。
これらの事例が重要なのは、攻撃者が戦術を変えたり、マルウェアが画面表示に応じて動作を適応させたりする場合、固定的な検知ルールでは対応が難しくなる可能性があるためです。
防御側は引き続き、不審なアクセス、通常とは異なるアカウントの挙動、強力なデバイス権限の不正使用に注意を払う必要があります。
脅威は自動化だけにとどまりません。ディープフェイクは、従業員が依頼の真偽を判断するまさにその瞬間を悪用します。
2024年に報告されたある事例では、エンジニアリング企業Arupの香港オフィスの従業員が、上級社員らが参加しているように見えるビデオ通話に参加しました。
その従業員は、合計約2,500万ドルにのぼる不正送金を実行してしまいました。この事件が報告されたのは2024年であり、2026年初頭ではないと、Trellixは述べています。
ここから得られる教訓は、すべてのビデオ通話が偽物だということではありません。見慣れた顔や声だけを根拠に、高額な支払いを承認すべきではないということです。
事前に確認済みの番号への別途の電話連絡や、別の権限を持つ従業員による承認は、なりすましの連鎖を断ち切る助けになります。
組織は、依頼が緊急に見える場合や、信頼できるアカウントを通じて届いた場合であっても、こうした確認手順を徹底して適用すべきです。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/deepfake-ai-attacks-scale-deception/