
ユーザーが電源を入れる前から感染していたスマートフォン:「Midnight Mimosa」の台頭
Bitdefenderのセキュリティ研究者は、MediaTekプラットフォームを採用した低価格のマルチブランドAndroid端末で動作するマルウェアキャンペーン(「Midnight Mimosa」と命名)を特定しました。このマルウェアは端末のファームウェアにプリインストールされた状態で出荷されます。私たちは、端末ごとに
Bitdefenderのセキュリティ研究者は、MediaTekプラットフォームを採用した低価格のマルチブランドAndroid端末で動作するマルウェアキャンペーン(「Midnight Mimosa」と命名)を特定しました。このマルウェアは端末のファームウェアにプリインストールされた状態で出荷されます。私たちは、端末ごとに
RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。 このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します
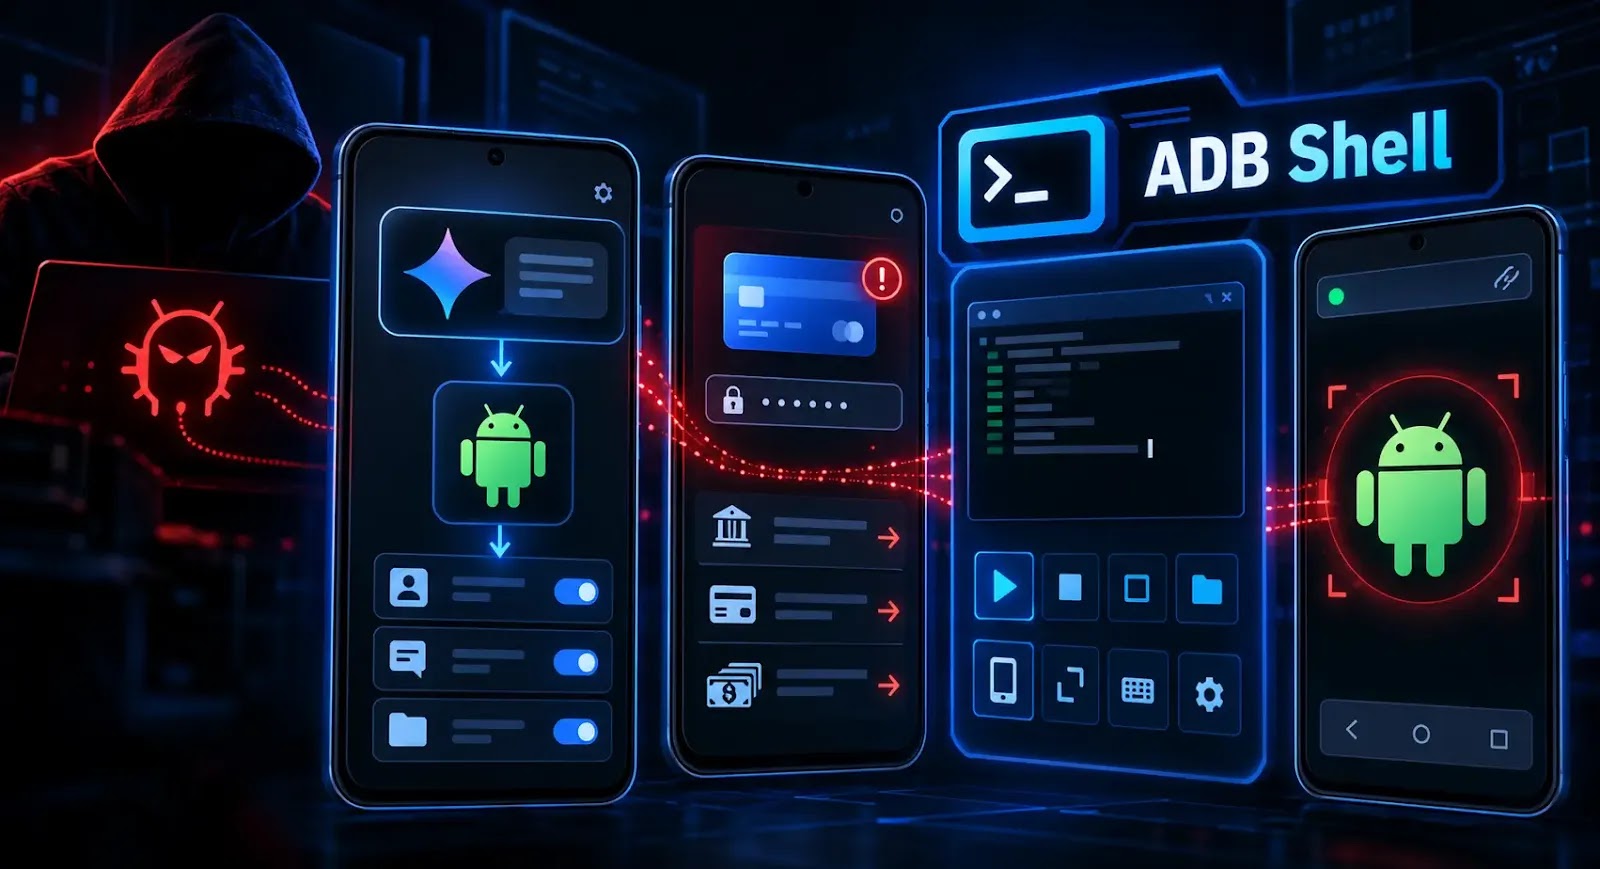
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
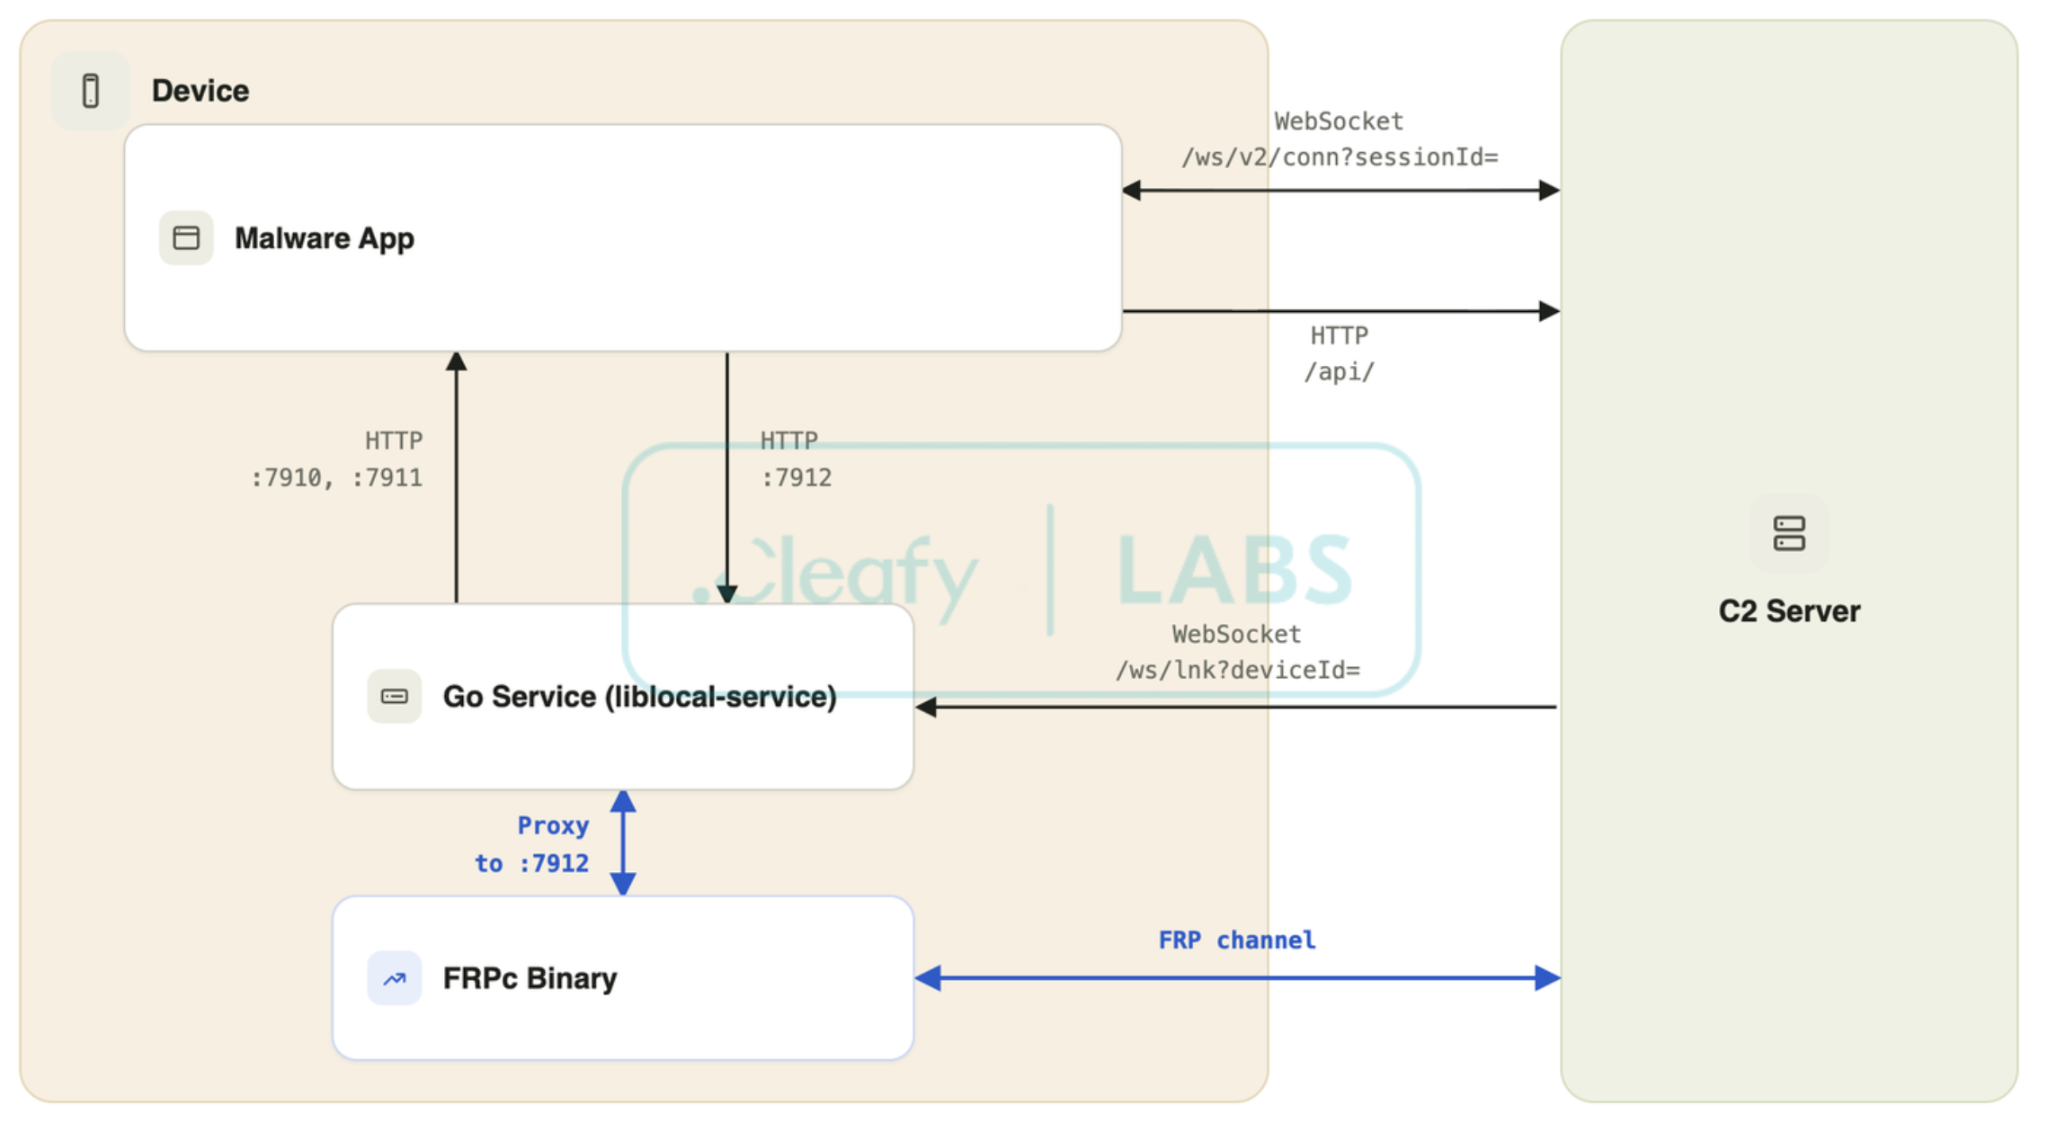
新たに確認されたAndroid向けバンキングトロイの木馬「RATHat」は、生成AIをモバイルマルウェアの内部でいかに実戦投入できるかを示しています。ウイルス対策& マルウェア この脅威は、Googleの Geminiモデルを利用して、見慣れないAndroidの画面を操作します。一方、攻撃者用の管理パネルでは
Androidバンキングトロイの木馬「RatHat」で変化が大きいのは、マルウェア本体よりもその背後にあるインフラです。コマンド&コントロール(C2)パネルは世代を重ねるごとに、マルウェアのビルド、感染端末の管理、さらにAIによる被害者の優先順位付けまで行えるようになりました。 Cleafyが9月28日に公開し
新たに発見されたAndroidバンキング型トロイの木馬「RemControl」が、欧州、中東、カナダにまたがる30以上の金融機関の顧客を標的にしていることが判明しました。 このマルウェアは、偽のGoogle Playページ、Androidユーザー補助サービス(Accessibility Service)の悪用、認証情
従来型の紛争とサイバー破壊工作との境界線は、敵対勢力が欺瞞・偵察・侵入を工業化するために人工知能を採用するにつれて狭まりつつあります。 「Operation Epic Fury」以降のセキュリティ環境において、企業にとって最も重大な変化は単なるマルウェアやフィッシングの増加ではありません。正規のID、信頼されたツール
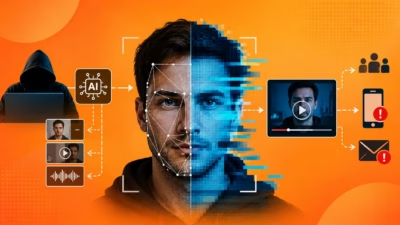
サイバー犯罪者は人工知能を活用し、攻撃をより高速化させると同時に、欺瞞をより見抜きにくいものにしています。AIエージェントは限られた人間の指示だけで侵入プロセスの一部を実行できるほか、ディープフェイクの音声や映像を使えば、不正な依頼を信頼できる経営幹部からのものであるかのように見せかけることも可能です。最近の事例は、
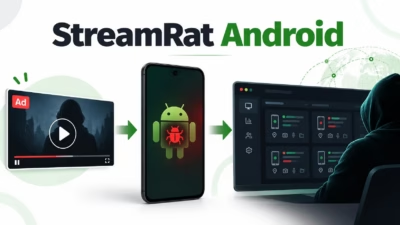
「Steamtv Esp」として追跡されているこのマルウェアキャンペーンは、無料IPTVやストリーミングコンテンツへの関心を悪用します。悪意のある広告をクリックした被害者は、テレビ配信アプリを提供しているように見えるフィッシングサイトに誘導されます。 このサイトは訪問者がAndroidデバイスを使用しているかどうかを
モバイルセキュリティ企業のZimperiumが、感染デバイスをより巧妙に操作・制御するために生成AIを利用する、新たに発見されたAndroid向けトロイの木馬について報告しています。 「RatHat」と名付けられたこのマルウェアは、スミッシングやマルバタイジングを通じて拡散され、Androidのアプリケーションサンド
すべての記事を読み込みました