RATHatは、Accessibility(ユーザー補助)権限、ワイヤレスADBデバッグ、Gemini AIを悪用し、感染したスマートフォンを深く支配するAndroid向けバンキングトロジャンです。
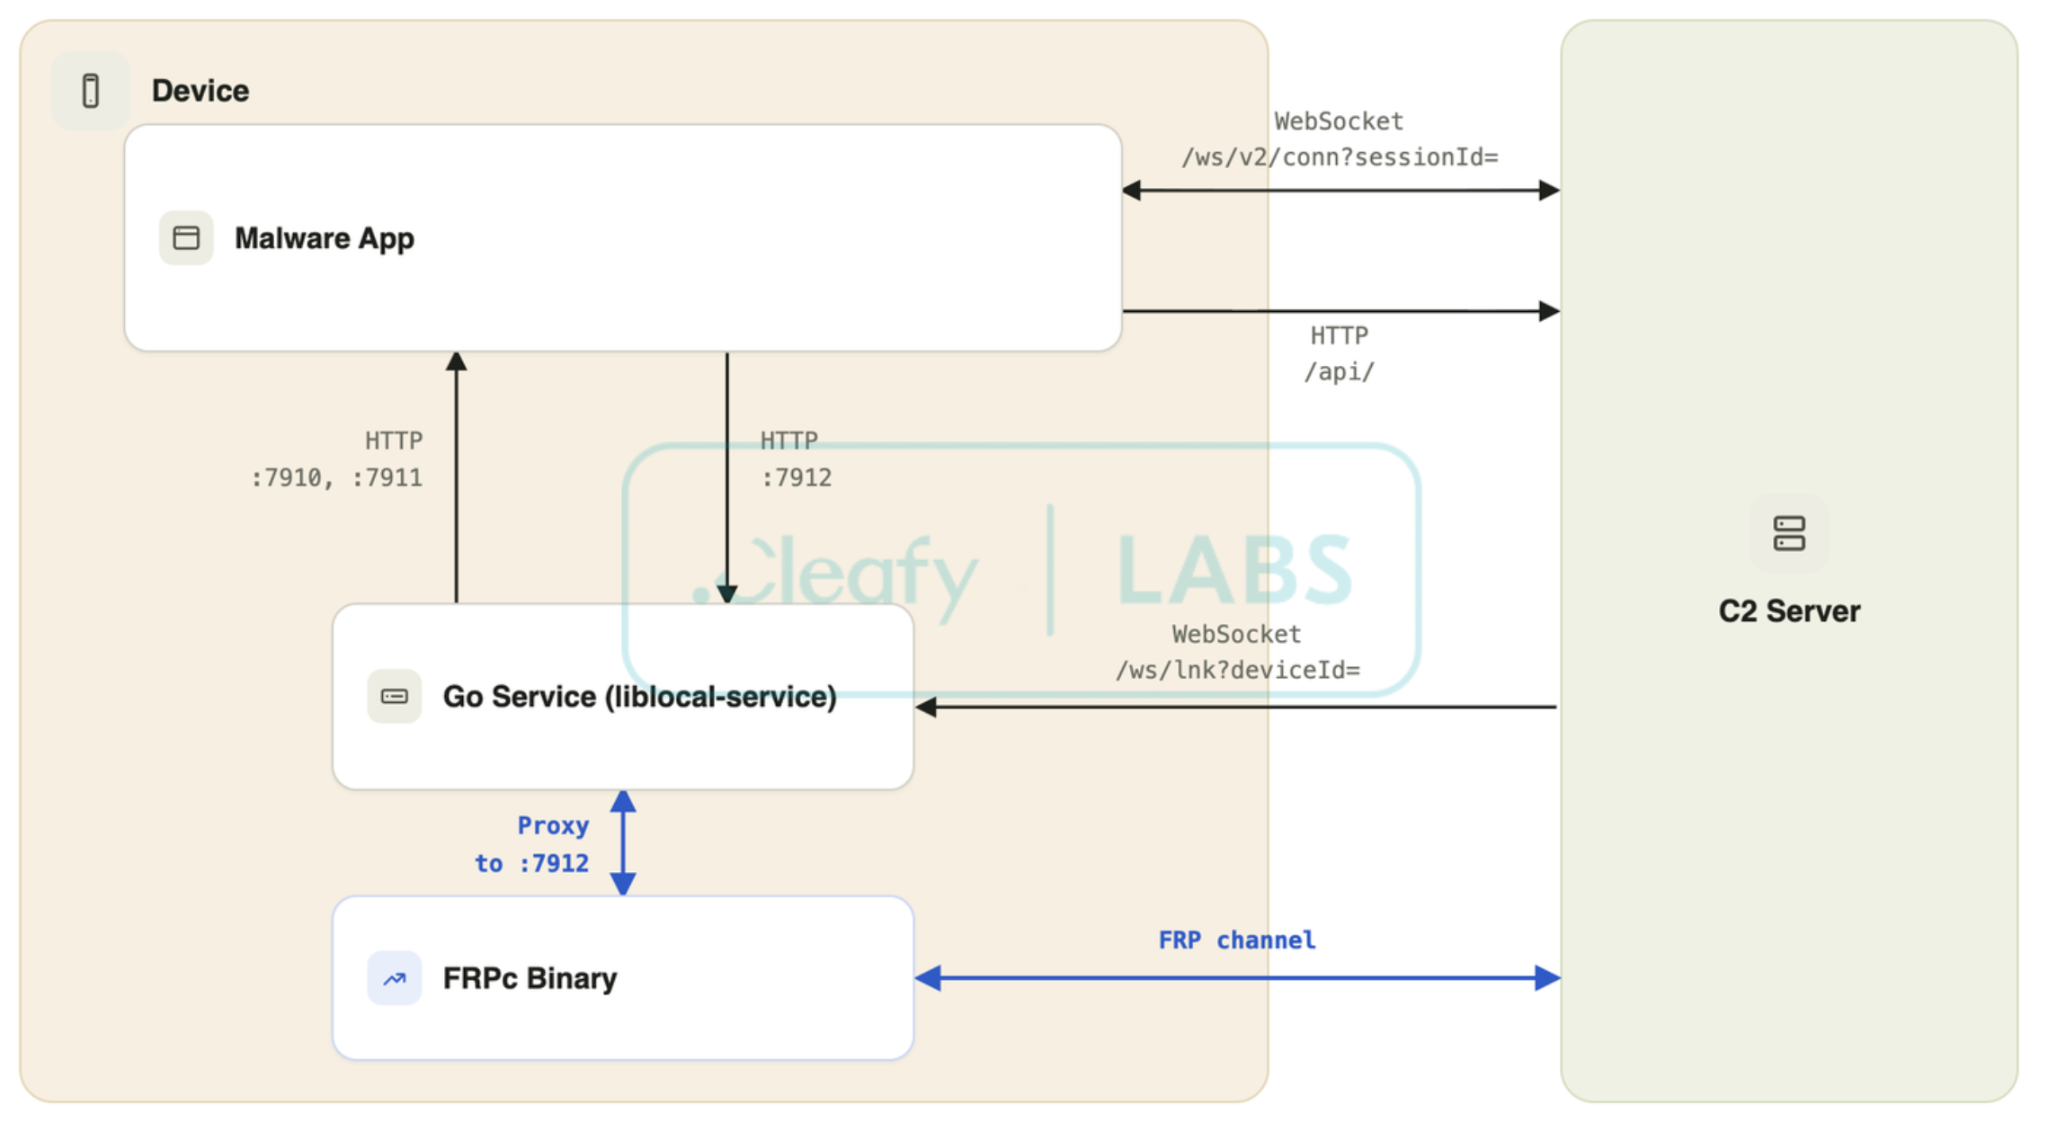
このマルウェアは、端末のローカルADBサービスとペアリングし、シェルレベルの権限を持つGo製の別サービスを展開します。これにより、Androidアプリ本来のサンドボックスから脱出します。
RATHatは、スミッシング(SMSを使ったフィッシング)メッセージ、悪質な広告、偽のAndroidアプリ配布ページを通じて拡散します。被害者は、ストリーミングや金融関連など、信頼できるアプリを装ったAPKファイルをインストールするよう誘導されます。
インストール後、マルウェアは被害者を説得し、AndroidのAccessibility Service権限を有効にさせようとします。
この手順は攻撃の要です。Accessibility権限があれば、アプリは画面のタップを自動化し、インターフェース要素を読み取り、端末の設定画面を操作できるようになるためです。
トロジャンはこの権限を使い、開発者向けオプションとワイヤレスデバッグを有効にします。続いて、画面に表示されるADBのペアリングコードとポートを読み取ります。これにより、パソコンを使わなくても、端末自身のAndroid Debug Bridgeデーモンとペアリングできます。
マルウェアは、Androidのshellユーザー(UID 2000)として動作するシェルセッションを獲得します。RATHatはこのシェルを使い、liblocal-service.soに偽装したGo製コンポーネントを/data/local/tmpに配置します。
このサービスは、悪意あるAndroidアプリとは独立して動作します。被害者がアプリを削除しても、稼働を続けることが可能です。さらに、APKの再インストール、権限の復元、Accessibilityアクセスの再有効化も行います。
もう一つの偽装バイナリlibmedia_codec.soは、FRPのリバースプロキシクライアントです。端末から攻撃者の管理下にあるインフラへトンネルを作成し、端末自身のデバッグ環境を通じて、運営者に持続的なリモートアクセスを与えます。
RATHatは、Gemini AIも組み込み、端末操作の自動化をより柔軟にしています。Androidマルウェアは固定のスクリプトに頼ることが多く、端末メーカー、Androidのバージョン、画面レイアウト、言語が異なると動作しなくなります。
固定の操作が失敗すると、RATHatは現在のAccessibilityインターフェースツリーをXMLに変換してGeminiに送信します。モデルは、指定されたボタンの座標を特定したり、表示中のテキストを読み取ったり、簡単な操作手順を返したりします。
これにより、マルウェアは見慣れないAndroidのインターフェースでも、ワイヤレスデバッグの設定やペアリングのオプションといった操作部品を見つけ出せます。
運営者はサーバー側でもAIを活用しています。管理パネルは、盗んだSMSメッセージを分析して銀行口座の残高と思われる情報を抽出し、金銭的価値の見込みに応じて感染端末をスコアリングします。このため、攻撃者は感染した端末を1台ずつ手作業で確認しなくても、狙う被害者に優先順位をつけられます。
RATHatのインフラは、初期のFisherパネルから、BlackCatとPanda Workshopの各バージョンへと進化しました。新しいPanda Workshop V6パネルでは、難読化、フィッシング用ダウンロードページの作成、Gemini向けのAI設定が加わっています。
研究者は、2026年4月以降のパネル展開をおよそ100件関連づけています。Cleafyによると、この活動はMaaS(Malware-as-a-Service)プラットフォームとして運営されている可能性があります。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]などに置換)しています。無害化を元に戻すのは、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を減らしています。チームでの導入を検討する
翻訳元: https://cyberpress.org/rathat-hijacks-android-devices-2/