新たに確認されたAndroid向けバンキングトロイの木馬「RATHat」は、生成AIをモバイルマルウェアの内部でいかに実戦投入できるかを示しています。
ウイルス対策& マルウェア
この脅威は、Googleの Geminiモデルを利用して、見慣れないAndroidの画面を操作します。一方、攻撃者用の管理パネルではAIを使い、盗み出したSMSデータから価値の高い被害者を割り出します。
このマルウェアは正規アプリに偽装し、ソーシャルエンジニアリングによって被害者にAndroidのユーザー補助サービスを有効にさせます。この最初の権限が、はるかに侵襲的な攻撃チェーンへの入り口となります。
ユーザー補助へのアクセスが許可されると、RATHatは開発者向けオプションとワイヤレスデバッグを自動的に有効にします。さらに、画面上に表示されるローカルのAndroid Debug Bridge(ADB)ペアリングコードを取得し、端末自身のADBデーモンとペアリングします。
これにより、マルウェアは悪意あるAPKに割り当てられた権限にとどまらず、Androidのshellユーザー(UID 2000)としてシェルレベルのアクセスを得ます。
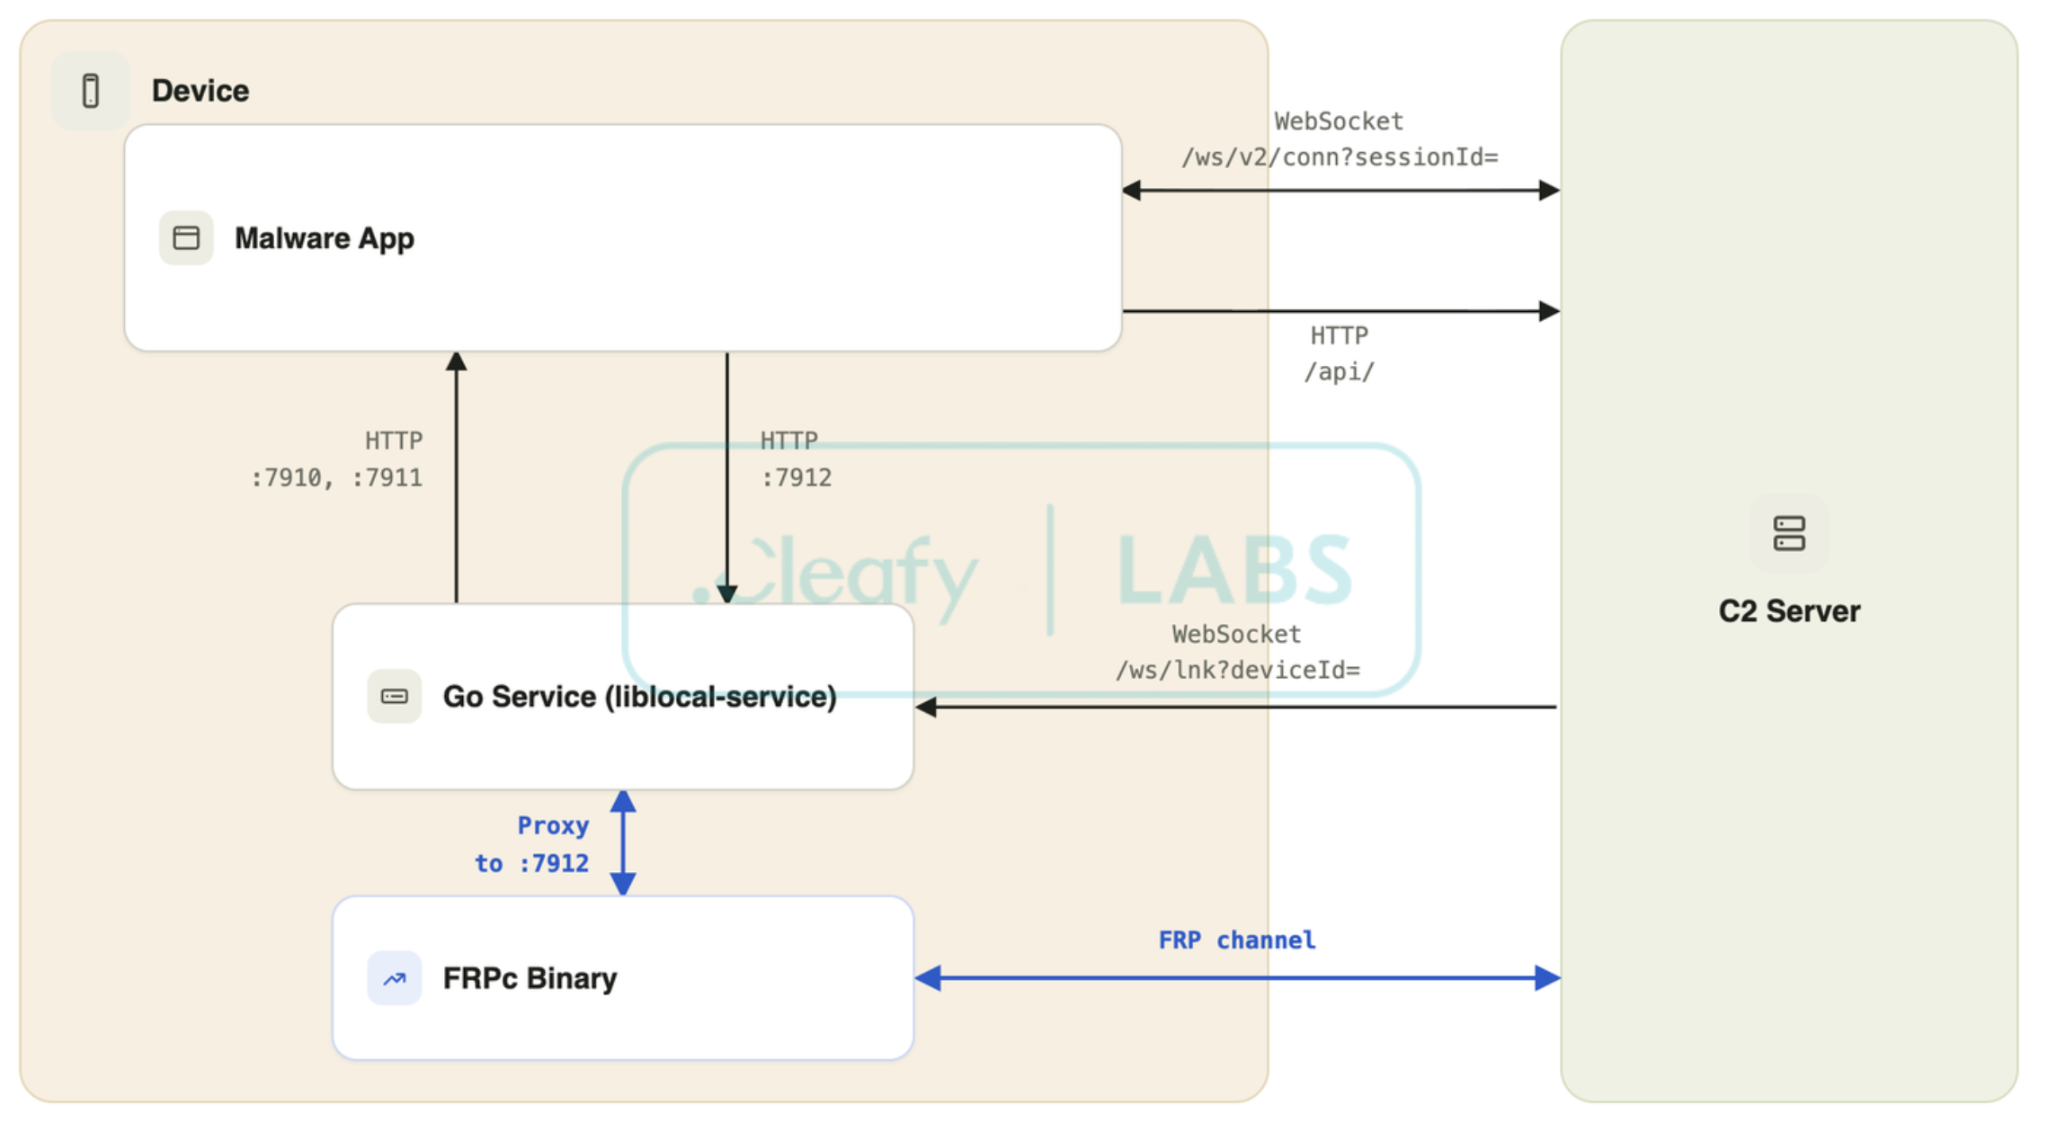
その後、/data/local/tmpにGo言語製のネイティブサービスを配置し、FRPクライアントを展開して、攻撃者が管理するインフラへのリバーストンネルを構築できます。
この構造は、防御側が直面する課題を根本から変えます。もはや、悪意あるアプリだけを注視すればよいわけではありません。
Goエージェントはアプリ本来のプロセスライフサイクルの外側で動作するため、被害者が目に見えるAPKを削除しても動作を続けられます。
調査によると、このサービスはアプリがインストールされたままかどうかを確認し、ランタイム権限を付与した状態で再インストールできます。あわせて、シェルコマンドでユーザー補助の設定も復元します。
その結果、アプリを削除しても、端末を再起動するか、悪意あるシェルレベルのコンポーネントを除去するまで、永続化が維持されます。
最も注目すべき特徴は、Android向け不正自動化における積年の課題である「端末の断片化」を、RATHatがGeminiで克服している点です。
従来のバンキングトロイの木馬は、静的なUIロケーターとスクリプト化されたタップ操作に依存しています。そのため、被害者のAndroidのバージョン、言語、メーカー独自のUI、画面レイアウトが異なると、動作に失敗することがありました。
RATHatは、稼働中のユーザー補助UIツリーをXMLにシリアライズしてGemini Flashモデルに送信します。そして、特定のコントロールの特定、その画面座標のJSON形式での返却、表示テキストの解読、操作手順の助言のいずれかをモデルに求めます。
マルウェアは設定内にAPIキーを保持しています。プロンプトは低温度かつ短い出力に設定されており、対話ではなく機械的な判断に適した設計です。
ウイルス対策& マルウェア
Cleafyは、GBhackersに共有したレポートの中で、RATHatはスミッシング、マルバタイジング、偽のダウンロードポータル、サードパーティのフォーラムを通じて配布されていると述べています。
Geminiを組み込んだマルウェア
実際のところ、GeminiはUI操作に適応するための部品として使われています。RATHatが事前に定義したロジックで「ワイヤレスデバッグ」やペアリングの選択肢など、必要な設定項目を見つけられない場合、モデルがその要素の特定を支援し、感染手順を先に進めます。
これにより、開発者はAndroidのバリエーションや言語設定ごとに、信頼性の高い自動化を手作業で作り込む必要がなくなります。
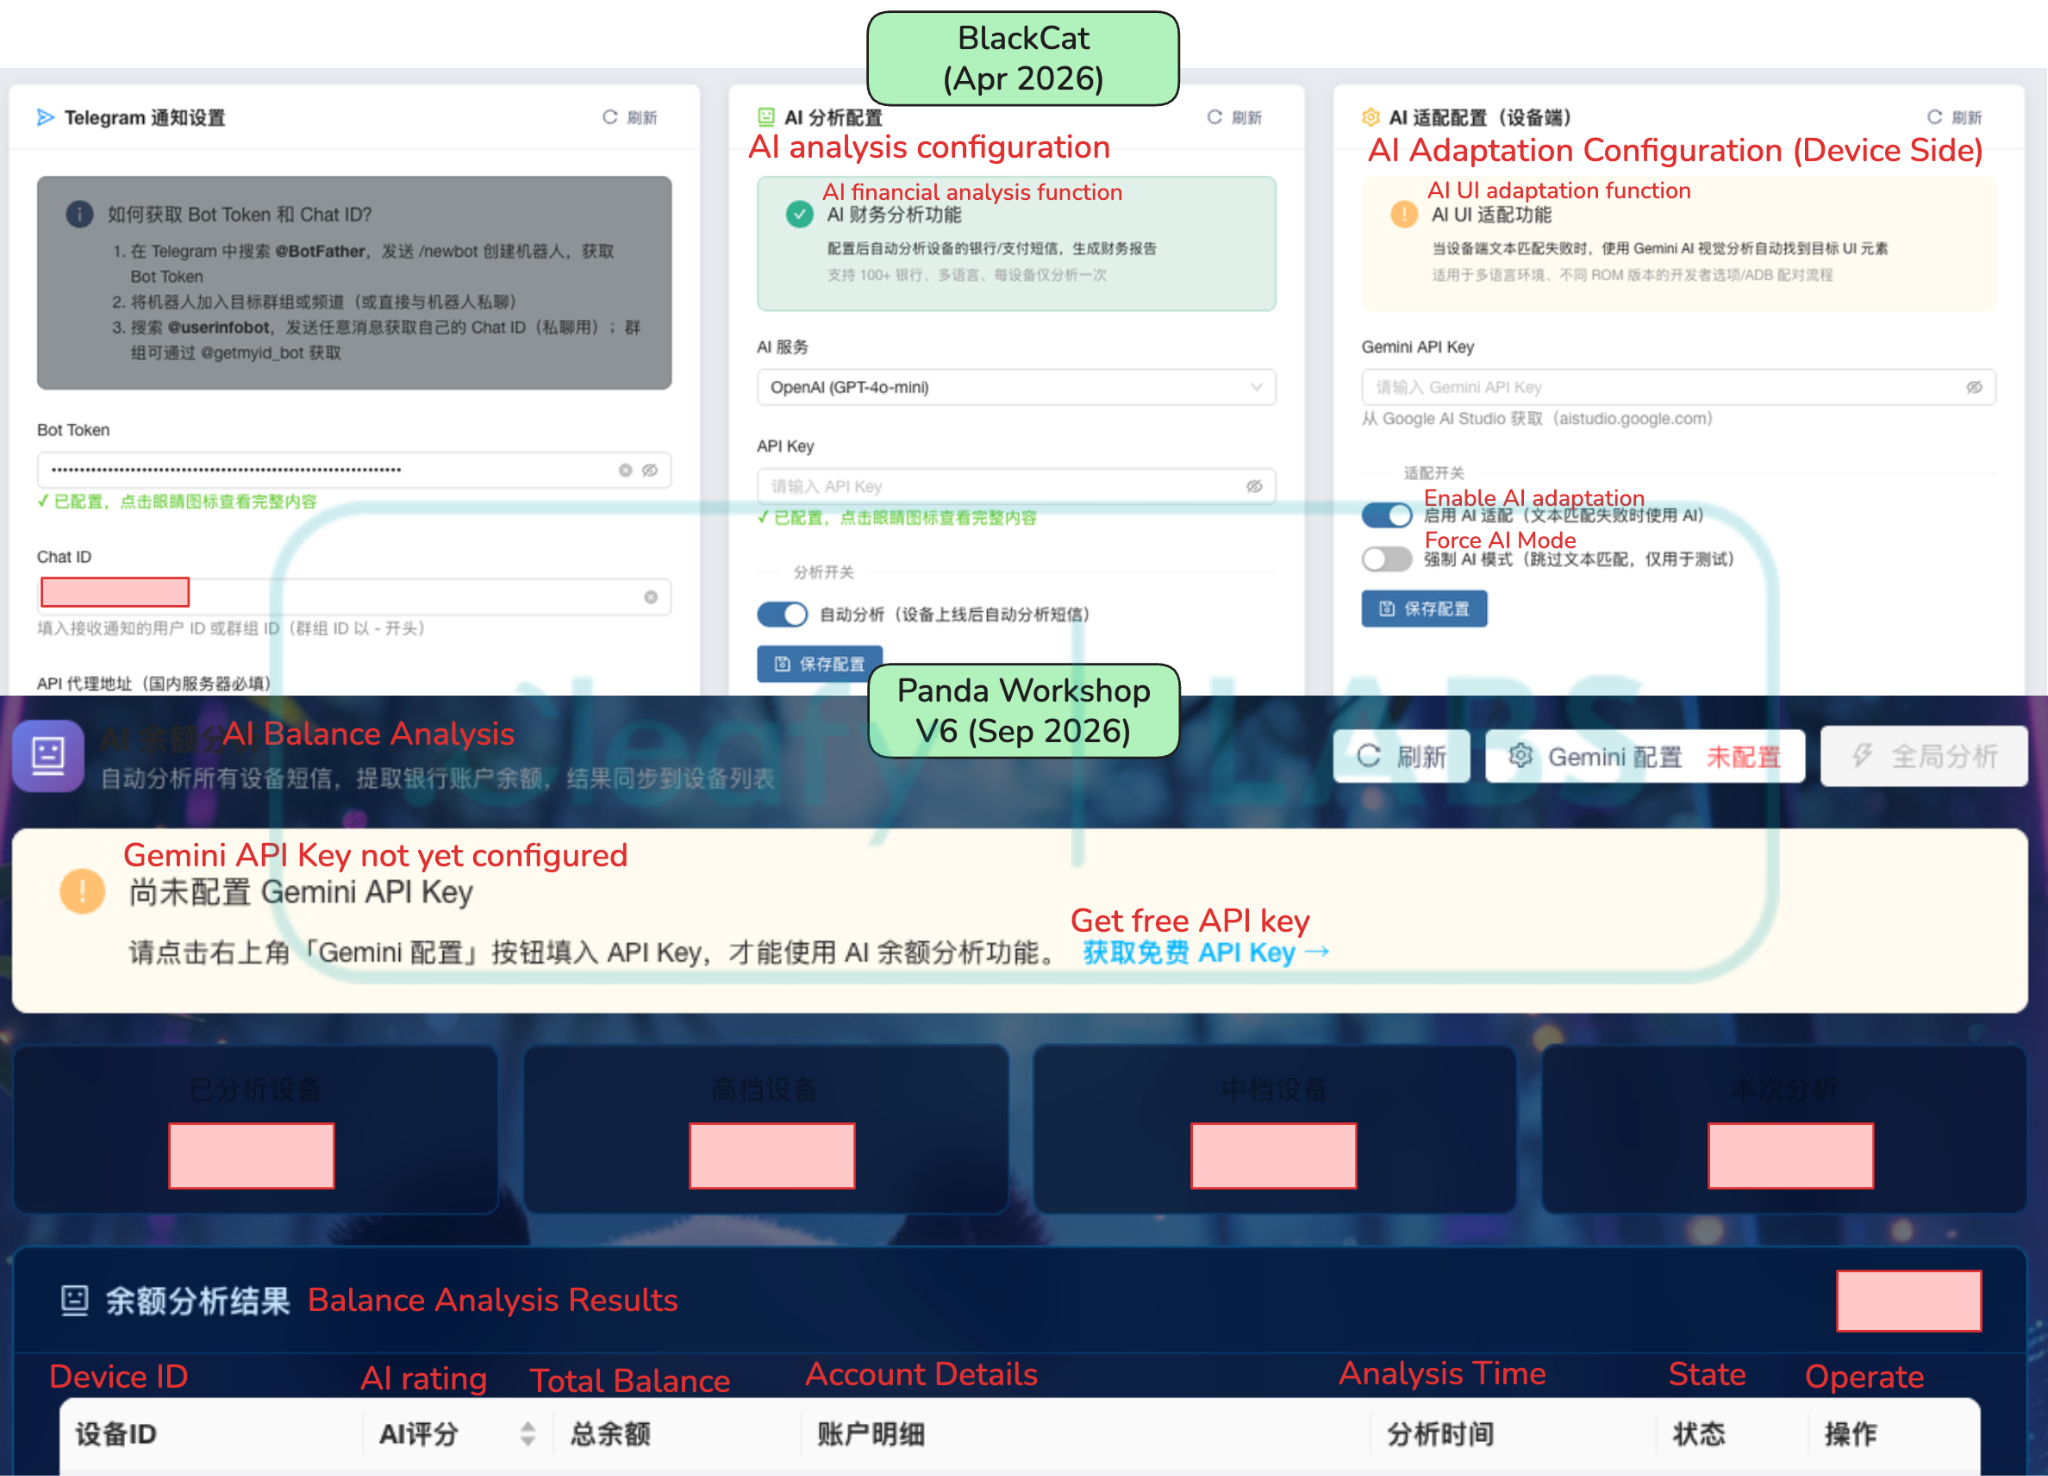
RATHatのAI活用は、オペレーター側にも及びます。マルウェアのコマンド&コントロール(C2)エコシステムは進化を続けており、BlackCatからPanda Workshopへ名称を変更したと伝えられています。ここには、傍受したSMSメッセージを分析し、被害者の資産価値を推定する機能が含まれています。
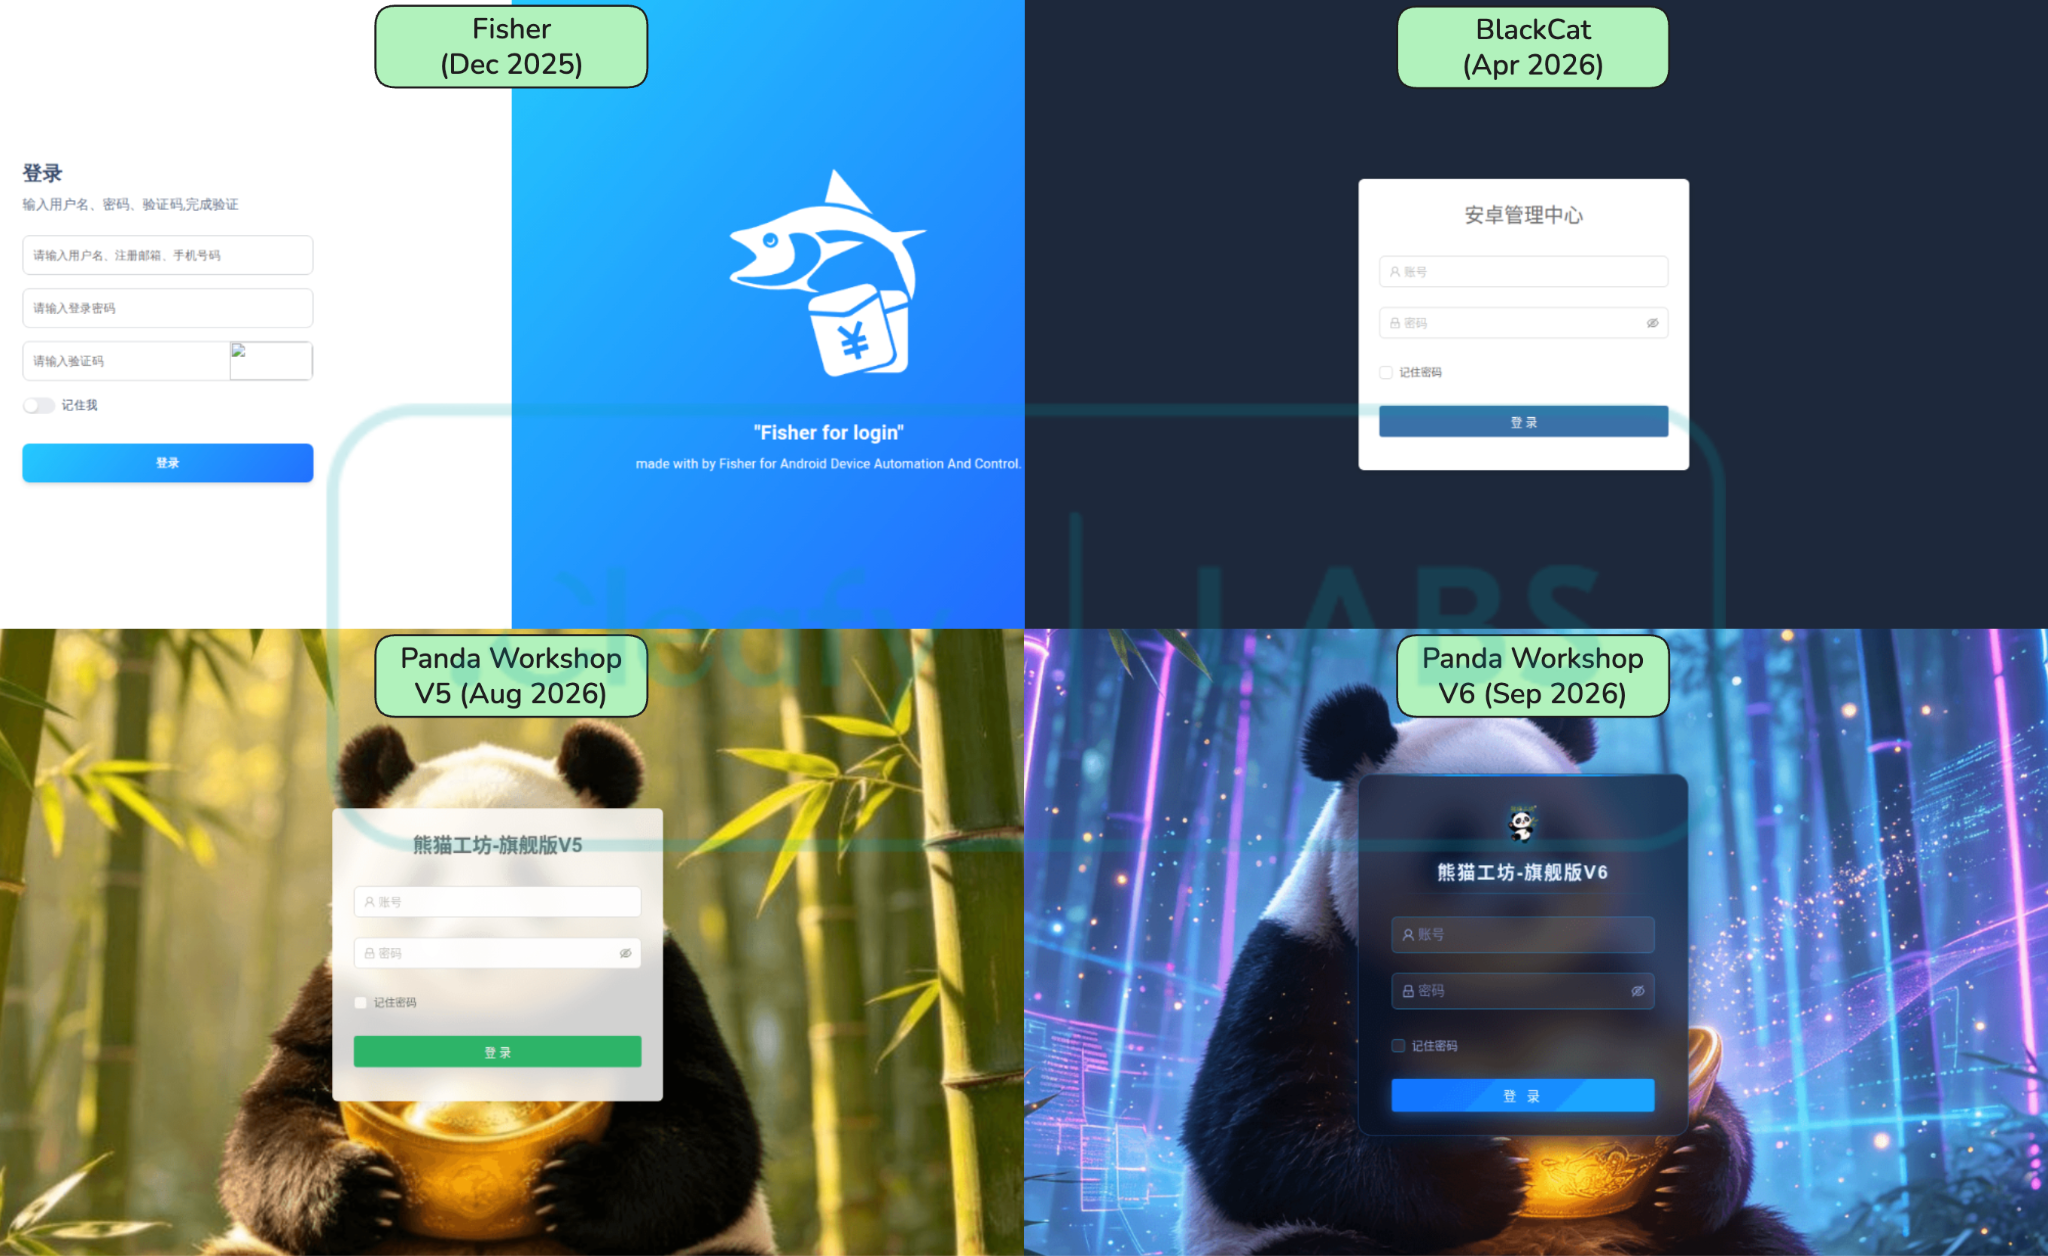
パネルは口座残高とみられる情報を抽出できるほか、AIによる端末評価を付与し、侵害した端末を「分析済み」「高価値」「中価値」などのカテゴリーに分類します。
これにより、オペレーターは感染した端末から集めたメッセージを一つひとつ確認しなくても、被害者に優先順位を付けられます。
C2パネルは、インプラント自体の変更は限られていたものの、2026年4月から9月にかけて3つのバージョンへ進化したと報告されています。
このパネルは、Webインターフェースから、APKのビルド、パッキング、署名、公開までを行えるマルウェア製造プラットフォームとして機能します。
スケジュール設定した再ビルドにより、一定間隔でサンプルを再生成できます。新しいファイルを次々と作り出すため、ハッシュベースの検知が回避されます。
マルウェアは起動時に、/api/injection/global-configsを通じて、パネルにあらかじめ用意されたグローバルテンプレートの一覧を取得します。
ウイルス対策& マルウェア
最新のPanda Workshopでは、フィッシング用のダウンロードページのテンプレートも追加されました。その中には、「Google Store」のページに似せたレイアウトも含まれています。
研究者は、4月以降、このパネルのインフラに関連する約100件の個別のデプロイを特定しました。キャンペーンは欧州、中南米、東南アジアで確認されています。
ライセンス管理、アカウント数の上限、ロールベースのオペレーター機能を備えていることから、このインフラはMaaS(Malware-as-a-Service)モデルを支えている可能性があります。複数のアフィリエイトがそれぞれ専用インスタンスを運用する形態です。
防御側にとって、RATHatは、監視の対象を悪意あるAPKのシグネチャーにとどめてはならないことを改めて示しています。
優先度の高い指標は次のとおりです。原因不明のユーザー補助の有効化、ワイヤレスデバッグの有効化、ローカルADBのペアリング動作、UID 2000で動作するシェルプロセス、/data/local/tmp内の不審なバイナリ、外向きのリバースプロキシ接続です。
金融機関も、想定外のオーバーレイ動作、画面キャプチャの挙動、生の入力へのアクセスを高リスクのシグナルとして扱うべきです。特に、開発者向けのデバッグ機能を有効にしている端末では注意が必要です。
より大きな懸念は、RATHatが認証情報やワンタイムパスワード(OTP)を盗むだけでなく、AIを端末上の回復力ある意思決定エンジンに変えている点です。
Gemini自身が不正行為を実行しているわけではありません。スクリプト化された自動化が現実のAndroid端末の複雑さに直面したとき、マルウェアが適応するのを手助けしているのです。
この能力によって、自動化された不正キャンペーンは拡張しやすくなり、標的ごとのカスタマイズへの依存も減ります。その結果、阻止がいっそう難しくなる可能性があります。
侵害指標(IoC)
| 種類 | 値 | 説明 |
|---|---|---|
| ドメイン | admin.chunhuating[.]best | 2026年9月のC2(Panda V6) |
| ドメイン | admin.xiongmaocs[.]pics | 2026年8月のC2(Panda V5) |
| IPV4 | 8.231.120[.]246 | 2026年4月のC2(BlackCat) |
| ドメイン | admin.rathat[.]live | 2025年12月/2026年2月のC2(Fisher) |
| URL | https://dramaspoolcoa[.]com/en.html | 2026年9月の配布 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理されたスレットインテリジェンスプラットフォーム内に限ってください。
SOCのアラート調査を1件あたり21分短縮。即座のIOCコンテキストでSOCを強化し、迅速な対応を実現します。 SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/gemini-powered-malware/